
Number Resource Society
長年使ってきた IP アドレスが、気づかないうちに使えなくなる理由
契約、事業者、登録関係の変化は、ネットワーク障害より先に起きる。アドレスの再割り当てが事業継続に影響するまでを五つの段階で考える。
このページの内容
こうした変化の多くは、契約や手続きに沿って進みます。ただ、利用企業がそれに気づくのは、障害が起きてからになりがちです。
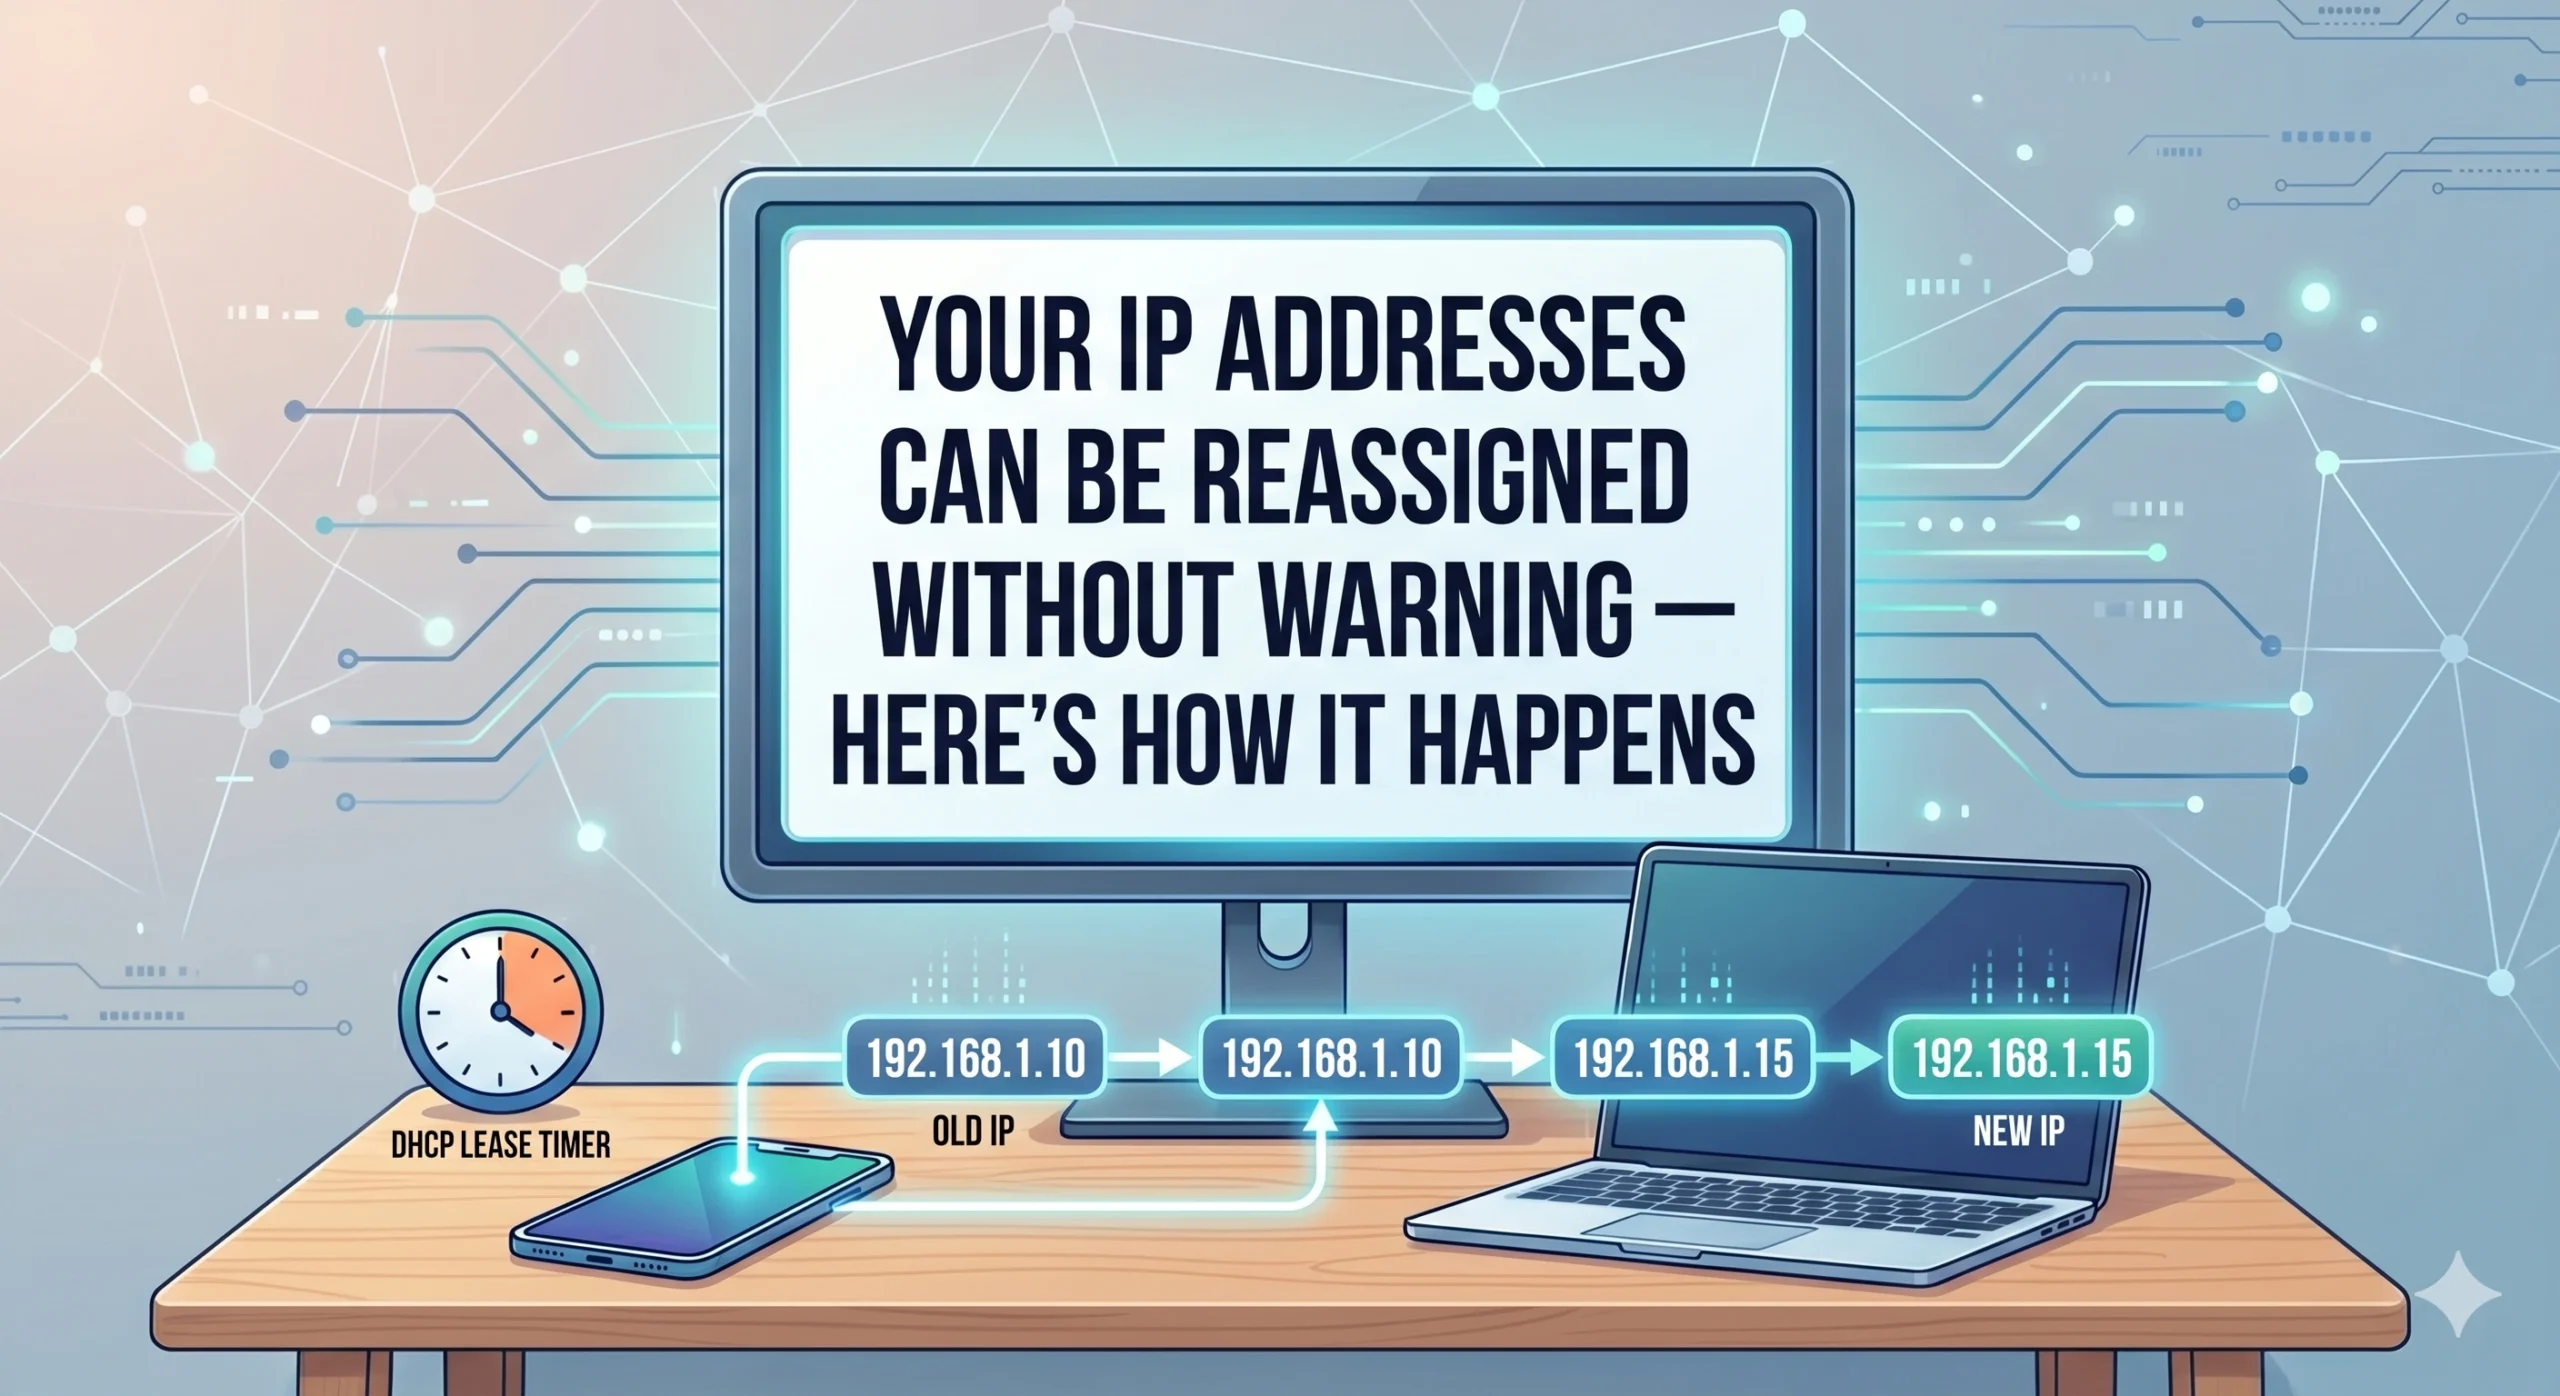
アドレスが知らないうちに変わる仕組み。プライベートアドレス192.168.1.xとDHCPのタイマーはローカルのリースを示すもので、レジストリによる再割り当てではありません。
アドレスが同じでも、その土台まで同じとは限らない
IPv4 の不足、移転市場、登録制度への依存によって、インターネット基盤の利用条件は変わりつつある。その変化は、必ずしも接続断という形で最初に現れるわけではない。
同じアドレス帯を長く使ううちに、顧客の許可リスト、VPN、ファイアウォール、API、SaaS、DNS、メールなどがそのアドレスを前提とするようになる。やがて企業のネットワーク上の身元の一部となり、今後も使い続けられるように感じられる。
この感覚は、IPv4 資源に比較的余裕があり、移転も少なかった時代には生まれやすかった。現在は貸与、売買、上流事業者への依存が絡む。長く利用できたことと、将来の継続条件が安定していることは別である。
「持っている」の中身を分けて考える
日々の利用方法を企業が決めていても、登録上の保有者がその企業とは限らない。アドレスは ISP、データセンター、クラウド、リース契約、あるいは上流のレジストリ会員との関係を通じて提供されている場合がある。
割り当てや事業者がほとんど変わらなければ、この違いは問題として見えにくい。IPv4 が希少で商業価値を持つ資源になると、管理や契約の条件が事業継続を左右する。
何年使ったかだけでは、恒久的な利用権を判断できない。資源の種類、契約、適用される規則を確認し、日常運用と登録関係、継続利用の条件を切り分ける必要がある。
再割り当ては、日常的な変化の積み重ねでも起きる
大きな技術障害が最初のきっかけとは限らない。設備は動き続けていても、その下で運営や管理に関する出来事が積み重なっていくことがある。
次の五段階は依存関係を整理するための見方であり、すべてのレジストリに共通する正式な手順ではない。
第1段階:アドレスが業務に深く組み込まれる
IPv4 のアドレス帯が本番環境に入り、顧客は許可リストに登録し、取引先はファイアウォールの規則を作り、遠隔拠点は VPN を設定する。SaaS の接続元認証やメールの評価も蓄積される。
こうした前提は多くの組織とシステムに分散して残る。何年も支障がなければ、アドレスの永続性を疑わなくなり、その下の登録関係を誰が維持しているかは意識されにくい。
第2段階:重要な管理関係が社外にある
割り当てを維持するのは ISP、解放後の再割り当てを決めるのはクラウド事業者、経路関係を管理するのは上流ネットワーク、資源の管理記録を持つのはリース仲介者、といった構造があり得る。
監視画面ではすべて正常でも、継続利用は自社だけでは決められない関係に支えられている。この隔たりが表面化するのは、事業上の変化が起きたときである。
第3段階:通常の事業上の出来事が変化を引き起こす
事業者の変更、合併、破産、データセンター閉鎖、契約終了、資源移転、基盤統合、未使用クラウド資源の回収などがきっかけになる。
これらは必ずしも悪意ある行為ではない。事業者やレジストリにとって正当な手続きであっても、下流の顧客設定やアプリケーションは古い関係を前提に動き続けていることがある。
システムが想定する安定性と、管理上の取り決めが支えられる期間とのずれが、継続性の問題となる。
第4段階:登録や経路に関わる取り決めが変わる
返却された IPv4 資源が再配分の対象になり、借りていた帯域が上流の保有者に戻り、移転によって別の組織や法域へ管理関係が移ることがある。
アドレスは技術的な識別子であると同時に、市場で移転される基盤資源でもある。同じ帯域を何年も経路広告していても、契約、事業者、登録情報、ライフサイクル上の取り決めは本番システムの外で変わり得る。
ただし、登録情報、経路広告、RPKI の認可は別の対象であり、必ず同時に変更されるわけではない。誰が記録を維持し、どこが広告し、どの認可が有効かを個別に確認する必要がある。
第5段階:管理上の変化が業務上の障害になる
新しい利用者が、アドレスの過去の評価まで引き継ぐ場合がある。迷惑メールや不正利用に使われていた帯域なら、新しい運用者の正当なメールまで拒否されかねない。
反対に、古い許可リストやファイアウォール規則が、そのアドレスを新しい利用者に変わった後も信頼することがある。接続元 IP に依存する SaaS 認証は、旧利用者がアドレスを変更した途端に正当な接続を拒む場合もある。
脅威情報データベースに古い帰属が残ると、新しい運用者が過去の行為と結び付けられる。こうした問題は攻撃がなくても起きる。前提が変わったのに、規則だけが残っているからだ。
現実の事例は二つの経路を示している
Nortel の破産手続きに伴う Microsoft への IPv4 資源移転は、その典型例である。ARIN は2011年の発表で移転と登録サービス契約を確認しており、報道された取引額は約750万米ドルだった。
この事例は、アドレスが設備とは別に価値を持つことを示す。破産、資産処分、移転市場、投資、事業再編も、資源を使い続ける条件に関係する。
クラウドには別の経路がある。解放された公開 IP が別の顧客に割り当てられても、外部の許可リストや認証関係が消えていない場合だ。IP 再利用の研究では、この残留した信頼によるリスクが報告されている。
すべてのクラウド IP が同じ条件で変わるわけではない。自動割り当ての公開 IPv4 と、アカウントで保持する Elastic IP などでは寿命や解放条件が異なる。利用している製品の仕様に即して判断すべきである。
いま見過ごせない理由
IPv4 の不足によって、貸与、仲介、移転、統合、清算、資産評価がアドレス管理に入り込む。ネットワーク運用だけでは把握できない商業判断が増える。
かつて大学、通信会社、長く続くネットワーク運用者の中で安定していた資源が、より流動的な商業環境を動くようになった。一方、企業システムは古い安定性の前提で設計されていることがある。
問題はアドレスの数だけではない。管理制度の堅牢さ、責任の明確さ、ライフサイクルの把握も、技術的な稼働率とともに事業継続を左右する。
IPv6 は不足を緩和しても、依存関係をなくさない
IPv6 の大きなアドレス空間は、IPv4 の貸与や移転を促す経済的圧力を弱め得る。しかし、事業者、経路システム、登録制度、運用責任、ライフサイクル管理への依存は残る。
アドレス基盤は、技術だけでなく制度によっても動いている。稼働率を見るだけでは、継続利用の条件までは分からない。
Lu Heng は「Sovereignty Inversion」で次のように指摘している。中断による経済損失、通信の脆弱性、政治的影響や依存は国家が負う一方、資源を承認する仕組みの重要部分は、外国法に従う民間機関が握っている。権限と責任が釣り合っていないのである。
障害より先に、条件が変わっているかもしれない
結論は明らかである。割り当てが長く安定するという前提を、確かめないまま置いておくことはもうできない。希少性、市場、ガバナンス上の依存が重なると、背後の関係は想像以上に動きやすくなる。
帯域が正常に使えていても、管理責任、契約上の支配、経路権限、登録関係はすでに変わっているかもしれない。本番環境に症状が出る時点では、継続性の前提が以前から崩れていた可能性がある。
これらを継続して確認すれば、変化に気づき、証拠を残し、対応を準備できる。すべての移転を問題視することとは異なる。
IPv4 の利用効率
再割り当てだけでなく、IPv4 の利用効率にも目を向ける必要があります。
IPv4 資源の無駄とは何ですか?
組織のネットワーク内で使われていない、利用が少ない、または適切に管理されていないアドレス空間を指します。
なぜ無駄が残るのですか?
古い設計、分散した管理責任、リアルタイムの可視性不足が最適化を難しくするためです。
IPv6 があっても IPv4 は重要ですか?
はい。現実の多くのシステムは今も IPv4 に依存しており、適切に管理する必要があります。
費用にも影響しますか?
はい。特にリース、取引、追加取得が必要な環境では、非効率な利用が費用につながります。
IPv4 の非効率の最大の原因は何ですか?
技術よりもガバナンスにあります。集中管理が欠け、アドレスのライフサイクル全体に責任を持つ人がいないことです。
アドレスを資産台帳に載せ、申請から利用、返却までの各段階の責任者を決めることが、無駄を減らす第一歩です。
参考資料
利用権、契約、登録、経路制御は、それぞれ確認する必要があります。ARIN の発表は Nortel–Microsoft 移転を記録し、AWS の資料は自動割り当ての公開 IPv4 と Elastic IP を区別しています。IP 再利用の研究は残留した信頼のリスクを示し、RFC 6811 は経路の起点検証を扱います。
出典を読む
- ARIN — Nortel–Microsoft transfer (2011)
- AWS — Public IPv4 address lifecycle
- AWS — Elastic IP addresses
- Pauley et al. — Measuring and Mitigating the Risk of IP Reuse on Public Clouds
- RFC 6811 — BGP Prefix Origin Validation
- Lu Heng — Sovereignty Inversion
- IPv4 scarcity — Lu Heng
- IP address allocation — original reference
- Internet addresses — original reference
確認から行動へ
NRS Shield は、事業者が個々のリスクを集団の力に変える場です。そして委任状は、あなたのネットワークのために行動する権限を NRS に与える手段です。