
Number Resource Society
用了多年的 IP 地址,为什么可能突然不再归你使用?
地址长期在线,不等于支撑它的合同、登记和服务关系始终不变。从五个阶段看清地址重新分配如何变成业务连续性风险。
本页内容
这些变化大多沿着合同和程序发生,只是业务往往要到出现故障时才察觉。
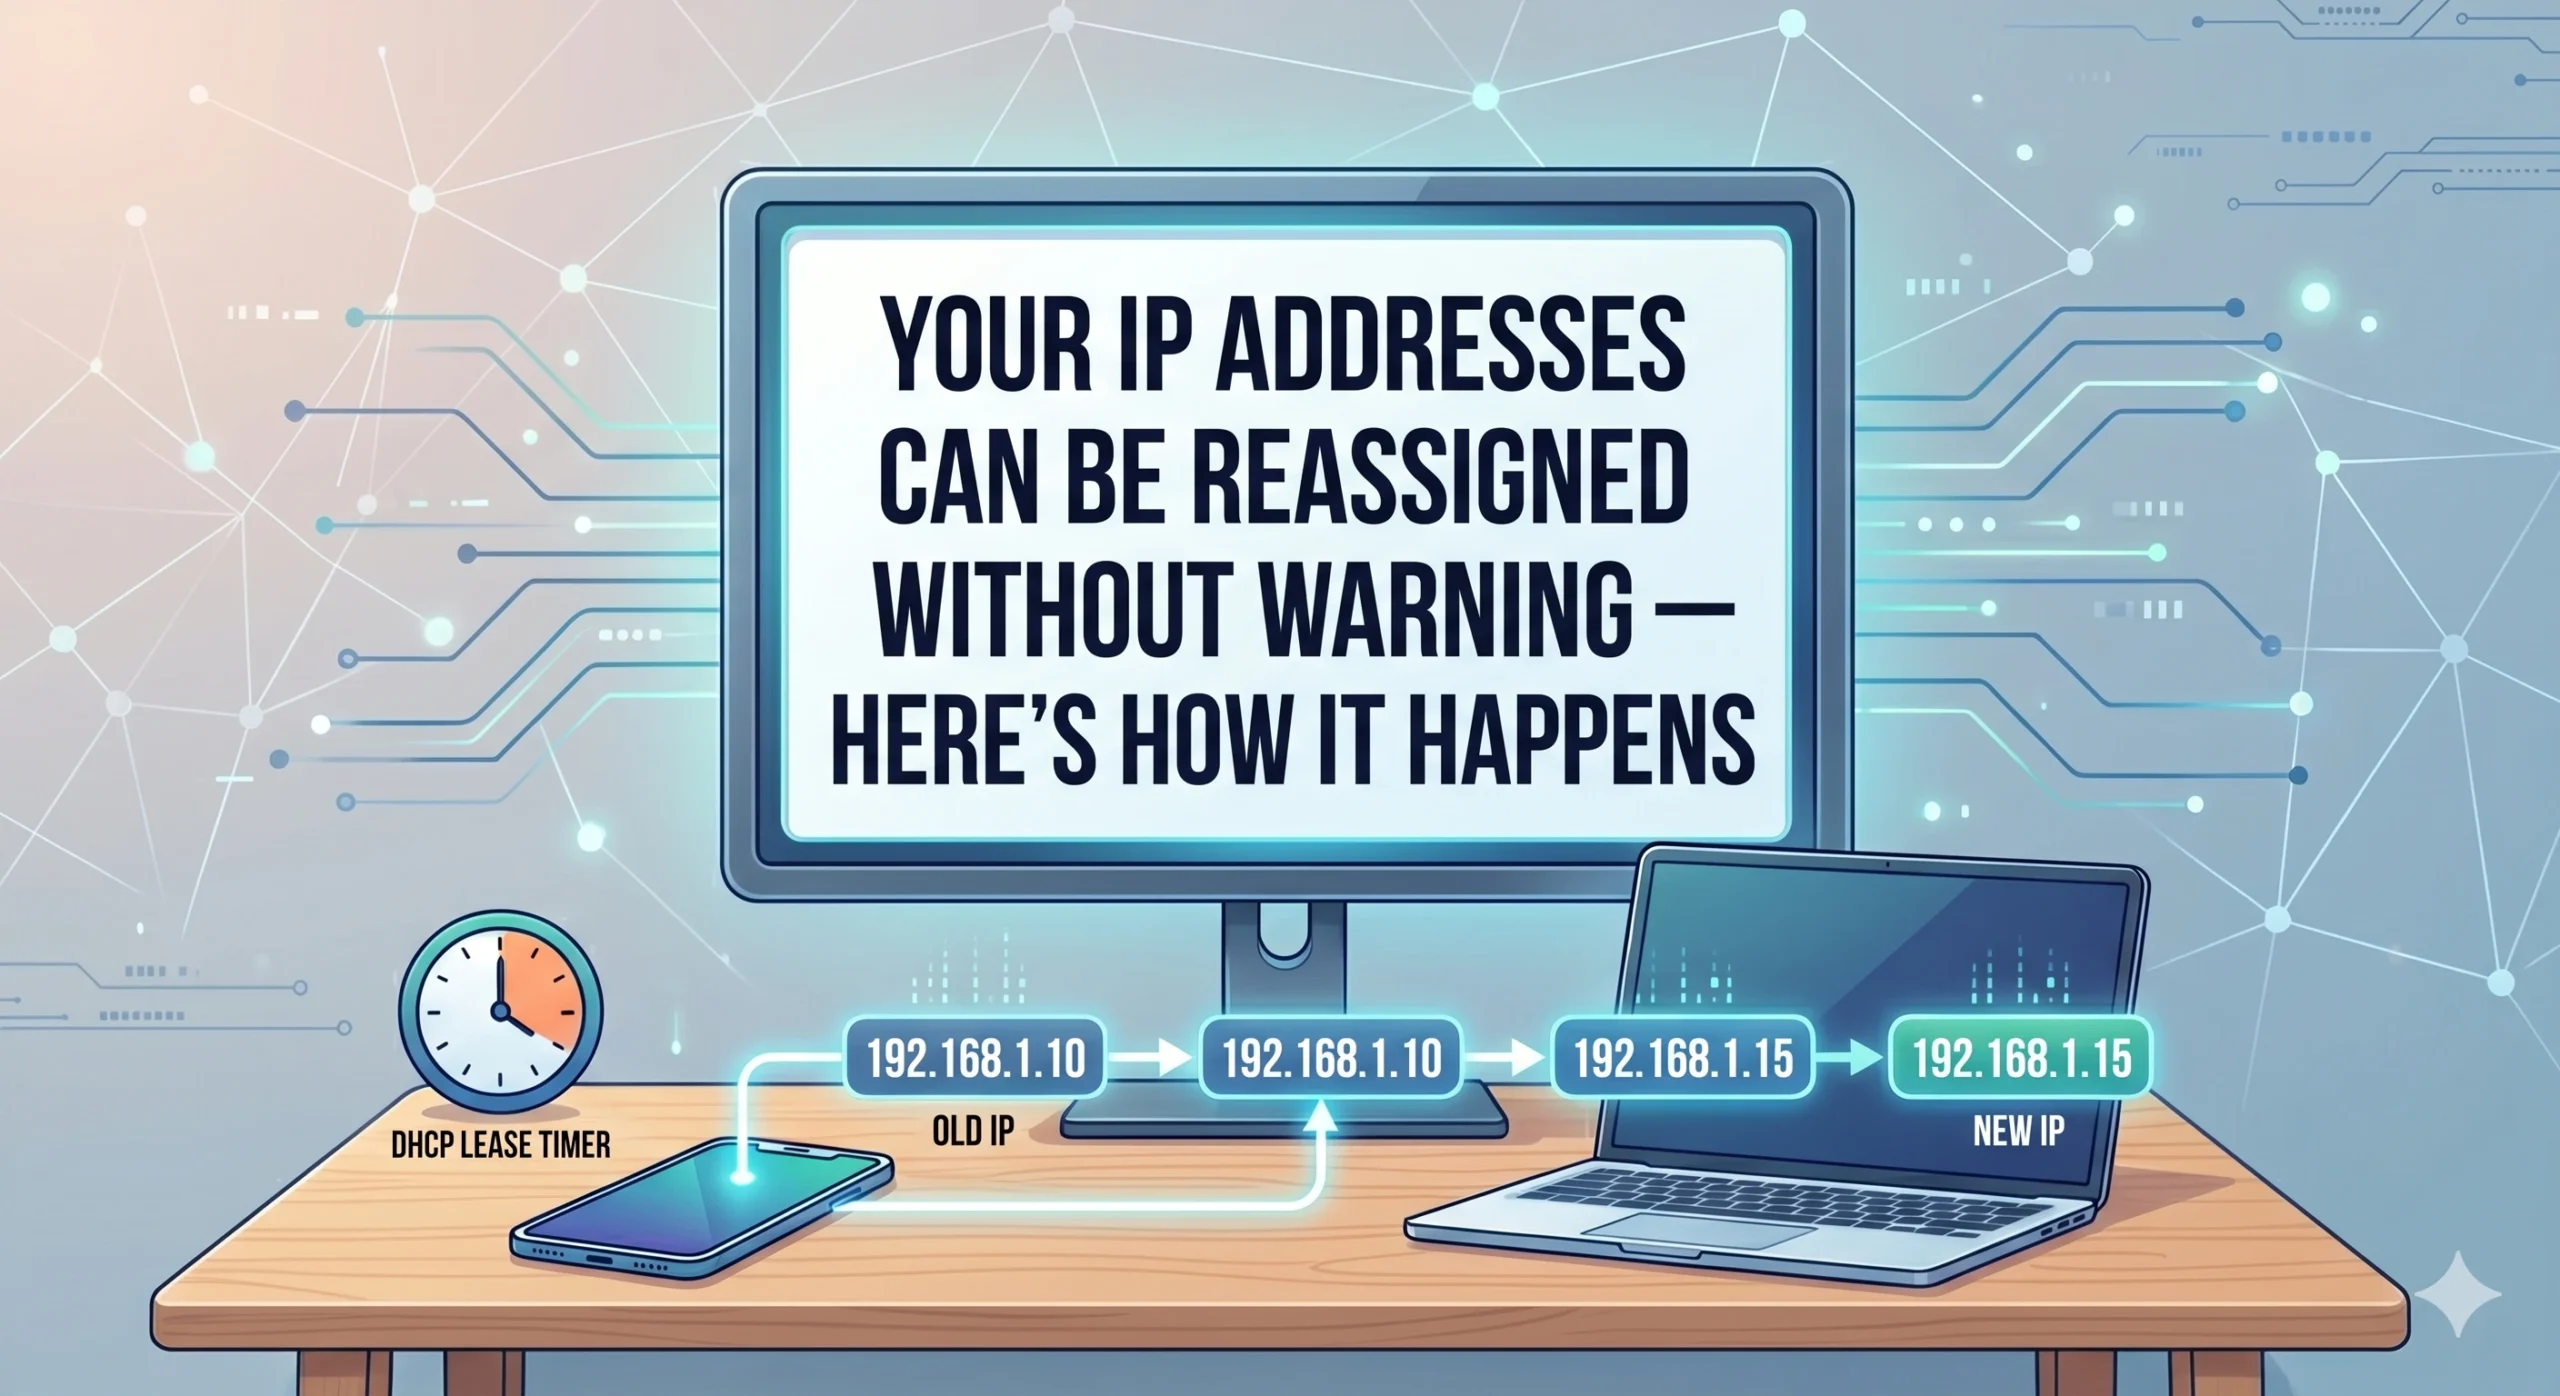
地址如何在你不知情时改变。图中的 192.168.1.x 和 DHCP 是局域网示意,不能用来说明公网资源登记转移的具体程序。
地址没变,背后的关系未必没变
IPv4 稀缺、地址转移市场和登记体系中的依赖关系,正在改变企业使用网络基础设施的方式。变化不一定先表现为断网,也可能先发生在合同、服务商或资源登记层面。
一个地址段用了很多年,客户将它加入白名单,分支机构围绕它建立 VPN,防火墙、API、SaaS、DNS 和邮件系统也不断绑定它。时间一长,这组地址几乎成了企业网络身份的一部分,很容易让人觉得它会一直属于自己的系统。
这种直觉来自早期的网络环境:IPv4 资源相对充足,转移也较少。如今,租赁、交易和对上游服务商的依赖,使长期使用与长期稳定不再是同一回事。日常运行正常,不能证明支撑地址的关系没有变化。
问题往往始于对“拥有”的误解
企业可以决定一个地址每天怎么用,却未必直接掌握它在登记、合同或上游服务中的关系。地址可能来自 ISP、数据中心、云平台、租赁安排,或某个上游注册机构会员。
在资源充足、服务商变化不大的时期,这种差别不容易显现。IPv4 稀缺让地址成为有商业价值、可以发生转移的基础设施资源以后,运营控制与持续使用的条件就必须分开检查。
“我们一直在用”只能说明使用历史。能否继续使用、在什么条件下调整、由谁维护登记,仍取决于具体资源类型、合同和适用规则,不能仅凭使用年限判断。
一次重新分配,通常经过哪些环节?
地址重新分配未必始于剧烈的技术故障。更常见的路径,是日常经营和资源管理中的几个变化逐步叠加,最后传到生产网络。
下面的五个阶段是一种分析路径,不是所有注册机构共同执行的固定程序。它帮助运营者从业务依赖一路追溯到支撑这些依赖的安排。
第一阶段:地址已经嵌入业务
企业把一个 IPv4 地址段用于生产,客户随后加入白名单,供应商设置防火墙规则,远程办公室建立 VPN,SaaS 平台登记可信来源,邮件系统也积累了这个地址的信誉。
这些关系分散在很多组织和系统中。多年没有中断,会让所有人逐渐把地址当成永久条件;负责业务的人未必还会追问,底层登记关系究竟掌握在谁手里。
第二阶段:关键控制关系在企业之外
企业不一定是直接登记的资源持有方。分配安排可能由 ISP 维护,云平台决定释放后如何重新分配,上游运营商处理路由关系,租赁中介保管相关资源记录。
只看设备、链路和业务监控,网络可以一切正常。但持续使用已经依赖企业无法单方面决定的外部安排。这种分离,往往要等到某次经营变化才变得可见。
第三阶段:普通经营事件触发变化
服务商迁移、合并、破产、数据中心关闭、合同终止、地址转移、基础设施整合,或云平台回收闲置资源,都可能触发重新安排。
这些事情本身不等于恶意行为。对服务商或登记机构而言,处理可能完全符合程序;下游的问题在于,客户白名单、认证规则和其他业务依赖,仍按旧安排继续运转。
企业需要看清的是:技术系统对稳定性的假设,是否已经超过合同和管理关系能够保证的范围。
第四阶段:登记和路由相关安排发生调整
退回的 IPv4 资源可能进入重新分配流程,租用地址可能交还上游,转移也可能让不同组织、甚至不同司法辖区之间的资源管理关系改变。
IPv4 地址由此不仅是技术标识,也成为商业市场中的基础设施资源。企业即使已经路由这个地址段多年,仍可能依赖会在生产系统之外改变的合同、服务商和生命周期安排。
登记信息、路由公告以及 RPKI 授权并不是同一个对象,变化也不会必然同步。需要分别核对谁维护记录、谁宣告前缀、哪些路由授权仍有效,而不是把“登记变更”理解成所有技术控制自动转移。
第五阶段:管理问题变成业务故障
接手一个地址段的运营者,可能同时接手它过去留下的信誉包袱。曾用于垃圾邮件或滥用服务的地址,可能让新运营者的正常邮件也遭到拒绝。
反过来,互联网上某些旧白名单、防火墙和认证规则可能仍然信任这个地址,新使用者因此面对残留的信任关系。依赖来源 IP 的 SaaS 认证,也可能在原用户更换地址后拒绝合法访问。
威胁情报库如果继续沿用旧归属,还会把历史行为错误关联到新运营者。这些后果不要求先发生网络攻击;失效的业务假设与仍在运行的系统规则,就足以制造问题。
两类现实案例,揭示不同的风险
Nortel 破产期间向 Microsoft 转移 IPv4 资源,是一个典型例子:ARIN 在 2011 年的公告确认了这次资源转移及其登记服务协议,媒体报道的交易金额约为 750 万美元。
这个案例说明,地址的价值可以独立于机房硬件存在。破产程序、资产处置、转移市场、投资和商业重组,都可能影响资源安排,业务连续性因而不能只交给设备监控。
云平台则呈现另一条路径:释放的公网地址可能分配给新客户,而第三方没有及时删除旧白名单或认证关系。相关研究记录了这种地址复用与残留信任的安全风险。
这不等于所有云地址随时都会变化。自动分配的公网 IPv4 与用户保留的 Elastic IP 等资源,生命周期规则不同;只有读清所用产品的具体规则,才能判断何时会释放、怎样保留。
为什么这类问题更难忽视?
IPv4 稀缺改变了地址周围的市场。租赁、中介交易、转移、整合、清算和资产估值,让地址资源更频繁地进入商业决策。
过去,一些资源长期留在大学、电信企业或稳定的网络运营者手里;今天,企业系统仍按“地址长期不变”的旧假设设计,资源所在的商业环境却可能已经不同。
关键不只是地址够不够用。行政与登记安排是否可靠、管理责任是否明确、资源全生命周期是否有人负责,同样决定业务能不能持续运行。
IPv6 缓解稀缺,但不会消除依赖关系
IPv6 的充足地址空间,可以减轻推动 IPv4 租赁与转移的经济压力。但企业仍需依赖服务商、路由系统、登记体系以及日常管理和生命周期安排。
地址层既是技术基础设施,也受制度和治理关系影响。只盯着可用性指标,就可能忽略决定持续使用条件的变化。
Lu Heng 在《Sovereignty Inversion》中指出:国家承担中断造成的经济损失、通信脆弱性、政治后果与依赖,资源认可机制的关键部分却由适用外国法律的私人机构掌握——权力与责任并不对称。
风险可能早于故障发生
结论很清楚:不能再把地址的长期稳定视为无须检查的前提。在稀缺、市场活动和治理依赖交织的环境中,地址背后的安排,可能比企业想象得更容易变化。
真正需要警惕的时间差,是地址仍能正常使用,但服务责任、合同控制、路由权限或登记依赖已经调整。等到生产系统出现异常,再追溯这些关系,可能已经错过准备窗口。
把这些关系纳入持续管理,不是认定每次转移都有问题,而是让业务对变化有识别能力、有证据,也有采取行动的空间。
IPv4 利用率问答
地址重新分配之外,IPv4 的利用效率同样值得关注。
什么是 IPv4 资源浪费?
指组织网络中未使用、利用不足或管理不当的 IPv4 地址空间。
企业为什么还会浪费 IPv4?
旧网络设计、分散的管理责任,以及缺少实时可见性,都会妨碍优化。
已经有 IPv6,IPv4 还重要吗?
重要。现实中的大量系统仍然依赖 IPv4,因此仍需有效管理。
IPv4 浪费也会造成财务问题吗?
会,尤其当地址需要租用、交易或另行取得时,低效使用会增加成本。
IPv4 低效的最大原因是什么?
更多在于治理,而不是技术:缺少集中管理,也缺少覆盖地址全生命周期的责任。
把地址纳入资产清单,明确从申请、使用到释放的每个环节由谁负责,是减少浪费的第一步。
参考资料
使用权、登记关系、合同安排和实际路由控制,需要分别判断。ARIN 的公告记录了 Nortel–Microsoft 转移;AWS 文档区分了自动分配的公网地址与 Elastic IP;地址复用研究说明了残留信任的风险;RFC 6811 讨论路由源验证。
查阅来源
- ARIN — Nortel–Microsoft transfer (2011)
- AWS — Public IPv4 address lifecycle
- AWS — Elastic IP addresses
- Pauley et al. — Measuring and Mitigating the Risk of IP Reuse on Public Clouds
- RFC 6811 — BGP Prefix Origin Validation
- Lu Heng — Sovereignty Inversion
- IPv4 scarcity — Lu Heng
- IP address allocation — original reference
- Internet addresses — original reference
从风险判断走向行动
NRS Shield 是运营商把个体风险转化为集体力量的地方;授权委托书则是你授予 NRS 为你的网络行动之权力的方式。