
Number Resource Society
Tus direcciones IP pueden cambiar de manos antes de que tu empresa lo advierta
Cinco etapas para entender cómo los cambios de proveedor, contrato o registro pueden convertir una reasignación de direcciones en un problema de continuidad.
En esta página
Estos cambios siguen casi siempre contratos y procedimientos; lo que ocurre es que la empresa los descubre tarde, a veces solo cuando algo deja de funcionar.
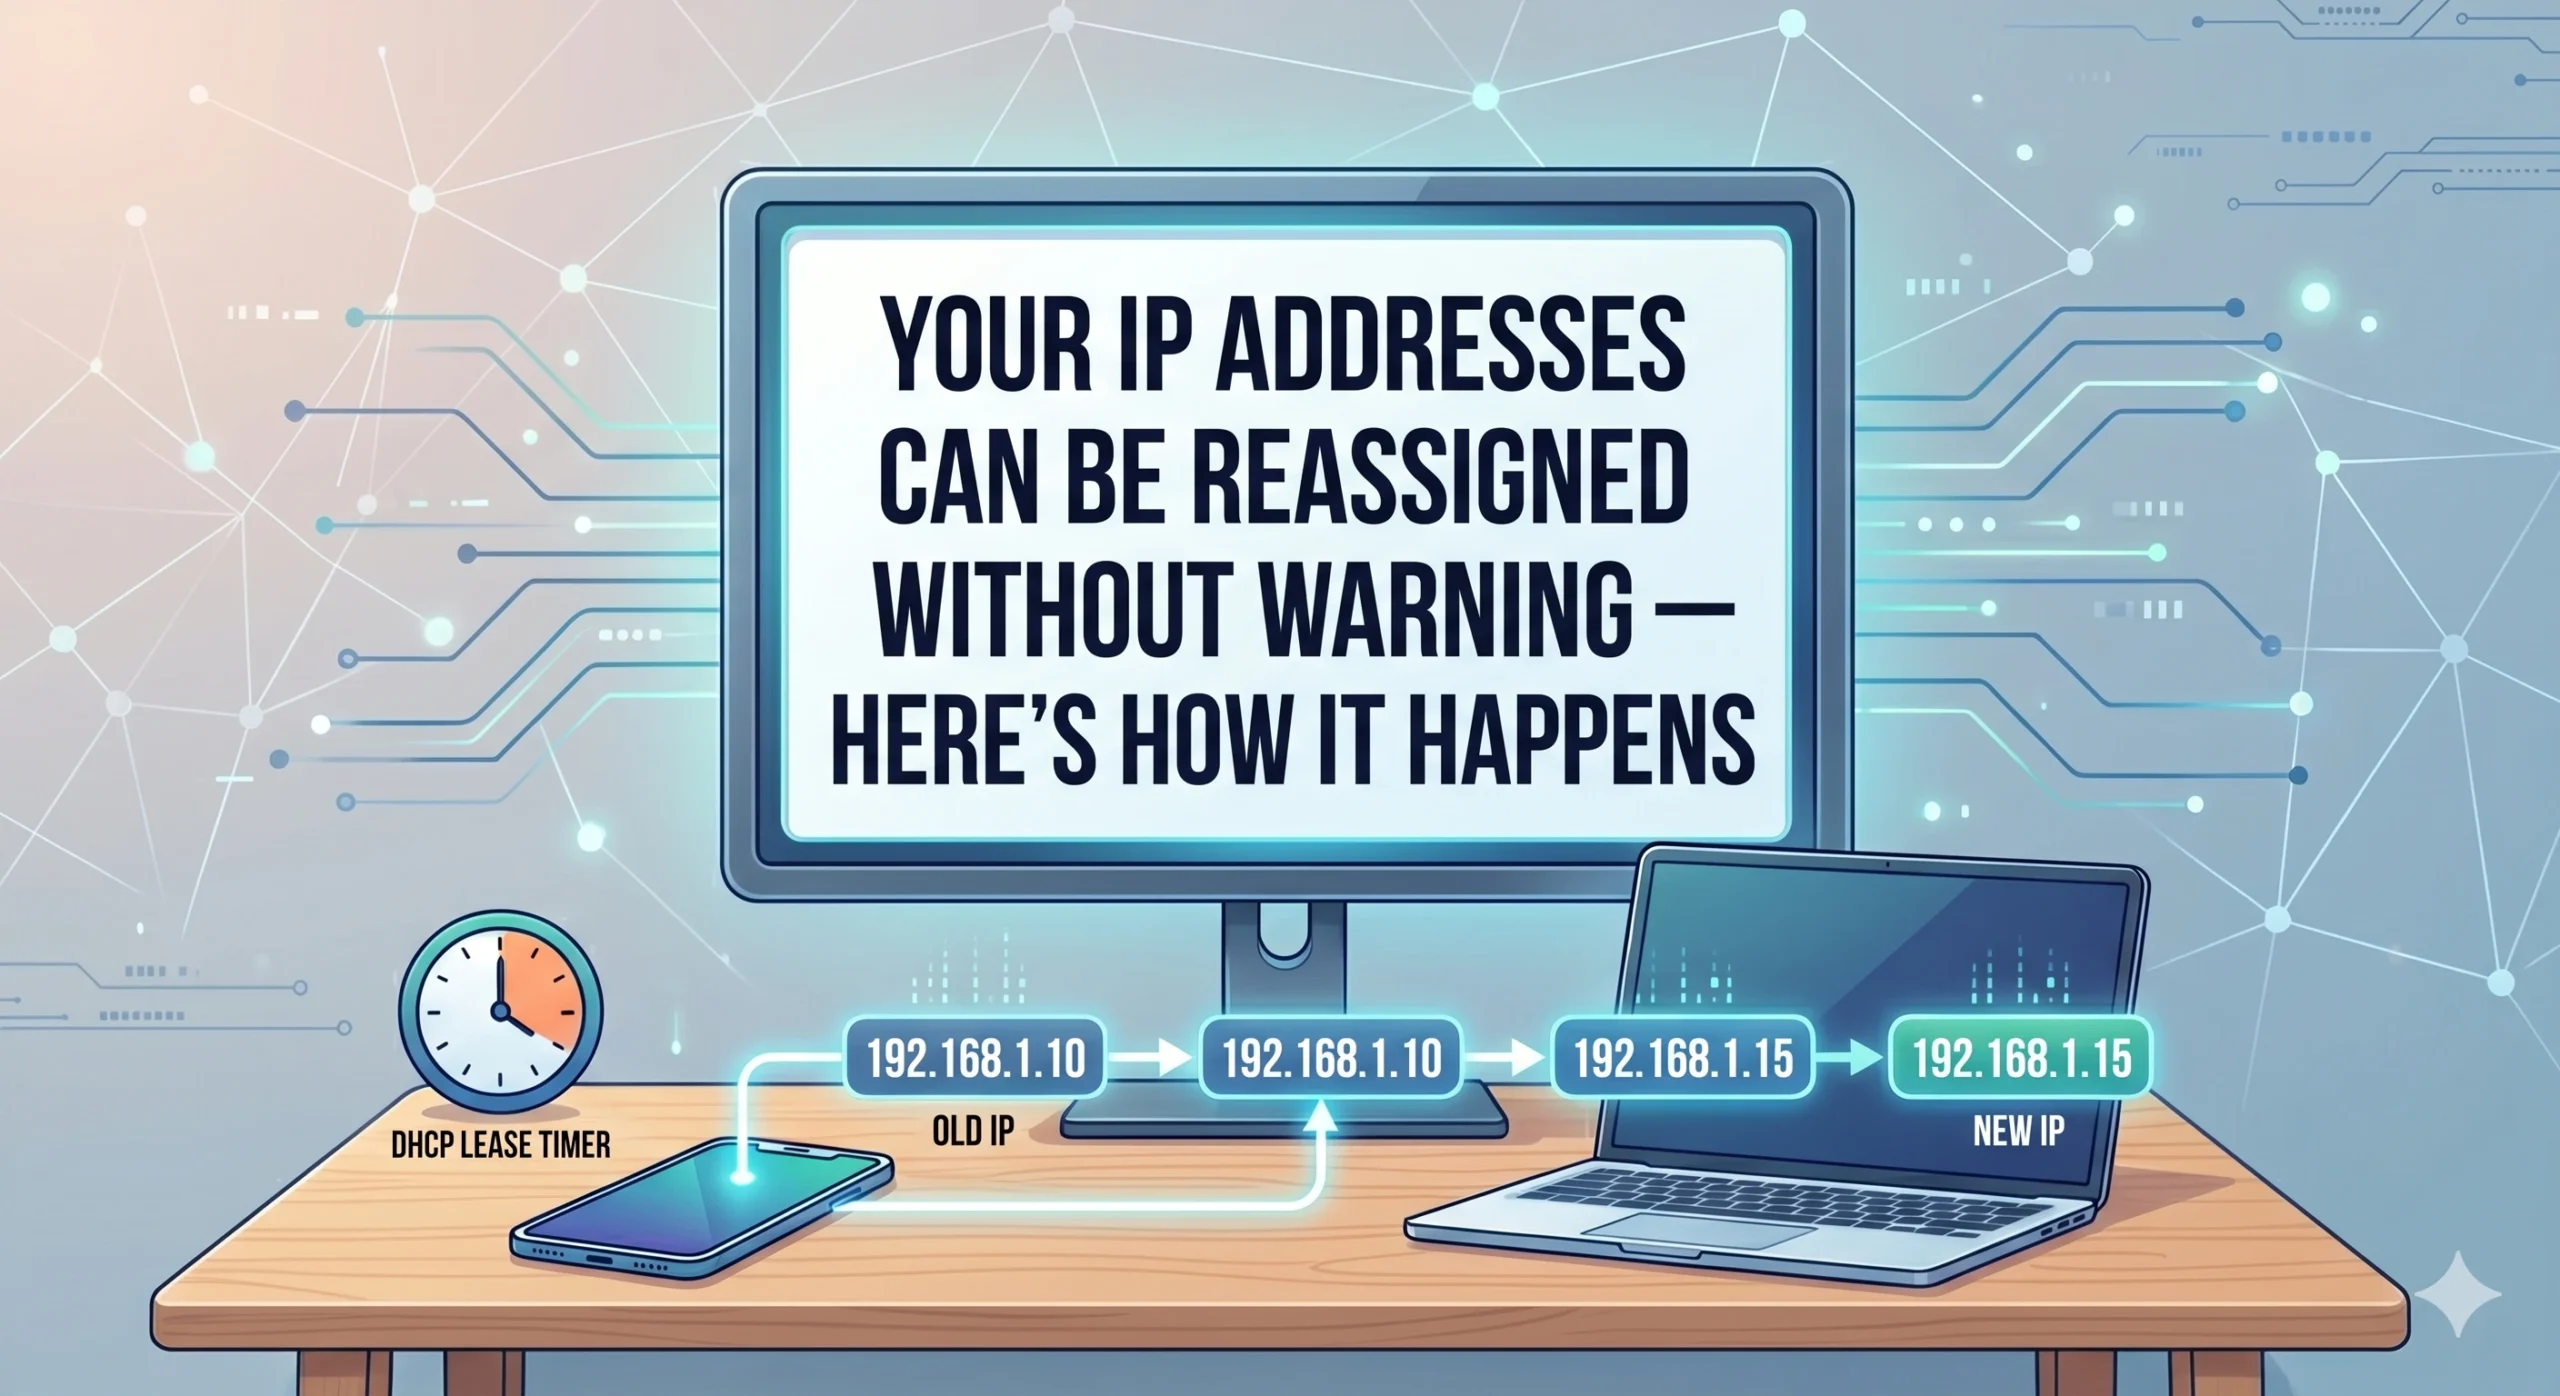
Cómo puede cambiar una dirección sin que lo sepas. Las direcciones privadas 192.168.1.x y la concesión DHCP representan una red local, no una transferencia de recursos públicos.
La dirección sigue funcionando; la relación que la sostiene puede haber cambiado
La escasez de IPv4, los mercados de transferencias y la dependencia de los registros están transformando la infraestructura. Una empresa puede no percibirlo mientras sus servicios continúan disponibles.
Con los años, un bloque de direcciones queda integrado en listas de acceso de clientes, VPN, cortafuegos, API, plataformas SaaS, DNS y correo. Acaba formando parte de la identidad operativa de la organización y parece permanente.
Esa expectativa procede de una etapa con más recursos IPv4 disponibles y menos transferencias. Hoy intervienen alquileres, transacciones y dependencias de proveedores. Llevar mucho tiempo usando una dirección ya no basta para conocer las condiciones que permitirán seguir utilizándola.
Usar no equivale a controlar todas las condiciones
Una empresa puede gestionar el uso diario de un bloque sin ser su titular registrado directo. Las direcciones pueden depender de un ISP, un centro de datos, una plataforma cloud, un arrendamiento o un miembro del registro que presta servicios aguas arriba.
La diferencia apenas se notaba cuando las asignaciones y los proveedores permanecían estables. Al convertirse IPv4 en un recurso escaso con valor comercial, los acuerdos administrativos pasan a tener consecuencias más visibles.
Los años de uso no demuestran por sí solos un derecho permanente. Hay que distinguir el funcionamiento cotidiano, la relación registral y lo que establecen el contrato y las reglas del recurso concreto.
Cómo se acumulan los cambios
La reasignación no siempre empieza con una avería llamativa. Puede surgir de acontecimientos corrientes de gestión y negocio que se suceden bajo una red que todavía funciona.
Las cinco etapas siguientes sirven para analizar esa dependencia. No describen un procedimiento único que deban seguir todos los registros.
1. Las direcciones quedan incrustadas en el negocio
La empresa pone un bloque IPv4 en producción. Los clientes lo incluyen en sus listas de acceso, los proveedores crean reglas de cortafuegos, las oficinas remotas establecen VPN y los servicios SaaS lo reconocen como origen autorizado. También se acumula reputación de correo.
Esas relaciones quedan repartidas entre múltiples sistemas y organizaciones. Tras años sin interrupciones, resulta fácil asumir que el bloque seguirá disponible y dejar de preguntar quién mantiene realmente la relación con el registro.
2. Las decisiones esenciales se toman fuera
El ISP puede mantener la asignación, el proveedor cloud decidir la reasignación tras la liberación, el operador de tránsito gestionar las relaciones de enrutamiento y un intermediario de alquiler conservar los registros de gestión.
La operación diaria puede parecer estable, pero su continuidad depende de decisiones externas. Esa separación suele hacerse visible cuando un acontecimiento empresarial obliga a cambiar los acuerdos.
3. Un acontecimiento habitual activa el riesgo
Una migración de proveedor, una fusión, una insolvencia, el cierre de un centro de datos, el fin de un contrato, una transferencia, la consolidación de infraestructura o el reciclaje de recursos cloud sin uso pueden iniciar el cambio.
Nada de ello implica necesariamente una actuación maliciosa. El proceso puede ser legítimo para el proveedor y el registro, mientras las dependencias de clientes y aplicaciones siguen apoyándose en la situación anterior.
El riesgo aparece cuando las expectativas de permanencia del negocio duran más que los acuerdos administrativos que las sostenían.
4. Cambian los acuerdos registrales y de enrutamiento
Los recursos devueltos pueden entrar en un proceso de redistribución; los bloques alquilados pueden volver al titular aguas arriba; una transferencia puede desplazar responsabilidades entre organizaciones o jurisdicciones.
IPv4 actúa así como recurso de infraestructura transferible, además de identificador técnico. Una empresa puede llevar años anunciando un bloque y seguir dependiendo de contratos, proveedores y registros que cambian fuera de sus sistemas de producción.
El registro, los anuncios de rutas y las autorizaciones RPKI son elementos distintos y no se modifican necesariamente a la vez. Conviene comprobar cada uno, sin suponer que un cambio registral transfiere automáticamente todo el control técnico.
5. Las consecuencias llegan a los servicios
El nuevo usuario de un bloque puede heredar mala reputación. Si antes se utilizó para spam o abusos, los sistemas de correo pueden rechazar tráfico legítimo del nuevo operador.
También puede ocurrir lo contrario: antiguas listas de acceso y reglas de cortafuegos siguen confiando en la dirección cuando ya la usa otra organización. A su vez, los servicios SaaS basados en la IP de origen pueden bloquear al antiguo usuario después de una renumeración.
Las bases de inteligencia de amenazas pueden mantener atribuciones antiguas y asociar al nuevo operador con actividad pasada. No hace falta un ciberataque para que surjan estos problemas: basta con que las reglas sobrevivan al contexto que las justificaba.
Dos ejemplos que conviene distinguir
La transferencia de recursos IPv4 de Nortel a Microsoft durante la insolvencia de Nortel es un ejemplo: el comunicado de ARIN de 2011 confirmó la transferencia y el acuerdo de servicios registrales, por un importe que la prensa situó en unos 7,5 millones de dólares.
El caso muestra que las direcciones pueden tener valor separado del hardware. Insolvencias, liquidaciones, mercados de transferencias, inversión y reestructuraciones comerciales pueden afectar a los acuerdos que sostienen la continuidad.
En la nube aparece otra vía: una dirección pública liberada se asigna a un nuevo cliente mientras terceros conservan autorizaciones antiguas. La investigación sobre reutilización de IP ha documentado riesgos de confianza residual en ese escenario.
Esto no significa que todas las direcciones cloud cambien sin control. Una IPv4 pública automática y una Elastic IP que se conserva en la cuenta tienen ciclos de vida distintos; hay que consultar las reglas del producto para saber cuándo se libera y cómo se mantiene.
Por qué merece más atención
La escasez impulsa alquiler, intermediación, transferencia, consolidación, liquidación y valoración financiera de direcciones. El bloque entra en decisiones comerciales que van más allá de la administración de red.
Muchas asignaciones permanecían antes durante años en universidades, operadores de telecomunicaciones y redes consolidadas. Ahora circulan en entornos más cambiantes, aunque las aplicaciones sigan diseñadas sobre una expectativa de estabilidad.
No se trata únicamente de disponer de suficientes direcciones. La solidez administrativa, una responsabilidad de gestión clara y el seguimiento del ciclo de vida también determinan la continuidad, junto con la disponibilidad técnica.
IPv6 alivia la escasez, no elimina las dependencias
El espacio de IPv6 puede reducir la presión económica que impulsa alquileres y transferencias de IPv4. Sin embargo, siguen existiendo proveedores, sistemas de rutas, registros y responsabilidades de operación y mantenimiento.
El direccionamiento es infraestructura técnica sujeta a gobernanza. Sus condiciones de continuidad no se pueden conocer únicamente a partir de métricas de disponibilidad.
Lu Heng lo expone en «Sovereignty Inversion»: los Estados soportan las consecuencias económicas, políticas y de comunicaciones de una interrupción, mientras partes decisivas del reconocimiento de recursos residen en entidades privadas extranjeras sujetas a otras leyes. Poder y responsabilidad no están alineados.
La señal visible puede llegar tarde
La conclusión es clara: la estabilidad duradera de una asignación no puede darse por supuesta sin revisión. Escasez, mercados y dependencias de gobernanza vuelven más móviles de lo que parece los acuerdos que hay debajo.
Un bloque puede seguir operativo mientras cambian la gestión, el control contractual, la autoridad de enrutamiento o la relación con el registro. Cuando aparecen síntomas en producción, algunas condiciones de continuidad pueden llevar tiempo alteradas.
Revisar esas relaciones permite reconocer el cambio, conservar evidencia y preparar una respuesta. No exige considerar sospechosa cada transferencia.
Aprovechamiento de IPv4: preguntas frecuentes
Más allá de la reasignación, la eficiencia en el uso de IPv4 también merece atención.
¿Qué significa desperdiciar recursos IPv4?
Es el espacio sin utilizar, infrautilizado o mal gestionado dentro de la red de una organización.
¿Por qué persiste ese desperdicio?
Los diseños heredados, las responsabilidades fragmentadas y la falta de visibilidad en tiempo real dificultan optimizarlo.
¿Sigue siendo importante IPv4 si existe IPv6?
Sí. Muchos sistemas siguen dependiendo de IPv4, que por eso debe gestionarse bien.
¿También es un problema económico?
Sí, especialmente cuando las direcciones se alquilan, se negocian o requieren adquisiciones adicionales.
¿Cuál es la principal causa de la ineficiencia de IPv4?
La gobernanza más que la tecnología: la falta de gestión centralizada y de responsabilidad sobre todo el ciclo de vida de las direcciones.
Incluir las direcciones en el inventario de activos y designar un responsable para cada etapa, desde la solicitud hasta la devolución, es el primer paso para reducir el desperdicio.
Fuentes
Uso, contratos, registro y control de rutas deben examinarse por separado. ARIN confirma la transferencia Nortel–Microsoft; AWS distingue la IPv4 pública automática de Elastic IP; el estudio de reutilización describe un riesgo de confianza residual; RFC 6811 trata la validación del origen.
Consultar las fuentes
- ARIN — Nortel–Microsoft transfer (2011)
- AWS — Public IPv4 address lifecycle
- AWS — Elastic IP addresses
- Pauley et al. — Measuring and Mitigating the Risk of IP Reuse on Public Clouds
- RFC 6811 — BGP Prefix Origin Validation
- Lu Heng — Sovereignty Inversion
- IPv4 scarcity — Lu Heng
- IP address allocation — original reference
- Internet addresses — original reference
Del diagnóstico a la acción
NRS Shield es donde los operadores convierten el riesgo individual en fuerza colectiva, y el poder es la forma de dar a NRS la autoridad para actuar por tu red.
Conocer NRS Shield · Entender el poder POA · Acciones vigentes