
Number Resource Society
Vos adresses IP peuvent changer de mains avant que votre entreprise s’en aperçoive
Contrats, prestataires, registres : cinq étapes pour comprendre comment une réattribution d’adresses devient un risque pour la continuité de l’activité.
Sur cette page
« Sans avertissement » décrit ici une entreprise qui découvre tardivement un changement sous-jacent. Cela ne signifie pas que toute adresse peut être retirée arbitrairement, en dehors des contrats et des procédures applicables.
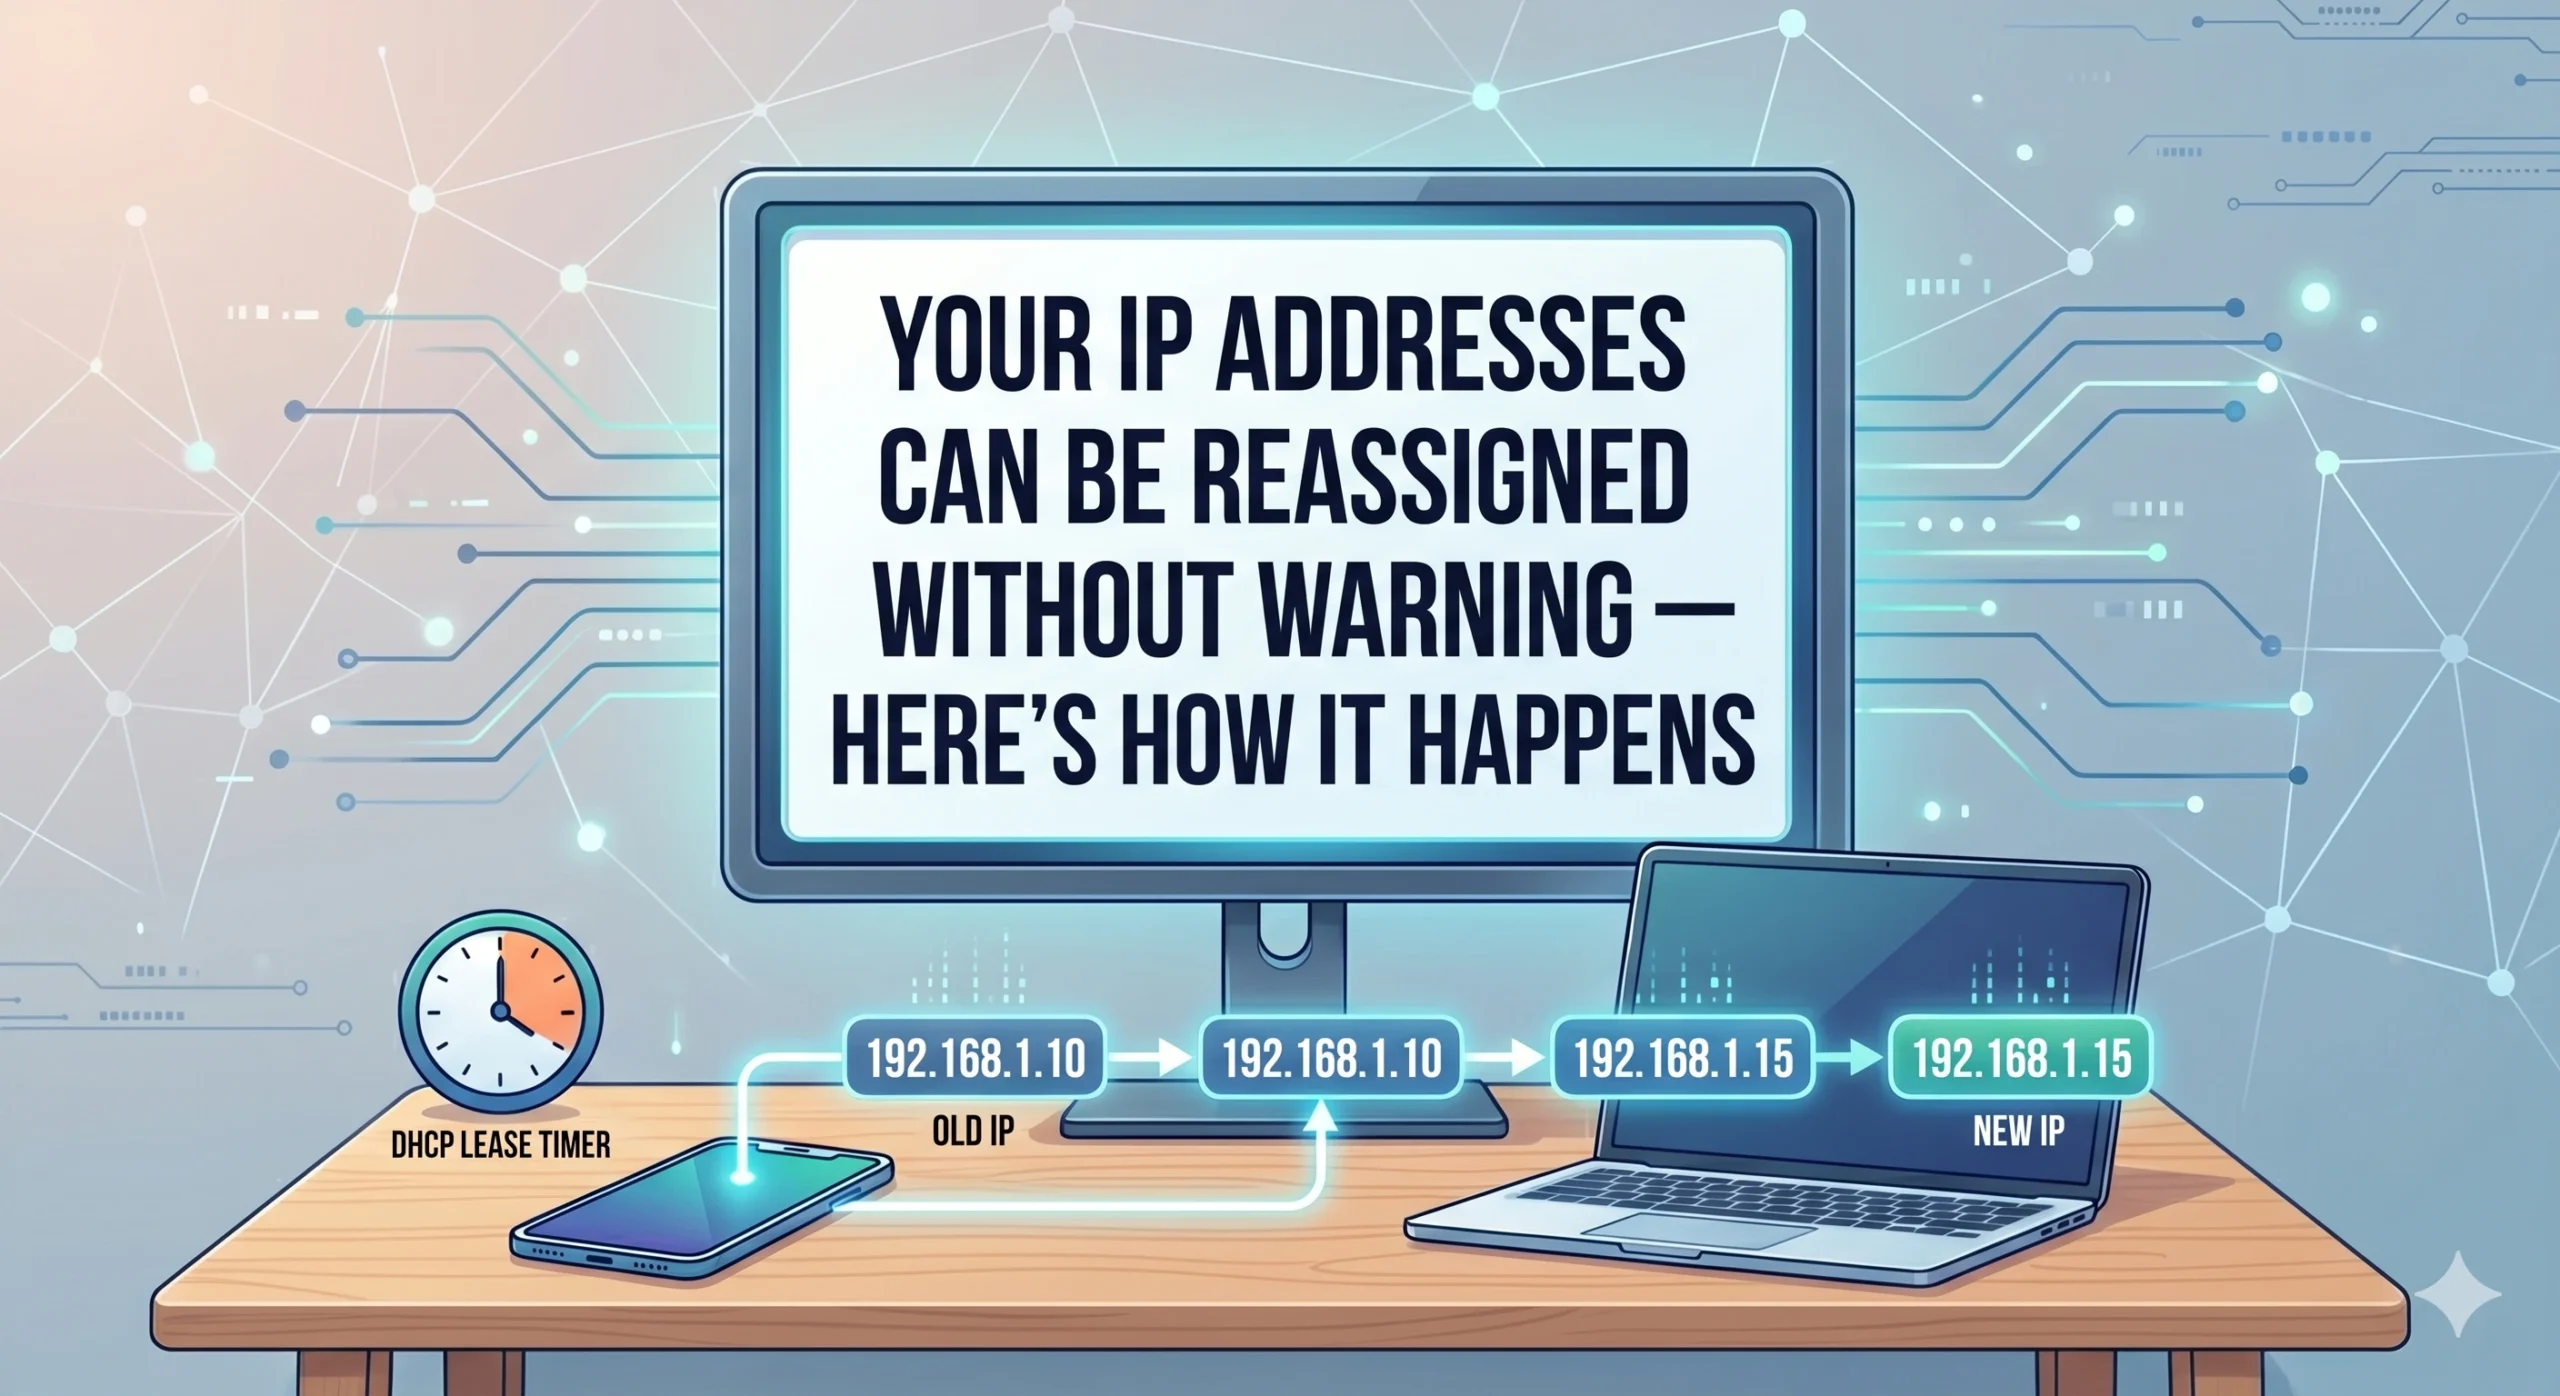
Illustration conservée de l’article. Les adresses privées 192.168.1.x et le bail DHCP représentent un réseau local, pas la procédure de transfert de ressources publiques.
Une adresse familière ne garantit pas une relation durable
La pénurie d’IPv4, les marchés de transfert et les dépendances envers les registres transforment les infrastructures, parfois sans signal visible pour l’entreprise. Une adresse peut continuer à fonctionner alors que les conditions de son utilisation ont déjà changé.
Après des années d’exploitation, une plage d’adresses entre dans les listes d’autorisation des clients, les VPN, les pare-feu, les API, les services SaaS, le DNS et la messagerie. Elle finit par participer à l’identité opérationnelle de l’organisation.
Cette impression de permanence vient d’une époque où les allocations IPv4 étaient plus abondantes et les transferts moins fréquents. Aujourd’hui, locations, transactions et dépendances aux fournisseurs dissocient la durée d’usage de la continuité future. Le problème peut rester invisible jusqu’aux premières perturbations.
Utiliser une adresse n’est pas maîtriser toutes ses conditions d’usage
Une entreprise peut gérer quotidiennement une plage sans être le détenteur directement enregistré. Ses adresses peuvent dépendre d’un fournisseur d’accès, d’un centre de données, d’un service cloud, d’un contrat de location ou d’un membre d’un registre situé en amont.
Cette distinction semblait peu contraignante lorsque les allocations et les prestataires changeaient rarement. La rareté de l’IPv4 a donné aux adresses une valeur commerciale qui rend les arrangements administratifs plus importants.
Des années d’usage ne suffisent donc pas à établir un droit permanent. Il faut examiner le type de ressource, le contrat et les règles applicables, en distinguant exploitation, enregistrement et conditions de maintien du service.
Une succession d’événements ordinaires
La réattribution ne commence pas nécessairement par une panne spectaculaire. Elle peut résulter d’événements d’exploitation et de gestion qui s’accumulent sous une infrastructure encore disponible.
Les cinq étapes suivantes constituent une grille de lecture, pas une procédure universelle imposée par les registres. Elles relient les dépendances métier aux relations qui les rendent possibles.
1. Les adresses s’enracinent dans l’activité
Une plage IPv4 entre en production. Les clients l’autorisent, les fournisseurs créent des règles de pare-feu, les sites distants configurent des VPN, les plateformes SaaS reconnaissent ses connexions et sa réputation de messagerie se construit.
Ces dépendances se dispersent entre de nombreux systèmes et organisations. Après plusieurs années sans incident, on suppose facilement que les adresses resteront disponibles, sans se demander qui détient la relation avec le registre.
2. La responsabilité déterminante se trouve ailleurs
Le fournisseur d’accès peut maintenir l’allocation, le cloud décider de la réattribution après libération, l’opérateur amont gérer les relations de routage et un intermédiaire de location conserver les dossiers de gestion.
Pour les équipes qui observent le réseau, tout semble stable. Pourtant, la continuité dépend de décisions que l’entreprise ne maîtrise pas seule. Cette séparation apparaît souvent au moment d’un changement commercial.
3. Un événement de gestion déclenche le changement
Migration de fournisseur, fusion, faillite, fermeture d’un centre de données, fin de contrat, transfert, regroupement d’infrastructures ou recyclage de ressources cloud inutilisées : le déclencheur peut être banal.
Aucun de ces événements n’implique nécessairement une malveillance. La réattribution peut respecter les règles du prestataire et du registre, tandis que les dépendances en aval continuent à reposer sur l’ancien arrangement.
Le décalage se situe entre ce que les systèmes supposent durable et ce que les relations administratives garantissent encore.
4. Les arrangements d’enregistrement et de routage évoluent
Des ressources restituées peuvent être redistribuées, des plages louées revenir au détenteur amont et un transfert modifier la responsabilité entre organisations ou juridictions.
L’adresse IPv4 devient ainsi une ressource d’infrastructure négociable, au-delà de son rôle d’identifiant. Une entreprise peut annoncer une plage depuis des années tout en dépendant de contrats, de dossiers et de prestataires susceptibles d’évoluer indépendamment de sa production.
Enregistrement, annonces de routage et autorisations RPKI restent des objets distincts. Leur modification n’est pas automatiquement simultanée : il faut vérifier séparément les dossiers, l’origine des annonces et les autorisations encore valides.
5. Les conséquences atteignent l’activité
Le nouvel utilisateur peut hériter d’une mauvaise réputation : une plage associée au spam ou à des abus risque de voir sa messagerie légitime rejetée.
À l’inverse, d’anciennes listes d’autorisation et règles de pare-feu peuvent toujours faire confiance à l’adresse après le changement d’utilisateur. Les services SaaS fondés sur l’adresse source peuvent aussi refuser les connexions légitimes de l’ancien utilisateur après sa renumérotation.
Les bases de renseignement sur les menaces conservent parfois des associations historiques et attribuent au nouvel opérateur des comportements passés. Une attaque n’est pas nécessaire pour produire ces effets : des règles restées actives au-delà de leur contexte suffisent.
Deux cas concrets, deux mécanismes
L’article cite le transfert d’adresses de Nortel à Microsoft lors de la faillite de Nortel, pour un montant rapporté de 7,5 millions de dollars. Le communiqué d’ARIN de 2011 confirme le transfert et l’accord de services d’enregistrement, mais ne donne pas ce montant : les deux niveaux de preuve doivent rester distincts.
Ce cas montre que les adresses peuvent avoir une valeur indépendante du matériel. Insolvabilité, liquidation, marchés de transfert, investissement et restructuration entrent ainsi dans les conditions de continuité.
Le cloud présente un autre mécanisme. Une adresse publique libérée peut être attribuée à un nouveau client alors que des tiers ont conservé leurs anciennes autorisations. Des recherches ont documenté les risques de cette confiance résiduelle lors de la réutilisation d’adresses.
Il ne faut pas en conclure que toutes les adresses cloud changent à tout moment. Une IPv4 publique attribuée automatiquement et une Elastic IP conservée dans un compte ont des cycles de vie différents ; la documentation du produit détermine les conditions de libération et de conservation.
Pourquoi le sujet prend de l’importance
La rareté de l’IPv4 favorise location, courtage, transfert, consolidation, liquidation et valorisation financière. L’adresse entre dans des décisions commerciales qui dépassent l’exploitation réseau.
Des allocations autrefois stables au sein d’universités, d’opérateurs télécoms ou de réseaux établis circulent désormais dans des environnements plus mobiles. Les systèmes des entreprises peuvent pourtant continuer à supposer une permanence héritée de l’ancien contexte.
L’enjeu dépasse donc le nombre d’adresses disponibles. La solidité des arrangements administratifs, la qualité de la gestion et le suivi du cycle de vie comptent autant que la disponibilité technique pour maintenir l’activité.
IPv6 réduit la rareté, pas toutes les dépendances
L’abondance d’IPv6 peut atténuer la pression économique qui pousse aux locations et aux transferts IPv4. Elle ne supprime ni les fournisseurs, ni le routage, ni les registres, ni la responsabilité d’exploitation et de gestion du cycle de vie.
L’adressage est une infrastructure technique soumise à une gouvernance. Ses conditions de continuité ne se lisent donc pas uniquement dans les indicateurs de disponibilité.
L’article reprend l’argument de Lu Heng dans « Sovereignty Inversion » : les États supportent les conséquences économiques, politiques et communicationnelles des interruptions, tandis que des éléments décisifs de la reconnaissance des ressources relèvent d’organismes privés étrangers soumis à d’autres droits. C’est une analyse de l’asymétrie entre pouvoir et responsabilité, pas une décision juridique applicable à tout litige.
Le changement précède parfois la panne
La conclusion de l’article est qu’une allocation durable ne doit plus être une hypothèse laissée sans vérification. Rareté, marchés et dépendances de gouvernance rendent les relations sous-jacentes plus mobiles.
La plage peut sembler stable pendant que changent sa gestion, les contrats, l’autorité de routage ou la relation au registre. Lorsque la production montre enfin des symptômes, les conditions sur lesquelles elle reposait ont parfois changé depuis longtemps.
Suivre ces relations permet de reconnaître le changement, de conserver les éléments utiles et de préparer une réponse. Cela ne revient pas à considérer chaque transfert comme une anomalie.
Annexe d’origine : utilisation d’IPv4
Ces cinq questions figuraient dans l’article, mais portent sur l’utilisation d’IPv4 plutôt que sur la réattribution. Elles sont conservées comme annexe historique ; la dernière réponse était déjà incomplète.
Que signifie le gaspillage d’IPv4 ?
L’article désigne les adresses inutilisées, sous-utilisées ou mal gérées dans le réseau d’une organisation.
Pourquoi ce gaspillage persiste-t-il ?
Les architectures anciennes, les responsabilités fragmentées et le manque de visibilité en temps réel compliquent l’optimisation.
IPv4 reste-t-il important malgré IPv6 ?
L’article souligne la dépendance des systèmes à IPv4 au moment de sa publication. Cette formulation n’est pas une mesure actuelle et vérifiée du taux d’adoption.
Le gaspillage a-t-il un coût financier ?
Oui, surtout lorsque les adresses sont louées, négociées ou doivent faire l’objet d’acquisitions supplémentaires.
Quelle cause principale l’article identifie-t-il ?
Il met en cause la gouvernance plutôt que la technologie, puis évoque l’absence de gestion centralisée et de « cycle de vie… ». La source s’interrompt à cet endroit.
La dernière phrase manque dans la source. Le texte disponible est conservé sans inventer sa conclusion.
Sources et portée de l’analyse
Droits d’usage, contrats, enregistrement et routage doivent être examinés séparément. ARIN confirme le transfert Nortel–Microsoft sans chiffrer la transaction. AWS distingue IPv4 publique automatique et Elastic IP. L’étude sur la réutilisation décrit un risque conditionnel de confiance résiduelle ; le RFC 6811 traite de validation d’origine, pas de propriété. L’argument de Lu Heng reste attribué. La signature d’Ann Yong et les dates d’origine sont conservées ; chaque édition reprend la même analyse dans sa langue.
Consulter les sources
- ARIN — Nortel–Microsoft transfer (2011)
- AWS — Public IPv4 address lifecycle
- AWS — Elastic IP addresses
- Pauley et al. — Measuring and Mitigating the Risk of IP Reuse on Public Clouds
- RFC 6811 — BGP Prefix Origin Validation
- Lu Heng — Sovereignty Inversion
- IPv4 scarcity — Lu Heng
- IP address allocation — original reference
- Internet addresses — original reference
Passer du diagnostic à l’action
Identifier la provenance des adresses, le responsable des dossiers, les échéances contractuelles et les dépendances aux listes d’autorisation, au routage et à la réputation. NRS Shield donne accès à des informations et à un soutien. Pour une représentation dans la gouvernance, examiner séparément la portée et les modalités de révocation du POA, puis choisir librement. Lire, demander de l’aide, adhérer ou donner ne vaut pas mandat.
Découvrir NRS Shield · Comprendre le mandat POA · Actions en cours