Number Resource Society
経路が崩れると、動いているサービスにも届かなくなる
ルートリーク、ハイジャック、ROAの不整合、登録を巡る紛争。到達性を失う原因を切り分け、復旧と予防を進め、番号資源を事業継続に組み込みます。
このページの内容
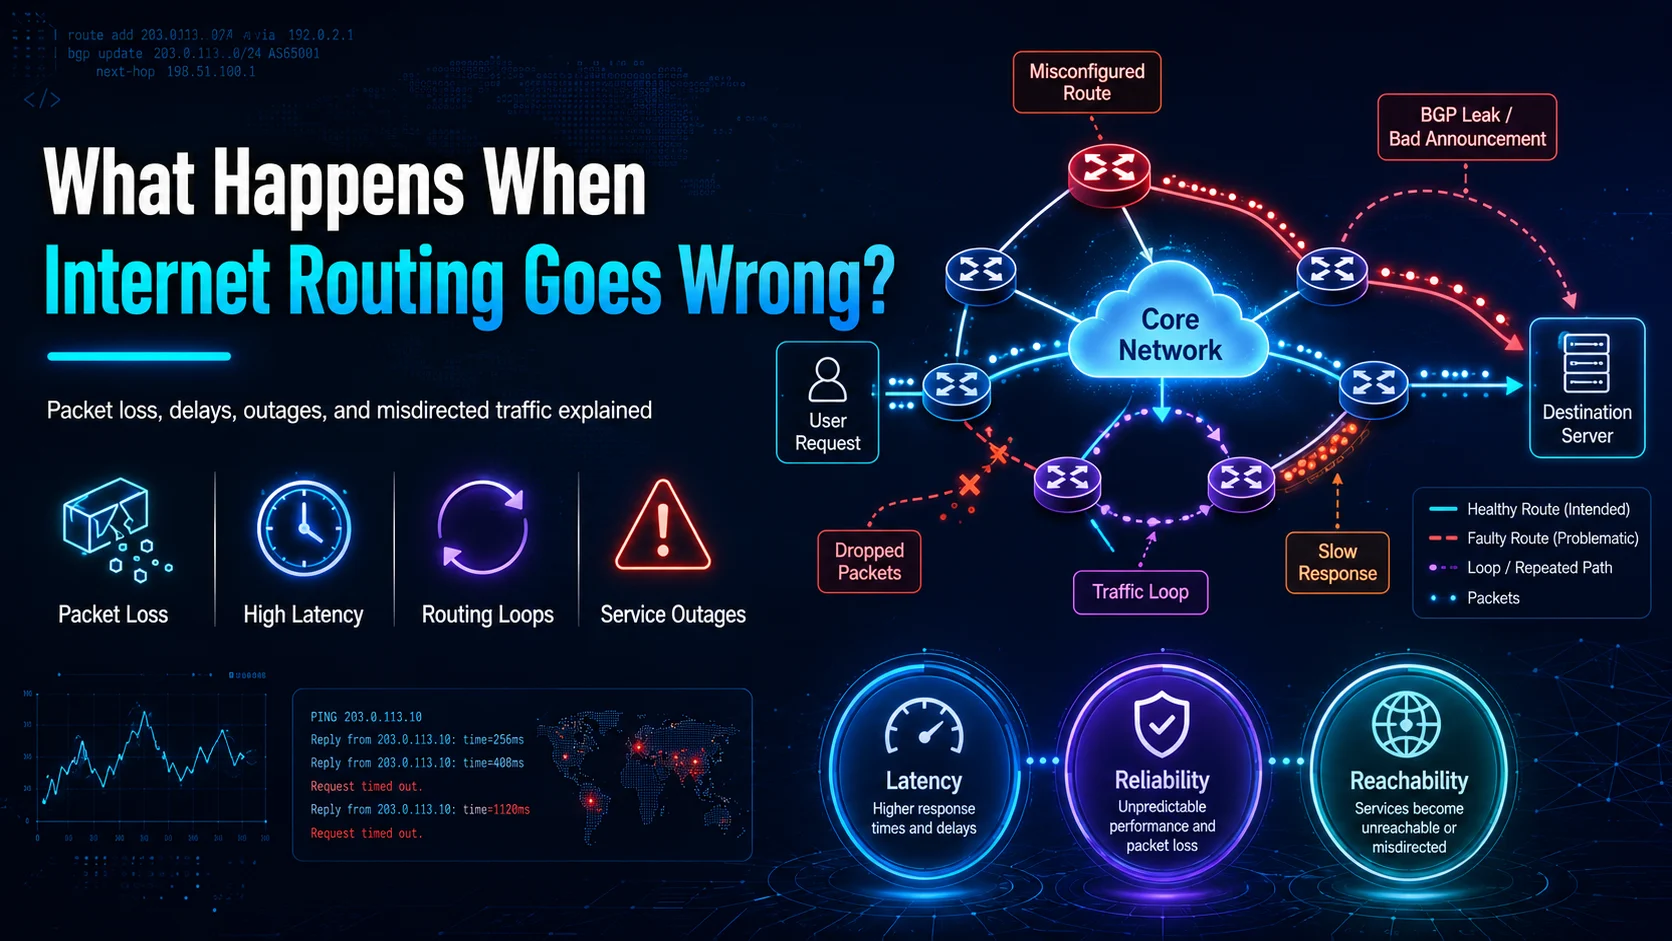
ルーティング障害の症状:パケット損失、高い遅延、ルーティングループ、停止。図は症状を示すもので、特定の障害事例ではありません。
Webサイトを開く、APIを呼ぶ、クラウド上の処理を別のネットワークにつなぐ。利用者には一瞬の操作でも、その通信は独立した複数のネットワークを通ることがあります。経路情報を交換するBGPが、その到達性を支えています。
異常が起きると、プレフィックスが見えなくなる、通信が別の経路へ流れる、無権限のASNがアドレス帯を広報するといった事態になります。ネットワークを移行してもROAが古いままという場合もあります。実際の運用、経路の認可、登録情報、組織の手続きが食い違うこともあります。
ISP、通信事業者、クラウド、ホスティング、データセンター、企業にとって、これは機器の問題にとどまりません。事業継続の問題です。経路の強靱性は、番号資源管理、RPKI、登録情報、運用上の管理権限、移行可能性、継続計画と一体で考える必要があります。
インターネットはどう経路を選ぶのか
インターネットは、独立して運用されるネットワークが相互に通信を交換する仕組みです。ISP、通信事業者、大学、大企業、コンテンツ配信網、クラウド、ホスティング、データセンターなどは、ASNで識別される自律システムを運用できます。
BGPでは隣接ネットワークに「この経路で、このIPプレフィックスへ到達できる」と伝えます。情報はさらに伝播し、各ネットワークがBGP属性と自らのポリシーに従って経路を選びます。世界中のパケットを指図する中央ルーターはありません。
この分散性が規模の拡大を可能にする一方、受け取った情報を各ネットワークが適切に評価する必要があります。誤った情報を受け入れて伝えると、影響も広がります。
経路障害の現れ方
サイトやアプリに接続できない、遅延やパケット損失が増える、一部地域からだけ到達できる。こうした症状のほか、経路表からプレフィックスが消える、想定外のASNが起点になる、異常なネットワークを通る、正当な経路がRPKI Invalidになる場合もあります。
原因は誤操作、攻撃、技術情報の不整合、あるいは実運用に追従していない管理上の変更かもしれません。どの層の問題かを見極めなければ、サーバーを直しても到達性は戻りません。
ルートリークは想定外の範囲への伝播
あるプロバイダーから学習した経路を、誤ったエクスポート設定によって別のプロバイダーへ広報する。相手が受け入れて再広報すると、本来中継すべきでないネットワークへ通信が流れることがあります。
攻撃者がいなくても、設定ミスだけで遅延、輻輳、損失、部分的な停止、大規模な到達性の問題を招きます。BGPポリシー、プレフィックスフィルター、変更管理が重要な理由です。
権限のない起源広報が通信を奪う
正当な認可を持たないネットワークがプレフィックスを広報し、他のネットワークが採用すると、通信は別の自律システムへ向かい得ます。停止、転送先の変更、接続喪失、傍受リスク、セキュリティ警報などが顧客に影響します。
従来のBGPは、すべての起源広報に資源保有者の暗号学的な認可証明を求める設計ではありませんでした。RPKIはこの弱点の一部を補います。ただし、広報が見えること、登録されていること、正当な運用権限があることは、それぞれ別の事実です。
小さな設定ミスでも影響は大きい
誤ったプレフィックスの広報、広報漏れ、フィルターやASNの誤り、意図しない撤回、不適切なlocal preference、想定外の詳細経路、移行後の更新漏れ。どれも、多数の顧客を巻き込む原因になります。
経路変更は本番変更として管理し、何を広報するのか、どのASNにその認可があるのかを先に確かめます。
ROAを実際のネットワークと一致させる
RPKIは暗号学的に検証できる情報を提供します。ROAは認可するASN、プレフィックス、必要に応じて最大プレフィックス長を指定します。経路起源検証(ROV)は、検証済みROAデータとBGP広報を照合します。
経路を包含する認可データのうち、一つでもASNと長さが一致すればValidです。包含するデータはあるが一致するものがなければInvalid、包含するデータ自体がなければNot Foundです。これらは各ネットワークの経路ポリシーの判断材料であり、経路全体の安全証明ではありません。
正当なASN移行後もROAが旧ASNだけを認可していたり、広報する詳細経路がmaxLengthを超えていたりすると、実際に稼働している経路もInvalidになり得ます。認可は、確認された運用変更に追従しなければなりません。
安全の仕組みを別の争いの圧力にしない
NRSは、RPKIを経路の完全性を守る仕組みとして位置付けます。商取引、組織、会員資格、政策を巡る紛争のための汎用的な制裁手段にすべきではありません。
商用利用、顧客の所在地、アドレスのリース、登録方針、企業構造に意見の違いがあるだけで、経路セキュリティの障害になるわけではありません。正当な運用が続く限り、安全性に関する表明は技術的妥当性と確認された管理権限に結び付けるべきです。
無関係な争いの交渉材料にすれば、安全基盤そのものが継続性のリスクになります。RPKIが守るべきものは経路であり、政策への異論を罰することではありません。
起源検証で経路全体を守れるわけではない
ROVが確認するのは、あるASNにプレフィックスの起源広報が認められているかです。ASパスの各区間を検証するものではなく、リーク、あらゆるパス操作、内部経路の誤り、上流の設定障害、物理断、悪い経路ポリシーを単独で解決できません。
プレフィックスフィルター、IRR、BGP監視、ポリシー管理、正確な登録情報、変更管理と組み合わせる必要があります。RPKIとIRRの役割を理解し、それぞれを適切に使うことが大切です。
古いIRR情報が正当な広報を止めることもある
IRRには、経路フィルターの作成に使われるポリシー情報が登録されます。上流事業者はrouteオブジェクトを参照し、顧客が広報するはずのプレフィックスを判断することがあります。
ASNや運用者の変更、残った古いオブジェクト、新規登録の漏れ、構成変更との不整合は、正当な経路の拒否や不十分なフィルターにつながります。経路情報は運用基盤の一部であり、登録して終わりの書類ではありません。
WHOISとRDAPの正確さが復旧を支える
WHOISとRDAPはパケットを運びませんが、関係する組織、連絡先、担当レジストリ、組織変更を確認し、想定する起源ASNなど他の情報と照合する手掛かりになります。
連絡先の誤りが最初の障害を起こしたとは限りません。それでも、責任者に連絡できなければ復旧は遅れます。番号資源情報は、申請時だけでなく継続して維持する必要があります。
登録情報は現実を記録するもの
資源の一意性には、関係者、連絡先、登録状態、移転、安全性の表明、紛争に関する信頼できる記録が必要です。しかし、経路を交換するのはルーター、基盤を維持するのは運用者であり、顧客はそのサービスを使っています。
NRSは継続性の原則として、「稼働中のネットワーク、運用上の管理権限、経路の認可、登録情報」という関係を重視します。各層が食い違うなら、サービスを壊さず整合させることが目的です。
これはプロトコルの規則ではありません。BGP広報が見えるだけで正当な管理権限が証明されるわけでもありません。運用の証拠、認可、記録、適用される権利関係を突き合わせる必要があります。
登録に争いがあっても、顧客の通信は続いている
IPv4ブロックが顧客、アプリ、DNS、許可リストに使われ、ASNが広報を続けている最中に、管理上の紛争が起こることがあります。ネットワークは稼働し、登録は争われ、認可は審査され、契約上の主張は対立しているという状態です。
NRSは、紛争を独立して解決する間、最後に確認された正当な運用状態を守るべきだと考えます。データベースの変更だけで他のすべての事実が書き換わるとみなすべきではありません。
経路、顧客、安全性の表明、DNSと逆引き、登録履歴、証拠を保全し、中立的な解決の道を残す。顧客の接続を争いの巻き添えにしないためです。
登録、認可、広報、受信を分けて考える
保有者として登録されても、広報されて他のネットワークが採用しなければ到達できません。逆に、技術的に広報できても、その資源関係がすべて正しいとは限りません。
誰が記録され、誰が実際に管理し、どのASNが認可され、どのASNが広報し、どのネットワークが受け入れているのか。ネットワーク、資源管理、セキュリティの担当者が一緒に確認する必要があります。
サーバーは正常でも利用者には届かない
利用者に見えるのは、開けないサイト、国による接続差、携帯回線では使えるのに固定回線では使えないといった症状です。BGPメッセージは見えません。
ネットワークごとに選ぶ経路が異なり、誤った広報を採用したり拒否したりするため、部分的な障害になります。アプリ監視が正常でも外部からの到達性は保証されません。利用者にとっては、原因にかかわらずサービス停止です。
経路障害は事業全体に及ぶ
影響はネットワーク担当だけに収まらず、収益、問い合わせ対応、サービス約束、信用、社内外の連携へ広がります。
収益
SaaS、クラウド、ホスティング、金融技術、EC、ISP、ゲームなどは、顧客が接続できなければ取引が止まります。内部システムの稼働だけでは売上を守れません。
顧客対応
サーバーが正常でも問い合わせが急増します。対応部門には、実際の影響範囲を共有する必要があります。
可用性の約束
内部に故障がなくても、経路停止がSLA上の事象になる場合があります。
信頼
利用者はサーバーと経路の故障を細かく区別しません。使えなかった経験が、サービスへの信頼に影響します。
対応コスト
技術者、上流、外部運用者、セキュリティ、登録・資源担当、RPKI管理者、サポート、経営層が連携することになります。番号資源の継続性は事業全体の計画に含めるべきです。
経路が原因かを見極める
最初からアプリやサーバーを疑うのではなく、可視性、起源、検証状態、直前の変更を調べます。
プレフィックスは見えているか
複数の世界的な経路観測点を確認します。消えているなら、BGP広報の停止や撤回を調べます。
どのASNが起源か
観測したASNを想定値と比較します。相違は設定ミス、移行の不備、ハイジャック、古い認可情報などを示す可能性があります。
RPKIの状態は変わったか
Valid、Invalid、Not Foundを確認します。正当な変更後のInvalidならROAを調べます。状態だけで攻撃だと断定はできません。
想定外の詳細経路はないか
より長いプレフィックスの経路が、集約経路から通信を引き寄せることがあります。対象ブロック内の詳細経路も調べます。
直前に何を変えたか
ルーター、上流、ASN、RPKI、フィルター、インフラ、登録情報の変更を時系列で確認すると、原因を絞れます。
関連記録は本番と一致しているか
登録とIRRを、確認済みの運用状態と照合します。一つの層だけを見ても不整合は分かりません。
復旧を進める八つの手順
正常状態を定義し、外部の観測を比較し、認可とフィルターを確かめてから原因を修正し、復旧を監視します。
1. 正常状態を明文化する
対象プレフィックス、起源ASN、上流、予定するBGP広報、現在のROA、IRRオブジェクトを記録します。基準がなければ、何がずれたか判断できません。
2. 複数の観測を比較する
手元のルーターだけに頼らず、異なるネットワークと地域から確認します。局所的な問題か、上流、地域、広域の問題かを切り分けます。
3. RPKIを確認する
プレフィックス、ASN、最大長、証明書の有効性、署名付きROAオブジェクトの検証結果を確認します。構成変更にROAが追従したかも確認します。
ROAのペイロードには独立した「認可期間」欄はありません。証明書の期限切れや失効でオブジェクトが無効になることはありますが、その後の経路状態は残った検証済みデータで決まります。ROAが一つ失われたからといって、対象経路が必ずInvalidになるわけではありません。
4. IRRとフィルターを確認する
顧客が正当に広報するはずの経路を、上流のフィルターが許可しているか確認します。移行後の更新漏れに注意します。
5. 具体的な証拠で連絡する
上流やピアには、プレフィックス、想定ASN、観測ASN、RPKI状態、発生時刻、経路の証拠を伝えます。「つながらない」だけより迅速に対応できます。
6. 原因のある場所を直す
自網の問題なら設定を修正し、正しい経路が外部へ伝播していることを確認します。
7. 紛争中も継続性を守る
管理権限や登録に不確実性がある場合は、最後に確認した状態、安全情報、登録履歴、証拠、顧客サービスを保全します。解決のために本番を不必要に不安定化させるべきではありません。
8. 復旧を見届ける
変更は全世界へ同時に反映されません。想定経路が見え、顧客の接続が安定するまで監視を続けます。
発生確率と影響を小さくする
すべての事故をなくすことはできません。認可、フィルター、記録、観測を一体で維持すれば、リスクは減らせます。
ROAを更新する
起源ASN、上流、プレフィックス長、ネットワーク構成を変えたら、認可も見直します。
起源検証を活用する
BGPを受信するネットワークは、ROVを自らのポリシーに組み込めます。状態の評価と経路の採否は別の処理です。
IRRを維持する
正当な想定広報に合わせ、古いオブジェクトの処理と新規作成を変更作業に含めます。
隣接網の広報範囲を限定する
BGP隣接網が任意の経路を広報できる状態にせず、フィルターで誤りの伝播を抑えます。
広報の変化を監視する
プレフィックス消失、新たな起源ASN、想定外の詳細経路、RPKI状態、ASパスの異常を監視します。早期発見は障害時間を短くします。
登録と連絡先を更新する
組織、担当者、資源の情報を最新にし、事故時に本当の責任者へ連絡できるようにします。
資源そのものに退出経路を用意する
NRSは、稼働中のネットワークを一つの機関へ永久に依存させるべきではないと考えます。障害、支払不能、技術的停止、重大な統治紛争、法的な業務障害、信頼の喪失があっても、継続の道が必要です。
資源単位の移行可能性とは、会社全体の移転ではありません。管理サービスを替える際に、管理権限の証拠、登録、逆引きDNS、RPKI、経路、監査履歴を保ちながら、その資源を失敗した制度構造から移せるようにすることです。
ここで述べる移行と登録機能の引継ぎは、強靱性を高めるための提案です。実施可能性は適用される仕組みに依存し、今日すべての資源が自由に移行・切替できるという約束ではありません。出口がなければ、組織の失敗がネットワークの停止になります。
登録機能を組織の寿命から切り離す
重要インフラの存続を、一つの法人の生存だけに委ねるべきではありません。登録状態のバックアップ、履歴、WHOIS/RDAP、逆引きDNS、RPKIリポジトリ、認証情報、移転履歴、紛争情報、後継管理を継続計画に含める必要があります。
守るべきなのは必要な技術機能です。現在の理事会、すべての方針、契約解釈、既存の権力をそのまま維持することとは区別します。運営組織が変わっても、登録機能は続けられるべきです。
守るのは台帳であり、無制限の支配ではない
アドレスの一意性、正確な情報、安全性の表明、紛争の記録には信頼できる調整が必要です。しかし、台帳を管理する機関と台帳自体は同じものではありません。
組織に問題が生じたら、台帳、安全の連鎖、経路、顧客、稼働中のネットワークを優先します。調整機能が重要になるほど、運営者は監査・交代可能で強靱であり、資源は移行可能であるべきです。
稼働するネットワークを中心に据える
NRSがいう「Running-Code Primacy」は、共通の調整層を実際の相互運用に必要な範囲へ集中させる原則です。番号資源なら、一意性、正確な登録、管理権限の証拠、安全性の表明、移転記録、紛争情報、継続性が該当します。
それだけで商業モデル、顧客の所在地、リース、資産金融、事業戦略、将来のあらゆる用途をレジストリが支配する権限が生まれるわけではありません。契約、法、市場、運用者など適切な仕組みで扱える問題です。
一意性や相互運用への実際の技術的脅威でなければ、そうした意見の違いを経路障害に変えるべきではありません。登録層の役割を明確に限定することが、インターネットの強靱性につながります。
安定性は接続が続くかで測る
機関の事務所が通常営業していても、顧客のネットワークが停止していれば、利用者にとっての安定ではありません。逆に、組織に統治上の問題があっても、経路が機能している場合があります。
正当なネットワークが運用を続けられるか、顧客が到達可能か、経路が伝播するか、有効な安全性の表明が維持されるか、本番基盤を壊さず争いを解決できるか。ガバナンスが守るべき継続性は、ここにあります。
番号資源にも継続計画を
電力、データセンター、クラウド、トランジット、機器、人員、サイバーセキュリティに備えるのと同様、番号資源にも計画が必要です。
プレフィックスが消えたらどうするか。ROAを更新できるのは誰か。RIRの認証情報は誰が持つか。各ブロックの起源ASNは何か。固定アドレスに依存する顧客やアプリはどれか。上流への連絡役は誰か。レジストリ停止時の対応、管理権限の証拠、登録機能の引継ぎ、資源紛争時の運用はどうするか。事故の前に答えを用意します。
IPアドレスとASNは事業の基盤
顧客、API、DNS、ファイアウォール、VPN、提携先の許可リスト、クラウド、安全対策、決済、監視、コンプライアンス文書は、ネットワーク識別子に深く依存することがあります。
サーバー、アプリ、電源が正常でも、プレフィックスを正しく経路制御できなければ利用者は届きません。番号資源の継続性を事業継続に組み込む必要があります。
目的はインターネットを動かし続けること
BGPの誤設定、リーク、ハイジャック、誤ったフィルター、古いROAやIRR、不正確な登録、管理と運用の不一致。さまざまな原因が到達性を失わせます。
ルーターだけを守っても十分ではありません。稼働網、資源、認可、登録、安全基盤、管理権限の整合が必要です。登録は一意性を保ち、RPKIは経路を守り、紛争は切り分け、移行で出口を用意し、引継ぎで重要機能を維持するべきです。
目的は機関を永遠に存続させることではなく、インターネットの継続です。顧客、稼働網、安全性の表明、台帳を守るために、管理者と、それが支えるべき基盤を混同してはいけません。
よくある質問
経路障害の主な原因は何ですか
BGP設定ミス、リーク、無認可の広報、不適切なフィルター、RPKIやROAの誤り、上流障害、経路と登録情報の不一致などです。
BGPルートリークとは何ですか
経路情報がポリシーで想定した範囲を超えて広報され、意図しない経路へ通信を引き寄せる可能性がある状態です。
BGPハイジャックとは何ですか
正当な認可のないASNがプレフィックスを起源広報し、他のネットワークが採用することで通信を転送させることです。
RPKIは何を確認するためのものですか
ASNによるプレフィックスの起源広報が認可されているかを判断する、暗号学的に検証できる情報を提供します。ROVが経路全体を保証するわけではありません。
ROAの誤りで接続できなくなりますか
可能性があります。経路を包含する検証済みデータがあっても、ASNと長さを認可するものがなければInvalidとなり、ネットワークの方針によって拒否されます。証明書の期限切れやオブジェクトの破棄は別の問題で、最終状態は残る検証済みデータに依存します。
出典
2026 年 8 月 11 日に公開し、8 月 13 日に更新した記事です。証明書・署名付きオブジェクトの有効性と、経路の起源検証状態は別のものです。資源の移行、登録機能の引継ぎ、継続性の制度設計は NRS の提案であり、一般に利用できるサービスの保証ではありません。
次の継続性点検に番号資源を加える
NRS Shield は、事業者が個々のリスクを集団の力に変える場です。そして委任状は、あなたのネットワークのために行動する権限を NRS に与える手段です。