Number Resource Society
حين يختلّ التوجيه، قد تنقطع الخدمة رغم سلامة أنظمتها
فهم التسريبات والاختطاف وأخطاء ROA وتناقضات السجلات، وتشخيص الخلل واستعادة الوصول وحماية الاستمرارية دون تحويل النزاعات المؤسسية إلى انقطاع خدمة.
في هذه الصفحة
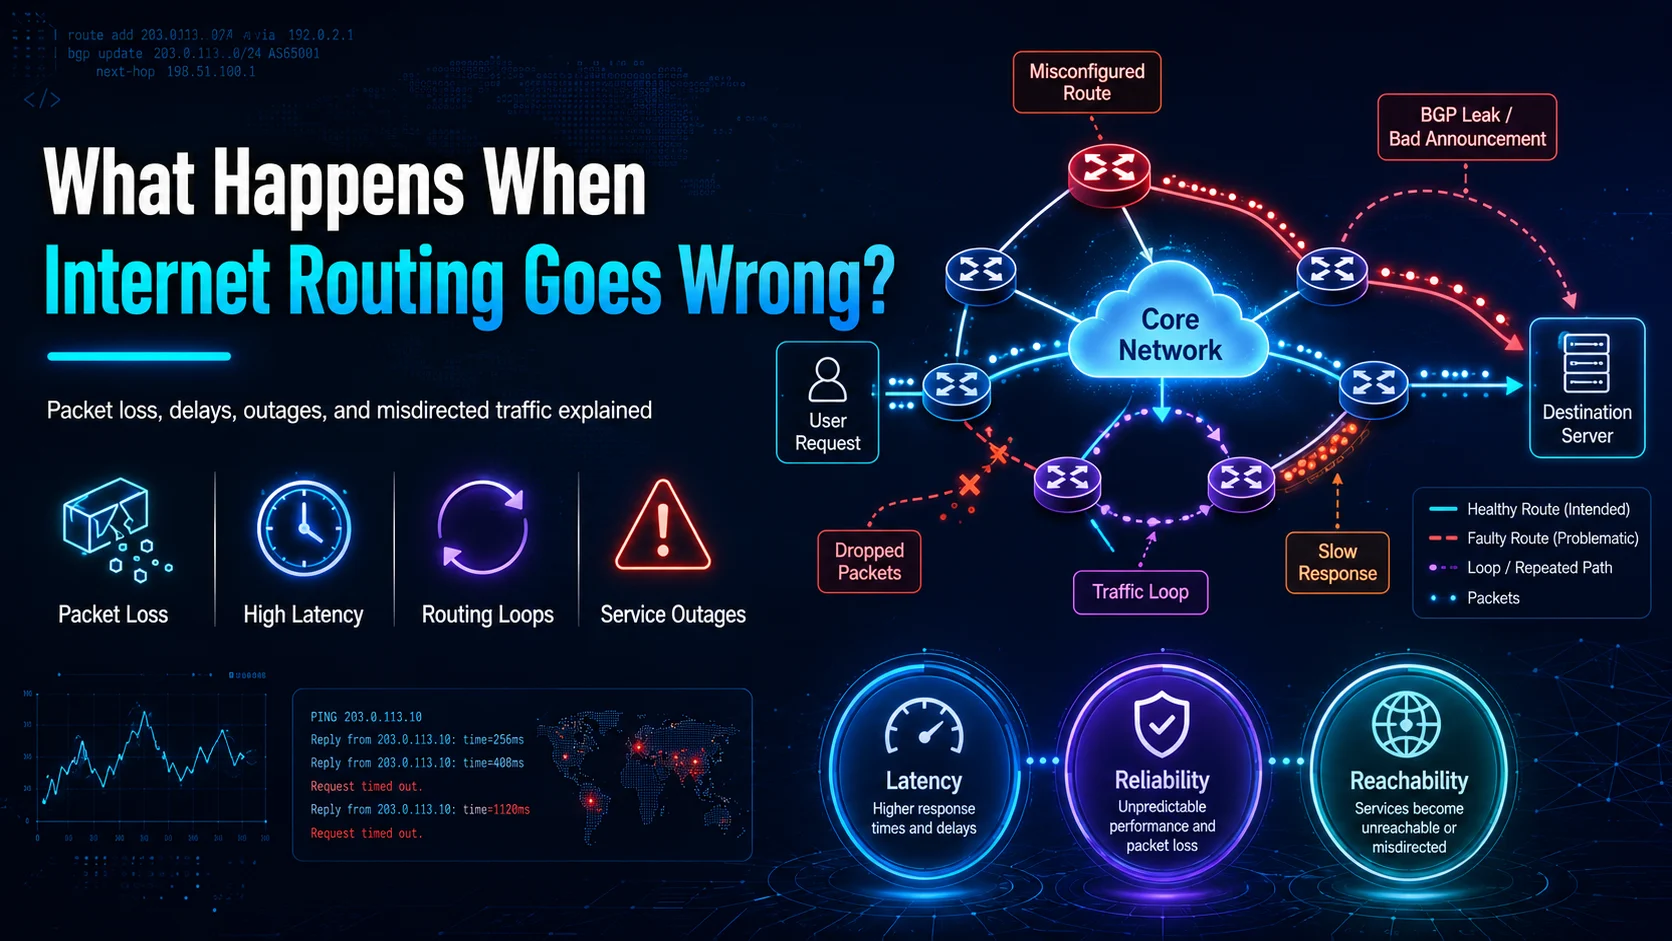
أعراض عطل التوجيه: فقد الحزم، وارتفاع زمن الاستجابة، وحلقات التوجيه، والانقطاعات. يبيّن الرسم الأعراض، لا حادثة بعينها.
فتح موقع أو استدعاء واجهة API أو الاتصال بتطبيق سحابي يبدو أمرًا فوريًا. لكن الطلب قد يعبر شبكات عدة تديرها جهات مستقلة. يتيح بروتوكول BGP لهذه الشبكات تبادل معلومات الوصول التي تجعل الرحلة ممكنة.
عند الخلل قد تختفي بادئة، أو تسلك الحركة مسارًا خاطئًا، أو يعلن ASN غير مخوّل عن كتلة عناوين. وقد تنتقل الشبكة إلى ترتيب جديد بينما تبقى ROA على الإعداد السابق. وفي الحالات المعقدة تتعارض حالة التشغيل الفعلية مع التفويضات وسجلات الموارد والإجراءات المؤسسية.
بالنسبة إلى مزودي الإنترنت والاتصالات والاستضافة والسحابة ومراكز البيانات والشركات، هذه مسألة استمرارية أعمال. لذا ينبغي النظر إلى التوجيه وموارد الأرقام وRPKI ودقة السجل والسيطرة التشغيلية وقابلية النقل وخطط الاستمرارية بوصفها أجزاء مترابطة.
كيف تختار الإنترنت مساراتها؟
الإنترنت مجموعة شبكات مستقلة تتفق على تبادل الحركة. وقد يدير مزود خدمة أو جامعة أو شركة كبيرة أو شبكة محتوى أو مركز بيانات نظامًا مستقلاً يُعرَّف برقم ASN.
تخبر الشبكة جيرانها عبر BGP بإمكان الوصول إلى بادئة IP من خلال مسار معين. تنتشر المعلومة، وتختار كل شبكة وفق خصائص BGP وسياستها المحلية. لا يوجد موجّه مركزي يحدد طريق كل حزمة في العالم.
هذه اللامركزية تسمح بالتوسع، لكنها تستلزم تقييم المعلومات المتبادلة. إذا قُبل إعلان خاطئ وأُعيد نشره، فقد ينتشر أثره عبر شبكات كثيرة.
كيف يظهر خلل التوجيه؟
قد يتعذر الوصول إلى موقع أو تطبيق، أو ترتفع الاستجابة البطيئة وفقد الحزم، أو تعمل الخدمة من مناطق دون أخرى. ومن العلامات أيضًا اختفاء البادئة، أو ظهور ASN منشئ غير متوقع، أو مسار غير معتاد، أو تحوّل مسار مشروع إلى حالة RPKI Invalid.
قد يكون السبب خطأً عرضيًا أو هجومًا أو بيانات متناقضة أو تغييرًا إداريًا لا يطابق الشبكة العاملة. تحديد الطبقة المتأثرة ضروري؛ فإصلاح التطبيق لا يعيد الاتصال إذا كان الخلل في المسار.
تسريب المسارات: نشر يتجاوز النطاق المقصود
قد تتعلم شبكة مسارًا من مزود، ثم تعلنه لمزود آخر بسبب خطأ في سياسة التصدير. إذا قبله الآخر ونشره، تنجذب الحركة إلى شبكة لم يكن يفترض أن تؤدي دور العبور هذا.
لا يشترط وجود مهاجم. خطأ إعداد بسيط قد يسبب ازدحامًا وتأخيرًا وفقد حزم وانقطاعات جزئية أو واسعة. لهذا تُعد سياسات BGP وترشيح البادئات وضبط التغييرات عناصر أساسية.
اختطاف المسار بإعلان غير مخوّل
حين تعلن شبكة بادئة دون تفويض مشروع وتقبلها شبكات أخرى، قد تتجه الحركة إلى النظام المستقل الخطأ. تشمل النتائج انقطاع الخدمة وإعادة توجيه الحركة وفقد الاتصال واحتمال اعتراض البيانات والتنبيهات الأمنية وتأثر العملاء.
لم يُصمَّم BGP التقليدي ليفرض إثباتًا تشفيريًا لكل إعلان منشأ. تعالج RPKI جزءًا من هذه الفجوة. لكن رؤية الإعلان ووجود قيد في السجل والسيطرة التشغيلية المشروعة حقائق مختلفة؛ لا تكفي واحدة منها لإثبات البقية.
خطأ صغير قد يمس آلاف العملاء
إعلان بادئة خاطئة أو نسيان إعلانها، ومرشحات غير صحيحة، وASN خاطئ، وسحب عرضي للمسار، وضبط غير مناسب لـlocal preference، وبادئات أدق غير مقصودة، وإغفال تحديث المسارات بعد الانتقال: كلها أسباب محتملة لأعطال كبيرة.
يجب التعامل مع تعديل التوجيه كتغيير في بيئة الإنتاج، مع معرفة ما ينبغي إعلانه وأي ASN مخوّل بإعلانه.
يجب أن تواكب ROA الشبكة الفعلية
توفر RPKI معلومات قابلة للتحقق بالتشفير. تحدد ROA رقم ASN المخوّل والبادئات، وقد تحدد أقصى طول مسموح للبادئة. وتقارن آلية التحقق من منشأ المسار إعلانات BGP بالبيانات المستخرجة من كائنات ROA المتحقق منها.
تكون الحالة Valid إذا طابق تفويض واحد على الأقل يغطي المسار رقم ASN وطول البادئة. وتكون Invalid إذا وُجدت بيانات تغطيه دون أي تطابق، وNot Found إن لم توجد بيانات تغطيه. هذه حالات تستعين بها السياسة المحلية، وليست شهادة سلامة للمسار الكامل.
قد تنتقل الشركة بصورة مشروعة إلى ASN جديد وتبقى ROA على القديم. وقد تعلن بادئة أدق من المسموح به في maxLength. عندئذ قد يُصنّف مسار مشروع Invalid. ينبغي أن تتبع التفويضات التغييرات التشغيلية التي جرى التحقق منها.
الأمن ليس أداة ضغط في نزاع آخر
ترى NRS أن وظيفة RPKI حماية سلامة التوجيه، لا فرض عقوبات عامة في نزاعات تجارية أو مؤسسية أو خلافات عضوية وسياسات.
الخلاف حول التأجير أو مواقع العملاء أو الاستخدام التجاري أو هيكل الشركة أو سياسة السجل لا يعني تلقائيًا خللاً أمنيًا في التوجيه. ما دام التشغيل مشروعًا، ينبغي ربط إفادات الأمان بالصحة التقنية والسيطرة المعترف بها.
استخدام البنية الأمنية للضغط في خلاف غير مرتبط بالتوجيه يحوّل الحماية نفسها إلى خطر على الاستمرارية. اختلاف الرأي في سياسة لا ينبغي أن يُعاقَب بقطع الشبكة.
التحقق من المنشأ لا يتحقق من الطريق كله
تجيب ROV عن سؤال تفويض ASN بإنشاء إعلان البادئة، ولا تفحص كل جزء من AS path. ولا تقضي وحدها على التسريبات أو جميع أشكال التلاعب بالمسار أو أخطاء التوجيه الداخلي أو أعطال المزود أو الانقطاعات المادية أو السياسات السيئة.
لذلك تُستخدم مع مرشحات البادئات وIRR ومراقبة BGP وإدارة السياسات ودقة التسجيل وضبط التغيير. فهم اختلاف RPKI وIRR يساعد على استعمال كل منهما في موضعه.
السجلات القديمة قد تمنع إعلانًا مشروعًا
تحتوي سجلات توجيه الإنترنت على معلومات تُستخدم لبناء المرشحات. وقد يعتمد المزود على كائن route لتحديد البادئات المتوقع أن يعلنها العميل.
تغيير ASN أو المشغّل، وبقاء كائنات قديمة، وعدم إنشاء الجديدة، وتعديل البنية دون تحديث البيانات، قد يؤدي إلى رفض مسارات سليمة أو إلى مرشحات غير كافية. بيانات التوجيه جزء من البنية التشغيلية وليست إجراءً ورقيًا ينتهي بمجرد التسجيل.
دقة بيانات الاتصال تختصر زمن التعطل
لا يوجّه WHOIS أو RDAP الحزم، لكنهما يساعدان على تحديد المنظمة المرتبطة بالبادئة وجهات الاتصال والسجل المسؤول والتغييرات التنظيمية، ومقارنتها بمعلومات أخرى مثل ASN المتوقع.
قد لا يكون الاتصال الخاطئ سبب الانقطاع الأول، لكنه قد يطيله. لذلك يجب صيانة بيانات الموارد باستمرار، لا الاكتفاء بها عند الطلب أو التدقيق.
السجل يصف الواقع ولا يحل محله
تحتاج فرادة الموارد إلى سجل موثوق للعلاقات والاتصالات والحالة والتحويلات وإفادات الأمان والنزاعات. لكن الموجّهات تتبادل المسارات، والمشغّلون يديرون البنية، والعملاء يستخدمون الخدمات.
تقترح NRS الانطلاق من الشبكة العاملة، ثم السيطرة التشغيلية، فتفويض التوجيه، فقيد السجل. ينبغي أن تتوافق هذه الطبقات، وإذا اختلفت فالمطلوب التوفيق بينها دون تدمير الخدمة.
هذا مبدأ للاستمرارية وليس قاعدة بروتوكولية. ظهور إعلان BGP لا يثبت وحده الحق المشروع؛ يجب موازنته بأدلة التشغيل والتفويضات والسجلات والحقوق المنطبقة.
حماية الاتصال أثناء النزاع
قد تعتمد كتلة IPv4 على عملاء وتطبيقات وDNS وقوائم سماح، ويواصل ASN إعلانها عند نشوء خلاف إداري. عندئذ تتزامن شبكة عاملة مع تسجيل متنازع عليه وتفويض قيد المراجعة ومطالبات تعاقدية متعارضة.
تدعو NRS إلى حفظ آخر حالة تشغيلية مشروعة جرى التحقق منها، بينما يُحل النزاع بصورة مستقلة. تغيير قاعدة بيانات لا يمحو تلقائيًا سائر الوقائع.
ينبغي حفظ المسارات وخدمة العملاء وإفادات الأمان وDNS المباشر والعكسي وتاريخ السجل والأدلة، مع إتاحة تسوية محايدة. استمرارية الشبكة لا ينبغي أن تكون ضررًا جانبيًا.
التسجيل والتفويض والإعلان والقبول وظائف مختلفة
وجود اسم الحائز في السجل لا يجعل البادئة قابلة للوصول؛ يجب إعلانها وأن تقبلها شبكات أخرى. والقدرة التقنية على الإعلان لا تثبت صحة جميع علاقات المورد.
من المسجل؟ من يملك السيطرة التشغيلية؟ أي ASN مخوّل، وأيهما يعلن فعليًا، ومن يقبل الإعلان؟ تحتاج فرق الشبكات والموارد والأمن إلى إجابات مشتركة، بدل عزل BGP والسجل وRPKI في أقسام منفصلة.
الخوادم سليمة والخدمة غير متاحة
يرى المستخدم موقعًا لا يفتح، أو اتصالاً يعمل من بلد دون آخر، أو شبكة هاتف تصل بينما يفشل الاتصال الثابت. لا يرى رسائل BGP.
قد تختار الشبكات مسارات مختلفة، أو تتبع إعلانًا خاطئًا، أو ترفضه. لذلك لا تثبت سلامة مراقبة التطبيق إمكان الوصول من الخارج. بالنسبة إلى العميل، النتيجة واحدة: خدمة غير متاحة.
الحادث يتجاوز فريق الشبكة سريعًا
يمتد الأثر إلى الإيرادات والدعم والالتزامات والثقة وتنسيق الاستجابة على مستوى الشركة.
الإيرادات
قد تتوقف المعاملات في SaaS والسحابة والاستضافة والتقنيات المالية والتجارة الإلكترونية ومزودي الإنترنت والألعاب والخدمات الرقمية عندما يعجز العملاء عن الاتصال.
الدعم
قد تتزايد الطلبات رغم سلامة الخوادم. يحتاج فريق الدعم إلى معرفة نطاق الانقطاع الفعلي.
التزامات الخدمة
قد يشكل انقطاع التوجيه حادثًا بموجب SLA حتى لو ظلت الأنظمة الداخلية تعمل.
ثقة العملاء
لا يميز العميل عادة بين تعطل الخادم وتعطل المسار؛ يتذكر أن الخدمة لم تكن متاحة.
تكلفة المعالجة
قد تتطلب الاستعادة تنسيق المهندسين والمزودين والمشغّلين الخارجيين والأمن ومسؤولي الموارد والسجل وRPKI والدعم والإدارة. لذلك تدخل موارد الأرقام في خطة استمرارية الأعمال العامة.
كيف نعرف أن المشكلة في التوجيه؟
لا تفترض فورًا تعطل التطبيق. ابدأ بظهور البادئة ومنشئها وحالة التحقق والتغييرات الأخيرة.
هل ما زالت البادئة مرئية؟
راجع أكثر من منظور للتوجيه العالمي. إن اختفت، فتحقق من غياب إعلان BGP أو سحبه.
أي ASN ينشئ الإعلان؟
قارن الرقم المرصود بالمتوقع. قد يدل الاختلاف على إعداد خاطئ أو انتقال غير مكتمل أو اختطاف أو تفويض قديم.
ما حالة RPKI؟
حدد Valid أو Invalid أو Not Found. إذا ظهر Invalid بعد تغيير مشروع، فراجع ROA؛ الحالة وحدها ليست دليلاً على هجوم.
هل ظهرت بادئات أدق؟
قد يجذب المسار الأكثر تحديدًا حركة البادئة المجمعة. افحص البادئات الفرعية أيضًا.
ما الذي تغير قبل الحادث؟
راجع تغييرات الموجّهات والمزودين وASN وRPKI والمرشحات والبنية والسجل. ترتيبها الزمني يساعد على تضييق السبب.
هل تطابق البيانات التشغيل؟
قارن السجل وIRR بالحالة التشغيلية المتحقق منها. النظر إلى طبقة واحدة لا يكشف التناقضات كلها.
ثماني خطوات لاستعادة الاستمرارية
ابدأ بتحديد الوضع الصحيح، ثم قارن المشاهدات والتفويضات والمرشحات، وصحح المصدر وتابع التعافي.
1. توثيق الحالة المتوقعة
دوّن البادئة المتأثرة وASN المتوقع والمزود والإعلان المقصود وROA الحالية وكائن IRR. دون مرجع يصعب تحديد موضع الانحراف.
2. مقارنة مشاهدات متعددة
لا تعتمد على موجّه محلي واحد. تكشف شبكات ومناطق مختلفة إن كان الخلل محليًا أو لدى المزود أو إقليميًا أو واسع الانتشار.
3. التحقق من RPKI
افحص البادئة وASN وأقصى طول وصلاحية الشهادة ونتيجة التحقق من كائن ROA الموقّع. وإذا تغيرت البنية، فتأكد من تحديث التفويض معها.
لا تحتوي حمولة ROA على حقل مستقل اسمه «مدة التفويض». انتهاء الشهادة أو إلغاؤها قد يبطل الكائن، ثم تتحدد حالة المسار من بيانات التفويض المتحقق منها التي بقيت. فقدان ROA واحدة لا يعني تلقائيًا أن كل مسار متأثر يصبح Invalid.
4. مراجعة IRR والمرشحات
ينبغي أن تسمح مرشحات المزود بإعلانات العميل المشروعة والمتوقعة، خصوصًا بعد الانتقال أو تغيير الموارد.
5. التواصل بمعلومات دقيقة
أرسل البادئة وASN المتوقع والمرصود وحالة RPKI ووقت الحادث وأدلة التوجيه. هذه البيانات أسرع فائدة من بلاغ عام بأن الاتصال لا يعمل.
6. إصلاح مصدر الخطأ
إن كان السبب داخل شبكتك، فصحح الإعداد وتحقق من انتشار الإعلان الصحيح إلى الخارج.
7. حماية الخدمة خلال النزاع
احفظ آخر حالة موثقة ومعلومات الأمان وتاريخ السجل والأدلة وخدمة العملاء. لا ينبغي حل نزاع السيطرة عبر زعزعة الإنتاج دون ضرورة.
8. مراقبة التعافي
لا تظهر التغييرات في كل مكان في اللحظة نفسها. استمر حتى يستقر ظهور المسار المتوقع واتصال العملاء.
خفض احتمال الحادث وأثره
لا يمكن منع كل الأعطال، لكن صيانة التفويضات والمرشحات والبيانات والمراقبة معًا تقلل المخاطر.
تحديث ROA
راجعها عند تغيير ASN المنشئ أو المزود أو طول البادئة أو بنية الشبكة.
استخدام التحقق من المنشأ
يمكن للشبكات المستقبلة إدخال ROV في سياسة BGP. تحديد الحالة واتخاذ قرار قبول المسار عمليتان مختلفتان.
صيانة كائنات IRR
اجعل البيانات مطابقة للإعلانات المشروعة المتوقعة، وعالج الكائنات القديمة ضمن العمل نفسه الذي ينشئ الجديدة.
تحديد ما يستطيع الجار إعلانه
لا ينبغي السماح لجار BGP بإعلان أي مسار افتراضيًا. الترشيح يحد من انتشار الأخطاء.
رصد تغيرات الإعلان
راقب اختفاء البادئة وظهور ASN جديد وبادئات أدق غير متوقعة وتغير حالة RPKI وAS path غير المعتاد. الاكتشاف المبكر يقصر زمن الحادث.
إبقاء السجل وجهات الاتصال محدثة
يجب أن تقود معلومات المنظمة والمسؤولين والموارد إلى الأشخاص الصحيحين عند الحاجة.
تدقيق الموارد والاعتماديات
يشمل التدقيق IPv4 وIPv6 وASN وإعلانات BGP وRPKI وIRR وصلاحيات الوصول إلى السجل والاتصالات والعقود واعتماديات الشبكة، لا العناوين وحدها.
مخرج للمورد نفسه
تدافع NRS عن نظام لا يرهن الشبكة العاملة بمؤسسة واحدة إلى الأبد. الفشل أو الإفلاس أو التعطل التقني أو نزاع الحوكمة أو العجز القانوني أو فقدان ثقة المشغّل يجب ألا يسد طريق الاستمرارية.
نقل المورد لا يعني نقل الشركة كلها. المقصود إمكان تغيير مقدم الإدارة مع حفظ إثبات السيطرة والتسجيل وDNS العكسي وRPKI والمسارات والتاريخ التدقيقي.
قابلية النقل وخلافة وظائف السجل هنا مقترحات لتعزيز المتانة. إتاحتها تعتمد على الآليات المطبقة؛ لا يعد المقال بأن كل مورد قابل للنقل أو التحويل اليوم. دون مخرج، يتحول فشل المؤسسة إلى فشل الشبكة.
وظيفة السجل يجب أن تستمر بعد مشغّلها
لا ينبغي أن تعتمد بنية حرجة كليًا على بقاء شركة واحدة. يجب أن تشمل خطة الاستمرار نسخ حالة السجل وتاريخه وWHOIS/RDAP وDNS العكسي ومستودعات RPKI وبيانات الاعتماد وتاريخ التحويلات ومعلومات النزاعات والإدارة اللاحقة.
حماية الوظيفة لا تعني تثبيت كل مجلس إدارة أو سياسة أو تفسير تعاقدي أو سلطة للمؤسسة الحالية. المطلوب استمرار الوظائف التقنية التي تحتاج إليها الإنترنت.
حماية السجل لا تعني حماية سلطة بلا حدود
فرادة العناوين ودقة البيانات وتوافر إفادات الأمان وتوثيق النزاعات تحتاج إلى تنسيق موثوق. لكن المؤسسة التي تدير السجل ليست السجل نفسه.
إذا تعثرت، فالأولوية للبيانات وسلسلة الأمان والمسارات والعملاء والشبكة العاملة. كلما ازدادت أهمية التنسيق، وجب أن يكون مشغّله قابلاً للتدقيق والاستبدال ومقاومًا للفشل، وأن تكون الموارد قابلة للنقل.
أولوية الشبكة العاملة
يعني مبدأ «Running-Code Primacy» لدى NRS تركيز طبقة التنسيق المشتركة على ما تتطلبه قابلية التشغيل البيني فعلاً: الفرادة والسجلات الصحيحة وإثبات السيطرة وإفادات الأمان وتوثيق التحويلات والنزاعات والاستمرارية.
لا يمنح ذلك السجل تلقائيًا سلطة على نماذج التجارة أو أماكن العملاء أو التأجير أو تمويل الأصول أو استراتيجية الشركة أو جميع الاستخدامات المستقبلية. يمكن للعقود والقانون والأسواق والمشغّلين والآليات الملائمة معالجة هذه المسائل.
ما لم توجد تهديدات تقنية فعلية للفرادة أو التشغيل البيني، لا ينبغي تحويل الخلافات إلى أعطال توجيه. تحديد مهمة السجل يحمي متانة الشبكة.
الاستقرار يُقاس باستمرار الاتصال
قد تفتح مؤسسة مكاتبها بصورة طبيعية فيما شبكات العملاء متوقفة. وبالعكس، لا يعني خلاف في حوكمتها أن التوجيه توقف.
المعيار المفيد هو استمرار الشبكات المشروعة وإمكان الوصول إلى العملاء وانتشار المسارات وتوافر إفادات الأمان الصحيحة وتسوية النزاعات دون تدمير الإنتاج. هذه هي الاستمرارية التي ينبغي للحوكمة أن تحميها.
خطة استمرارية لموارد الأرقام
تخطط الشركات لانقطاع الكهرباء ومراكز البيانات والسحابة والعبور والمعدات والموظفين والأمن السيبراني. وتستحق موارد الأرقام المعاملة نفسها.
ماذا نفعل إذا اختفت بادئة؟ من يعدّل ROA ومن يحتفظ ببيانات RIR؟ أي ASN يعلن كل كتلة؟ أي عملاء يحتاجون عناوين ثابتة وأي تطبيقات تعتمد على نطاقاتنا؟ من يتصل بالمزود؟ ما أدلة السيطرة؟ ماذا إذا تعطل السجل أو احتجنا إلى إدارة بديلة أو نشأ نزاع؟ يجب إعداد الإجابات قبل الحادث.
العناوين وASN جزء من بنية الأعمال
قد ترتبط بالمعرّفات الشبكية حسابات العملاء وAPI وDNS والجدران النارية وVPN وقوائم سماح الشركاء والسحابة والسياسات الأمنية والمدفوعات والمراقبة ووثائق الامتثال.
سلامة الخادم والتطبيق والطاقة لا تكفي إذا تعذر توجيه البادئة بصورة صحيحة. استمرارية موارد الأرقام جزء من استمرارية الشركة.
الغاية أن تستمر الإنترنت في العمل
إعداد BGP خاطئ أو تسريب أو اختطاف أو ترشيح غير صحيح أو ROA وIRR قديمتان أو سجل غير دقيق أو تعارض إداري؛ كلها قد تجعل الخدمة غير قابلة للوصول.
الحماية تتجاوز الموجّهات. ينبغي أن تتسق الشبكة والموارد والتفويضات والسجل والأمان والسيطرة. تحفظ السجلات الفرادة، وتحمي RPKI التوجيه، وتُفصل النزاعات، وتتيح قابلية النقل مخرجًا، وتحفظ الخلافة الوظائف الحرجة.
الهدف ليس خلود المؤسسة بل استمرار الإنترنت. حماية العملاء والشبكة وإفادات الأمان والسجل تستلزم ألا نخلط بين الجهة الحارسة والبنية التي أُنشئت لخدمتها.
أسئلة شائعة
ما الأسباب الشائعة لمشكلات التوجيه؟
أخطاء BGP والتسريبات والإعلانات غير المخوّلة والترشيح الخاطئ ومشكلات RPKI أو ROA وأعطال المزود وعدم اتساق المسارات مع السجلات.
ما تسريب BGP؟
نشر معلومات التوجيه خارج النطاق الذي تقصده السياسة، بما قد يجذب الحركة إلى طريق غير مطلوب.
ما اختطاف BGP؟
إنشاء ASN لإعلان بادئة دون تفويض مشروع؛ فإذا قبلته شبكات أخرى أمكن تحويل الحركة إليه.
ماذا تقدم RPKI؟
معلومات قابلة للتحقق بالتشفير لتقييم تفويض ASN بإعلان بادئة. لا تصدّق ROV على كامل المسار.
هل يمكن أن تقطع ROA خاطئة الخدمة؟
نعم. قد يصبح المسار المشروع Invalid إذا غطته بيانات متحقق منها دون أن تسمح أي منها بـASN وطول البادئة، وقد ترفضه بعض الشبكات وفق سياستها. انتهاء الشهادة أو إسقاط كائن مسألة مختلفة؛ تحدد البيانات الصحيحة المتبقية الحالة النهائية.
المصادر والتوضيحات التحريرية
نُشر المقال في 11 أغسطس 2026 وحُدّث في 13 أغسطس. صلاحية الشهادة والكائن الموقّع أمر مختلف عن حالة التحقق من منشأ المسار. النقل وخلافة وظائف السجل وترتيبات الاستمرارية مقترحات لـNRS وليست خدمات مضمونة الإتاحة للجميع.
أدرج الموارد في مراجعة الاستمرارية المقبلة
NRS Shield هو حيث يحوّل المشغّلون المخاطر الفردية إلى قوة جماعية، والتوكيل هو الطريقة التي تمنح بها NRS صلاحية التصرف باسم شبكتك.