
Number Resource Society
Quand le registre IP ne répond plus, que devient votre réseau ?
Un préfixe peut rester joignable alors que son détenteur perd la possibilité de le gérer. Enregistrement, DNS inverse, RPKI, transferts : les dépendances à examiner et les garanties de continuité qu'un registre devrait offrir.
Sur cette page
Cette version, remaniée le 28 octobre 2026 à partir de l’article d’Ann Yong, conserve la date de première publication. Elle distingue les règles en vigueur des réformes défendues par NRS. Les références ont été vérifiées le 28 octobre 2026.
Une entreprise construit ses services, ses relations clients et parfois l'essentiel de son chiffre d'affaires sur des adresses IP. Le registre qui les documente paraît lointain, jusqu'au jour où un incident technique, une crise de gouvernance ou un contentieux bloque ses services. Le réseau ne s'arrête pas forcément ce jour-là. Le problème peut d'abord prendre la forme d'un contact impossible à corriger, d'un transfert suspendu ou d'une autorisation de routage impossible à renouveler. La question décisive n'est donc pas seulement de savoir si l'institution survivra. Elle est de savoir comment les fonctions indispensables continueront si cette institution n'est plus en mesure de les assurer.
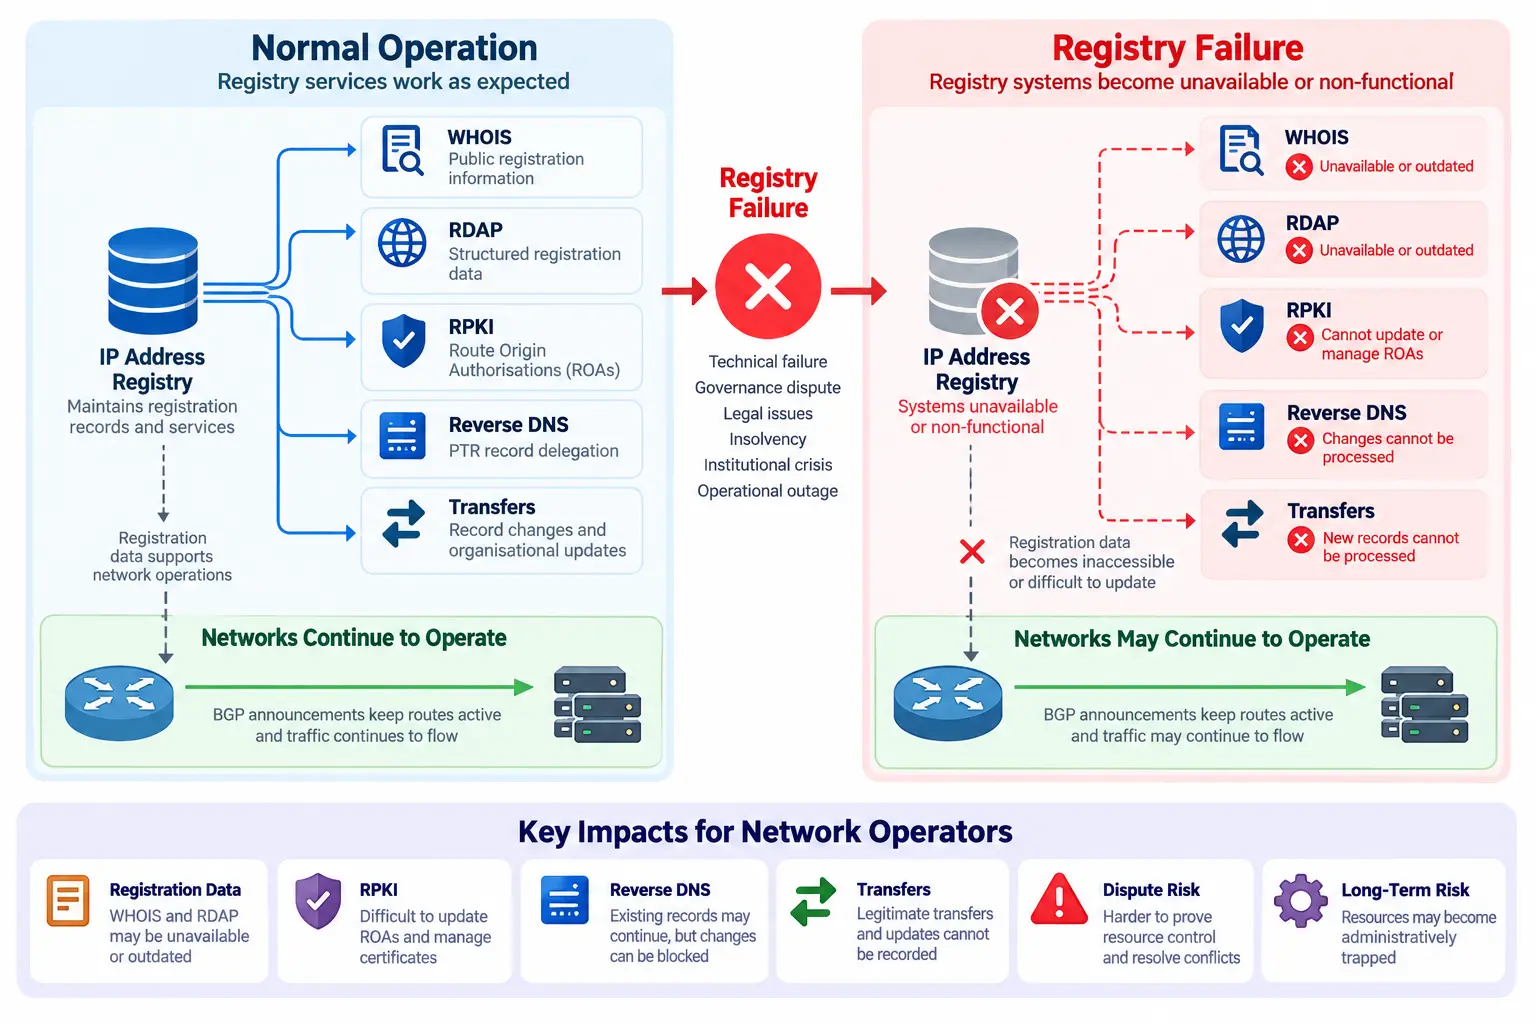
Schéma de l’article d’origine, avec des légendes en anglais. Une défaillance du registre n’interrompt pas automatiquement le trafic. Les sections suivantes expliquent les dépendances propres à chaque service.
Le registre organise les ressources ; il ne transporte pas les paquets
Les ressources de numérotation comprennent les adresses IPv4 et IPv6 ainsi que les numéros de système autonome, ou ASN. L'IANA en coordonne la gestion au niveau mondial ; les registres Internet régionaux, les RIR, assurent l'enregistrement et les services associés dans leurs cadres respectifs. Les données relient notamment une ressource à une organisation, à des contacts techniques et à son historique administratif.
Certaines fonctions de DNS inverse et de sécurité du routage s'appuient également sur ces arrangements. Mais un registre n'est pas le routeur par lequel passerait tout le trafic Internet. Enregistrement, accès au compte, routage et sécurité sont des couches distinctes. Pour comprendre une défaillance, il faut d'abord identifier laquelle est touchée, puis examiner ses liens avec les autres.
Une panne du registre n'entraîne pas une coupure générale automatique
Des préfixes déjà annoncés par BGP peuvent continuer à circuler dans les tables de routage. Les serveurs restent alors accessibles et les clients ne voient pas immédiatement de différence. L'arrêt d'un service d'enregistrement ne vaut pas, à lui seul, instruction de retrait adressée à tous les routeurs.
Cette continuité apparente peut toutefois masquer une perte de maîtrise. Qui corrige les coordonnées ? Qui récupère un compte ? Qui enregistre une restructuration ou traite un transfert ? Si ces opérations deviennent impossibles, l'écart se creuse entre la réalité de l'entreprise et les informations reconnues par le registre. Le risque ne se mesure donc pas uniquement au nombre de minutes d'indisponibilité du réseau, mais aussi à la capacité de le faire évoluer et d'en justifier le contrôle.
Sans WHOIS fiable, la coopération se complique
WHOIS permet depuis longtemps de retrouver des informations sur une ressource et ses contacts. Les opérateurs, équipes de sécurité et personnes chargées d'une vérification s'en servent pour identifier un interlocuteur technique, une organisation ou un point de contact pour les abus. Un service indisponible, ou des données figées, compliquent les investigations et le traitement des incidents, même lorsque les adresses restent routées.
Un contact déjà obsolète avant la crise devient encore plus difficile à rectifier pendant celle-ci. Les informations essentielles doivent pouvoir être conservées, vérifiées et rétablies selon un dispositif indépendant de la seule survie de leur opérateur actuel. La disponibilité d'une page de consultation ne suffit pas : il faut aussi pouvoir tenir les données à jour.
Une réponse RDAP ne constitue pas un plan de reprise
RDAP fournit des informations d'enregistrement structurées : ressources, organisations, contacts et événements, selon les données disponibles. La RFC 9082 définit la forme des requêtes, pas le provisionnement ni la gestion des mises à jour. Archiver une réponse publique peut donc fournir une pièce utile, sans rendre pour autant le système complet récupérable.
Une reprise peut aussi nécessiter l'identité du détenteur reconnu, l'historique des changements et des transferts, les différends non résolus, les relations d'authentification et d'autorisation, ainsi que les journaux d'audit. Une partie de ces éléments ne doit pas être publique. Il faut prévoir leur protection et les conditions de leur transmission, plutôt que tenter de reconstituer une autorité de gestion à partir de quelques captures de pages après la crise.
Le DNS inverse peut répondre alors que sa gestion est bloquée
Le DNS inverse associe une adresse à un nom, notamment au moyen d'enregistrements PTR. Il intervient dans la messagerie, l'exploitation et le diagnostic des infrastructures. Des serveurs de noms existants peuvent continuer à répondre alors que l'organisme chargé d'enregistrer une modification de délégation ne traite plus les demandes.
Or une entreprise doit pouvoir changer de serveurs ou faire évoluer son architecture. Le dispositif de continuité doit préciser comment les délégations sont préservées, qui peut demander une modification et comment les droits de gestion sont repris en sécurité. Faire fonctionner la configuration d'hier et permettre la gestion de demain sont deux obligations différentes.
RPKI exige une continuité de confiance, pas seulement des copies
RPKI permet de vérifier cryptographiquement les autorisations d'origine de routes. Les ROA, certificats de ressources, clés de signature, dépôts de publication, manifestes, informations de révocation, ancres de confiance et validateurs participent à son fonctionnement. La description de l'ancre de confiance du RIPE NCC illustre cette chaîne de validation.
Préserver quelques fichiers ne répond pas à toutes les questions d'une reprise : quels objets restent valides, qui peut les modifier, comment protéger les clés, et comment poursuivre l'émission des certificats et la publication ? Les conséquences sur le routage dépendent des objets et certificats concernés, des données obtenues par les validateurs et des politiques des réseaux. Une défaillance du registre ne permet pas de prédire à elle seule une invalidation mondiale immédiate.
Pour NRS, les services de sécurité doivent rester attachés à un contrôle légitime et vérifiable des ressources, sans que la survie d'un opérateur particulier en soit la condition absolue. Un conflit institutionnel ne devrait pas se transformer en risque de routage pour des détenteurs étrangers à ce conflit. C'est un objectif de réforme technique et institutionnelle, pas une promesse de reprise universelle déjà opérationnelle.
L'économie continue, même si le registre ne met plus rien à jour
Acquisitions, cessions d'actifs, changements de dénomination et réorganisations peuvent intervenir pendant une crise du registre. Les contrats changent et une nouvelle équipe exploite le réseau, tandis que l'enregistrement désigne encore l'ancienne organisation faute de traitement de la demande.
La réalité contractuelle, le contrôle de l'entreprise, l'exploitation et l'état du registre ne coïncident alors plus. Plus cette situation dure, plus une vérification, un transfert ultérieur ou un contentieux devient difficile à résoudre. La fonction d'enregistrement doit permettre de documenter des changements établis par des preuves. L'incapacité temporaire d'un prestataire ne devrait pas figer indéfiniment la situation administrative d'une ressource.
Pouvoir utiliser une adresse ne signifie pas disposer d'une issue
Un compte inaccessible, des informations d'entreprise périmées, certaines obligations contractuelles, des restrictions de politique ou un différend peuvent également immobiliser une ressource. Tous ces cas ne résultent pas d'une panne du registre, mais ils font apparaître une même dépendance : l'activité repose sur l'adresse alors que son détenteur ne peut plus la mettre à jour, la transférer ou faire reconnaître son contrôle.
Pour un opérateur dont les clients et les services sont déjà établis sur ces adresses, renuméroter peut coûter très cher. En l'absence d'une voie de sortie praticable, le registre exerce bien davantage qu'une fonction de coordination. Une architecture de gouvernance robuste doit réduire cette dépendance, et non tirer parti du coût d'un départ pour renforcer le verrouillage.
La crise d'une institution ne doit pas devenir celle de tous ses réseaux
Un conflit au conseil d'administration, une procédure judiciaire, une insolvabilité ou une panne technique doivent pouvoir être traités en préservant autant que possible les enregistrements valides, les délégations DNS inverses, les objets de sécurité et les services aux détenteurs. Le système d'enregistrement sert les réseaux en activité ; ce ne sont pas ces réseaux qui devraient porter sans limite le risque de l'institution.
Il faut donc circonscrire les effets d'un incident ou d'un litige. Un différend concernant une ressource ne devrait pas s'étendre automatiquement à des ressources étrangères à l'affaire. Les contestations doivent rester traitables selon le droit applicable, avec des effets nécessaires, délimités et susceptibles d'être contestés.
Changer d'opérateur de registre ne devrait pas imposer de reconstruire le réseau
Si le registre d'origine ne peut durablement reprendre ses fonctions, l'attente ne peut être la seule réponse. NRS défend une portabilité de la gestion des ressources : une solution de relève qualifiée devrait pouvoir assurer l'enregistrement tout en préservant l'unicité, le contrôle légitime et l'historique, sans renumérotation inutile.
Il ne s'agit pas simplement de changer de carte de membre. Les clients, équipements et activités peuvent rester les mêmes ; c'est la responsabilité du service d'enregistrement qui doit pouvoir être reprise. Cette proposition ne signifie pas que toutes les ressources peuvent aujourd'hui passer librement d'un RIR à un autre. Les règles de transfert et les conditions d'accès aux services doivent toujours être vérifiées pour le cas concret.
Ce qu'un dispositif de relève doit réellement préserver
La continuité porte au moins sur neuf ensembles : l'état reconnu des ressources ; leur historique ; les données et services WHOIS/RDAP ; les relations d'authentification et d'autorisation ; les délégations DNS inverses et leur gestion ; les objets, publications et relations de confiance RPKI ; les transferts antérieurs ; les différends non résolus ; enfin, une trace d'audit permettant de savoir qui a changé quoi, quand et sur quel fondement.
Un litige ne disparaît pas parce que les données changent d'hébergeur. Il doit être conservé comme tel. De même, les clés et données d'authentification ne se diffusent pas comme des données publiques. Le dispositif doit articuler continuité technique, confidentialité, compétence juridique et contrôle vérifiable, plutôt que traiter ces sujets séparément une fois l'urgence installée.
Des données répliquées, sans autorités contradictoires
Un état d'enregistrement réplicable et auditable permet de préparer la réponse à une corruption de données, une interruption ou une crise institutionnelle. Cela ne revient pas à autoriser plusieurs systèmes non coordonnés à attribuer simultanément des droits contradictoires sur la même ressource. Il s'agit de conserver une chaîne d'état vérifiable, réutilisable dans un cadre de reprise explicite.
Les données de consultation, les preuves historiques protégées, les habilitations et les éléments cryptographiques n'ont pas les mêmes exigences de conservation. Ces limites doivent être définies avant la panne, puis éprouvées par des exercices. Disposer d'une sauvegarde ne démontre pas, en soi, que la relève sera possible, légitime et sûre.
Plus la fonction est critique, moins son opérateur doit être irremplaçable
L'Internet a besoin d'un enregistrement fiable. Il ne s'ensuit pas que chaque organisme qui l'assure aujourd'hui doive exister éternellement. Les réseaux critiques disposent de redondance ; les centres de données préparent leur reprise. Les fonctions d'enregistrement devraient, elles aussi, reposer sur des données vérifiables, une relève exercée, une portabilité réelle et des mécanismes indépendants de règlement des différends.
Dans sa Note 70, « The Registry Continuity Fallacy — Protect the Ledger, Not the Gatekeeper », Lu Heng distingue précisément la protection du registre et de ses fonctions de la protection de l'institution qui les contrôle. Ce texte propose une analyse et une orientation de réforme. Il ne décrit pas un accord de reprise déjà applicable partout.
Continuité du service et permanence du pouvoir ne se confondent pas
Préserver l'enregistrement, c'est maintenir l'unicité, des informations exactes, des changements légitimes, les consultations, les services de sécurité, le DNS inverse et l'historique des différends. Préserver une institution peut, en revanche, signifier maintenir son conseil d'administration, sa direction, son entité juridique, ses procédures et son modèle de financement. Les deux objectifs ne sont pas équivalents.
Une institution peut rendre un service précieux sans devenir une dépendance sans alternative. Si le système est conçu de telle façon que sa disparition rend toute relève impossible, la coordination est devenue un point de contrôle unique. Les entreprises dépendantes supportent alors un risque auquel elles ne peuvent se soustraire.
Des services séparés peuvent partager une seule vulnérabilité institutionnelle
Tenue des enregistrements, validation des changements, authentification, sécurité, règlement des différends et conditions de sortie peuvent sembler constituer des fonctions distinctes. Si toutes dépendent de la même organisation, elles partagent néanmoins son risque institutionnel. La redondance technique d'un serveur ne suffit pas à supprimer cette dépendance de gouvernance.
Décentraliser ne veut pas dire renoncer à la coordination. Cela signifie organiser une coordination qui ne suppose pas le bon fonctionnement perpétuel d'un seul organisme. L'Internet repose sur la coopération de réseaux autonomes ; sa couche d'enregistrement devrait être soumise à la même exigence de résilience.
Intégrer le registre au plan de continuité de l'entreprise
Commencez par relier vos IPv4, IPv6 et ASN aux services clients et aux revenus qui en dépendent. Identifiez le registre responsable, les détenteurs des comptes, les contacts habilités et les personnes chargées d'une récupération d'accès. L'entreprise peut-elle établir l'origine des ressources, les successions intervenues et les changements importants sans dépendre d'une seule boîte mail ?
Examinez ensuite les objets RPKI, le DNS inverse et les droits de modification. Qu'est-ce qui relève du registre, de l'entreprise ou d'un autre prestataire ? Si les demandes ne sont plus traitées, où une acquisition, une réorganisation ou une opération courante sera-t-elle bloquée ? Quelles possibilités de sortie, de recours et de résolution indépendante existent réellement, et lesquelles restent des revendications de réforme ?
Chaque point non résolu doit être associé à des preuves, à une personne responsable et à une réponse concrète. Le fait que le réseau fonctionne aujourd'hui n'est pas une validation d'ensemble. Une hypothèse de reprise non vérifiée ne doit pas être présentée comme une capacité déjà disponible.
La résilience se construit avant le conflit ou la panne
Un système plus résilient conserverait un état vérifiable et des traces indépendantes, limiterait la propagation des différends et prévoirait la continuité de la sécurité comme du DNS inverse. Il définirait à l'avance la portabilité, la relève et les moyens de résolution indépendante. L'objectif n'est pas moins de coordination, mais une coordination capable de continuer malgré la défaillance d'une institution.
Les détenteurs devraient pouvoir comprendre leurs options, vérifier les dispositifs annoncés et identifier les responsabilités. Ces questions ne peuvent pas rester reportées jusqu'au jour où leurs propres clients subissent les conséquences.
Protéger la continuité des réseaux, pas l'absence d'alternative
Pour juger un registre, demandons-nous si les données peuvent être préservées, la confiance vérifiée, les changements légitimes traités et les différends circonscrits. Demandons aussi s'il existe, lorsque cela devient nécessaire, une voie de relève et de sortie clairement définie.
L'Internet a besoin de numéros uniques, de données exactes et d'autorisations de sécurité fiables. Aucun de ces besoins ne justifie que toutes les entreprises engagent indéfiniment leur avenir auprès d'un seul gestionnaire. Les fonctions doivent continuer ; les réseaux doivent continuer. Si l'opérateur ne peut plus remplir son rôle, le système doit offrir une issue.
Questions fréquentes
Que deviennent les ressources IP lorsque leur registre ne fonctionne plus ?
Le routage existant peut continuer, tandis que les consultations, modifications, transferts, délégations DNS inverses, services RPKI ou vérifications de contrôle sont affectés différemment. Il faut examiner chaque couche, pas seulement tester la connectivité.
L'indisponibilité d'un RIR provoque-t-elle nécessairement une coupure ?
Non. BGP et les services d'enregistrement ne constituent pas un seul système. Les conséquences dépendent des services touchés, des objets de sécurité et des politiques des réseaux. Une interruption prolongée peut surtout empêcher le détenteur de gérer ses ressources.
Le réseau peut-il fonctionner sans WHOIS ou RDAP ?
Oui : ces services permettent la consultation des données, ils ne transportent pas le trafic. Des informations exactes et accessibles restent cependant essentielles au diagnostic, à la coopération de sécurité et aux vérifications administratives.
Pourquoi prévoir une relève particulière pour RPKI ?
Parce qu'il faut préserver les certificats, clés, ROA, dépôts de publication et relations de confiance, ainsi que leur gestion légitime. Copier des fichiers ne suffit pas à établir une reprise sûre.
Que désigne ici la portabilité des ressources ?
La proposition consiste à permettre la relève du service d'enregistrement sans perdre l'unicité, l'historique ni imposer une renumérotation inutile. Ce n'est pas un service de changement libre de RIR aujourd'hui disponible pour toute ressource.
Pourquoi préparer une reprise du registre ?
La défaillance d'une organisation ne devrait pas condamner les fonctions indispensables qu'elle héberge. La relève doit être définie, vérifiée et exercée avant la crise.
Les réponses RDAP publiques suffisent-elles à reconstituer le registre ?
Non. Elles peuvent servir de preuve, mais une reprise complète peut nécessiter des historiques protégés, des habilitations, des données de différends et d'audit, ainsi qu'un dispositif de continuité des services de sécurité.
Comprendre la dépendance, puis peser sur les règles
Si une incertitude d'enregistrement, d'accès ou de service affecte votre activité, commencez par examiner le périmètre de l'accompagnement NRS Shield. Pour contribuer à la réforme, consultez les actions en cours. Si vous souhaitez que NRS vous représente dans une affaire précise, examinez séparément la procuration, ou POA : mandataire, objet, durée, retrait et responsabilité doivent être explicites. Demander de l'aide, devenir membre et donner un pouvoir de représentation sont des décisions distinctes. Une POA ne garantit pas la continuité du réseau, ne transfère pas la propriété des adresses et ne confère pas automatiquement un droit de vote ; elle ne remplace pas les procédures de l'organisme concerné. Les opérateurs qui supportent le risque doivent pouvoir participer aux règles, contester les décisions et demander des comptes.