
Number Resource Society
إذا تعطّل سجل عناوين IP، فمن يضمن استمرار شبكتك؟
قد يستمر مرور البيانات بينما يفقد المشغّل القدرة على إدارة موارده. ما الذي يتأثر في التسجيل وDNS العكسي وRPKI وعمليات النقل، ولماذا لا ينبغي ربط الاستمرارية ببقاء مؤسسة واحدة؟
في هذه الصفحة
أُعيدت صياغة هذه النسخة استنادًا إلى مقال Ann Yong، مع الاحتفاظ بتاريخ نشره الأول. تميّز مراجعة 28 أكتوبر 2026 بين قواعد التسجيل السارية والإصلاحات التي تدعو إليها NRS، وقد جرى التحقق من المصادر في اليوم نفسه.
يقوم نشاط شركات كثيرة، وخدمات عملائها وإيراداتها، على عناوين IP. أما المؤسسة التي تحتفظ بسجلات تلك العناوين فقد تبدو بعيدة عن العمل اليومي، إلى أن تتعطل خدماتها بسبب خلل تقني أو نزاع إداري أو قضية قانونية. لا يبدأ الأثر بالضرورة بانقطاع الاتصال. قد يظهر أولًا في بيانات اتصال يتعذر تصحيحها، أو نقل موارد يتوقف، أو تفويض توجيه لا يمكن تحديثه. لذلك لا يكفي السؤال عما إذا كانت المؤسسة ستبقى. السؤال الأهم هو كيف تستمر الوظائف التي تحتاجها الشبكات عندما تعجز تلك المؤسسة عن أدائها.
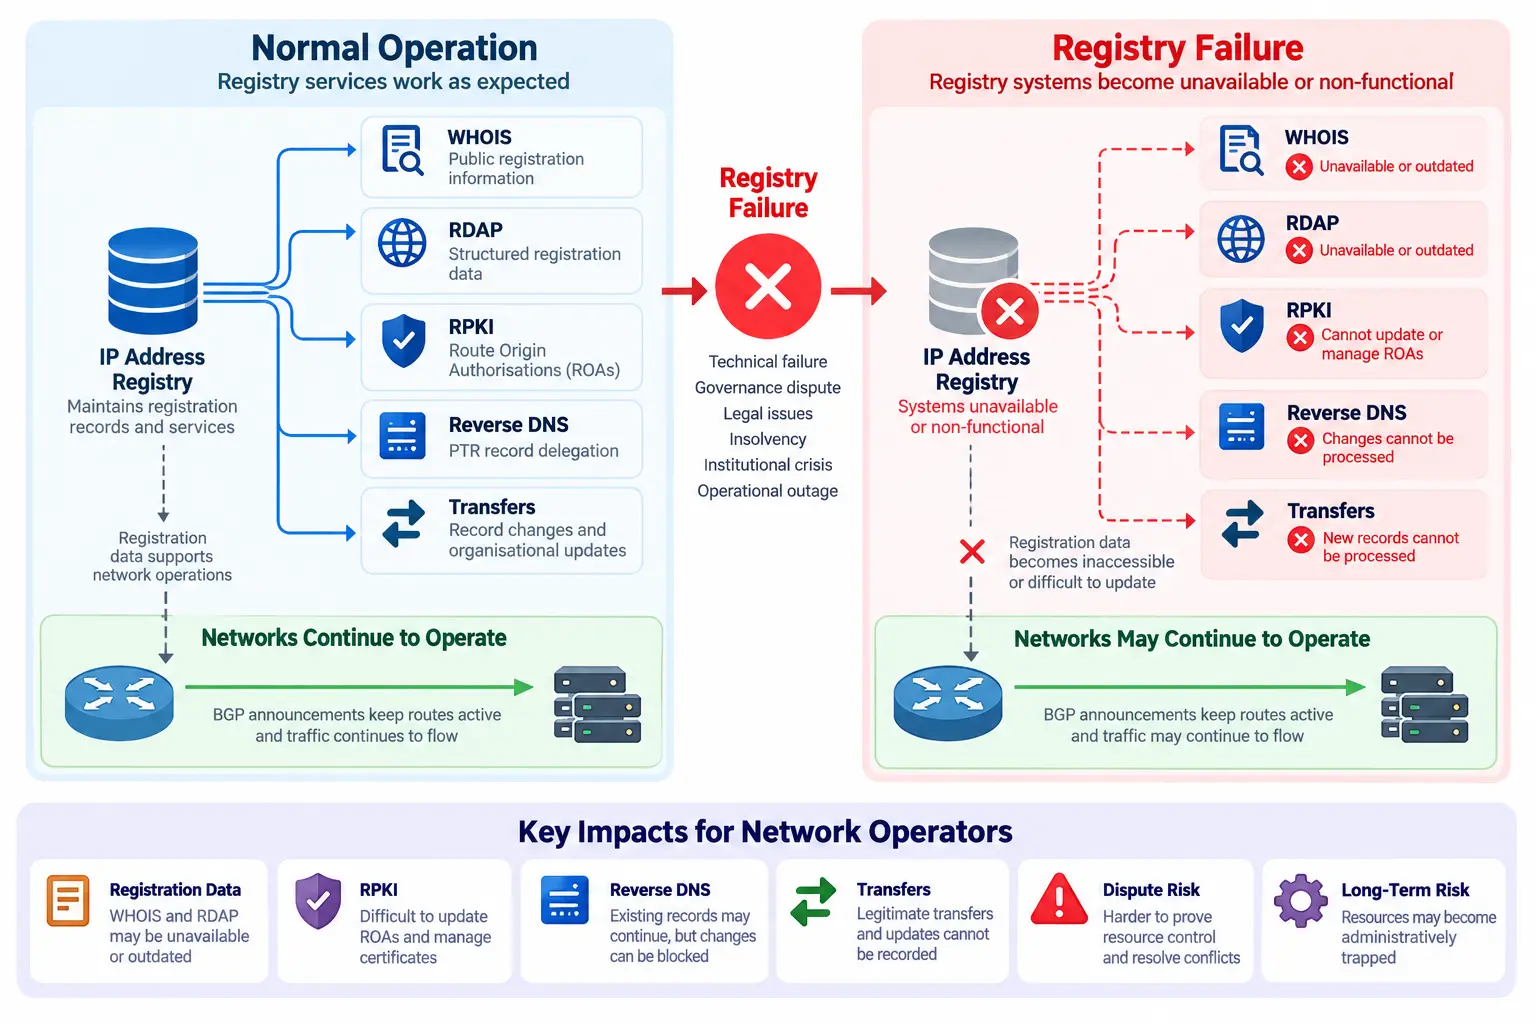
الرسم الأصلي للمقال، وتسمياته باللغة الإنجليزية. تعطل جهة التسجيل لا يوقف مرور البيانات تلقائيًا؛ وتشرح أقسام المقال اعتماد كل خدمة وصلاحيات إدارتها.
السجل ينظم الموارد، لكنه لا ينقل كل حزم الإنترنت
تشمل موارد الترقيم عناوين IPv4 وIPv6 وأرقام الأنظمة المستقلة ASN. تتولى IANA التنسيق العالمي، فيما تدير سجلات الإنترنت الإقليمية RIR التسجيل والخدمات المرتبطة به ضمن الأطر المعمول بها في كل منطقة. تربط البيانات الموارد بمؤسسات وجهات اتصال وسجل من التغييرات الإدارية.
وترتبط بهذه الترتيبات بعض وظائف DNS العكسي وأمن التوجيه. لكن السجل ليس موجّهًا مركزيًا تمر عبره كل البيانات. التسجيل والوصول إلى الحسابات والتوجيه والأمن طبقات مختلفة؛ وفهم العطل يبدأ بتحديد الطبقة المتأثرة وعلاقتها بالطبقات الأخرى.
تعطّل السجل لا يعني توقف جميع العناوين فورًا
قد تبقى البادئات المعلنة عبر BGP في جداول التوجيه، فتستمر الخوادم في تقديم الخدمة ولا يلاحظ العملاء تغيرًا مباشرًا. توقف خدمة التسجيل لا يرسل، بحد ذاته، أمرًا إلى جميع الموجّهات بسحب المسارات.
لكن القدرة على إدارة الموارد قد تتراجع: من يصحح جهة الاتصال، أو يستعيد الحساب، أو يسجل إعادة هيكلة الشركة، أو يعالج طلب النقل؟ حين تتباعد البيانات المعترف بها عن الواقع، تصبح التغييرات وإثبات السيطرة على الموارد أصعب. استمرار الاتصال لا يثبت استمرار القدرة على الإدارة.
غياب معلومات WHOIS الموثوقة يعقّد التعاون عند الحوادث
يستخدم المشغّلون وفرق الأمن وغيرهم WHOIS للوصول إلى بيانات التسجيل والجهات المسؤولة عن الموارد. إذا تعذر الوصول إليه، أو ظلت معلوماته قديمة، يصعب تحديد الطرف المناسب والتنسيق معه حتى لو استمر توجيه العناوين.
بقاء صفحة الاستعلام متاحة لا يحل مشكلة جهة اتصال لم تعد موجودة. المطلوب حفظ بيانات يمكن التحقق منها وتصحيحها بصلاحية مشروعة. وهذه الوظيفة يجب ألا تضيع لمجرد تعثر الجهة التي تقدمها حاليًا.
نسخة من استجابة RDAP ليست خطة لاستعادة السجل
يقدم RDAP بيانات منظمة عن الموارد والمؤسسات والاتصالات والأحداث، بحسب المعلومات المتاحة. تحدد RFC 9082 صيغة الاستعلامات، لا إجراءات إنشاء التسجيلات وتحديثها. لذلك يمكن للاستجابة العامة المحفوظة أن تكون دليلًا مفيدًا، لكنها لا تمثل بالضرورة الحالة الكاملة اللازمة لاستعادة الخدمة.
قد تحتاج الاستعادة إلى هوية الحائز المعترف به، وتاريخ التغييرات والنقل، والنزاعات المفتوحة، وعلاقات المصادقة والتخويل، وسجلات التدقيق. بعض هذه المعلومات لا ينبغي أن يكون عامًا. يجب تحديد كيفية حمايتها وشروط تسليمها، بدل افتراض أن لقطات من صفحات عامة تكفي لإعادة إنشاء سلطة الإدارة.
قد يستمر DNS العكسي في الإجابة بينما تتوقف إدارته
يربط DNS العكسي عنوان IP باسم، باستخدام سجلات مثل PTR، ويُستعمل في البريد والتشغيل والتشخيص. قد تواصل خوادم الأسماء الحالية الإجابة بينما تتوقف الجهة المسؤولة عن معالجة تغيير التفويض عن استقبال الطلبات.
لكن الشركة تحتاج إلى تغيير خوادمها أو بنيتها مع الوقت. يجب أن توضح خطة الاستمرارية كيف تُحفظ التفويضات، ومن يحق له طلب تعديلها، وكيف تُستعاد الإدارة بأمان. تشغيل إعدادات الأمس لا يكفي إذا تعذر إجراء تغييرات الغد.
استمرارية RPKI تتعلق بالثقة والصلاحيات، لا بالملفات وحدها
يتيح RPKI التحقق بالتشفير من تفويضات منشأ المسارات. وتشارك في عمله كائنات ROA وشهادات الموارد ومفاتيح التوقيع ومستودعات النشر وقوائم المحتويات ومعلومات الإلغاء ومراسي الثقة وأدوات التحقق. يوضح شرح RIPE NCC لمرساة الثقة لديه جانبًا من هذه السلسلة.
نسخ الكائنات لا يجيب عن أسئلة التجديد والتعديل وحماية المفاتيح واستمرار إصدار الشهادات والنشر. ويتوقف أثر العطل على الكائنات والشهادات المعنية، والمعلومات التي تصل إلى أدوات التحقق، وسياسات الشبكات. لا يمكن استنتاج بطلان فوري لجميع المسارات في العالم من مجرد أزمة لدى مؤسسة التسجيل.
ترى NRS أن أمن التوجيه يجب أن يظل مرتبطًا بالسيطرة المشروعة والقابلة للتحقق على الموارد، لا أن يكون بقاؤه مشروطًا ببقاء مشغّل واحد إلى الأبد. لا ينبغي أن يتحول نزاع مؤسسي إلى خطر توجيه على حائزين غير معنيين به. هذا هدف إصلاحي، وليس ادعاء بوجود آلية استعادة شاملة تعمل بالفعل في جميع الحالات.
تستمر حركة الشركات حتى عندما يتوقف تحديث السجل
قد تحدث استحواذات وتغييرات أسماء ونقل أصول وإعادة هيكلة خلال أزمة السجل. تتغير العقود والجهة التي تشغّل الشبكة، بينما تظل البيانات تشير إلى المؤسسة السابقة لأن طلب التحديث لم يُعالج.
كلما طال التباعد بين الوضع القانوني والتشغيلي وما يظهر في السجل، زادت صعوبة التحقق أو النقل اللاحق أو حل النزاع. وظيفة التسجيل هي توثيق التغييرات التي تسندها أدلة. عجز مقدم الخدمة مؤقتًا لا ينبغي أن يجمد الوضع الإداري للموارد إلى أجل غير محدد.
القدرة على استخدام العنوان لا تعني وجود مخرج
يمكن أن تمنع إدارة الموارد أيضًا حسابات يتعذر الوصول إليها، أو معلومات مؤسسية قديمة، أو شروط تعاقدية، أو قيود سياسات، أو نزاعات. ليست كلها أعطالًا في السجل، لكنها تكشف اعتمادًا مشابهًا: النشاط يقوم على موارد لا يستطيع حائزها تحديثها أو نقلها أو إثبات السيطرة عليها بسهولة.
إعادة ترقيم شبكة قائمة قد تكون مكلفة ومعقدة، خصوصًا حين تعتمد عليها خدمات العملاء. إذا لم يوجد بديل قابل للاستخدام، قد تصبح استمرارية النشاط رهينة قرارات لا يملك المشغّل سبيلًا عمليًا للخروج من تبعاتها. هذه مشكلة تستحق المعالجة قبل انقطاع أي اتصال.
يجب احتواء أزمة المؤسسة قبل أن تنتقل إلى شبكات الآخرين
للخلل التقني أو الدعوى أو نزاع الحوكمة نطاق وأطراف محددون. إذا امتد الأثر بلا تمييز إلى شركات لم تتسبب فيه، يكون النظام قد نقل المخاطر المؤسسية إلى بنية تحتية تعتمد عليها أطراف أخرى.
لذلك يجب تصميم استمرارية الوظائف وسلامة البيانات وسبل الاعتراض والاستعادة بما يحد من انتقال الأثر. لا يعني ذلك تجاهل مسؤوليات الحائز أو الأحكام الواجبة التطبيق. بل يعني السؤال عما إذا كان كل تعثر لدى مشغّل السجل يجب أن يهدد جميع من يعتمدون عليه.
قابلية الانتقال تحمي المورد وتاريخه عند تغيير الخدمة
تقترح قابلية الانتقال فصل هوية المورد وتاريخه عن مقدم خدمة واحد، بحيث يمكن إسناد التسجيل إلى جهة أخرى مع الحفاظ على عدم تكرار الأرقام، والسيطرة القابلة للتحقق، والأدلة التاريخية، ومن دون إعادة ترقيم غير ضرورية.
يتطلب ذلك معالجة التخويل والمصادقة والنزاعات والأمن؛ ولا يتحقق بمجرد نسخ قاعدة بيانات. كذلك لا يعني أن كل مورد يملك اليوم حق الانتقال بحرية إلى أي RIR. يجب عرض هذا الاتجاه الإصلاحي منفصلًا عن القواعد المتاحة فعليًا.
تسعة عناصر يجب أن تشملها خطة الاستعادة
تشمل العناصر حالة التسجيل الحالية، والسجلات التاريخية، ومعلومات WHOIS وRDAP، وعلاقات المصادقة والتخويل، وتفويضات DNS العكسي، وكائنات RPKI ومفاتيحه وعلاقات الثقة فيه، وتاريخ نقل الموارد، ومعلومات النزاعات، وسجلات التدقيق.
هذه ليست قائمة ملفات فقط؛ إنها تضم بيانات وصلاحيات ووظائف عاملة. لا يمكن التعامل معها جميعًا بالطريقة نفسها أو نشرها بلا تمييز. لكل عنصر يجب تحديد ما يُحفظ، وكيف يُتحقق منه، ومن يحق له استخدامه، وبأي سلطة تستمر الخدمة.
تفيد النسخ المستقلة عندما تدعم التحقق والاستعادة
تقلل النسخ المستقلة والتواريخ القابلة للتدقيق الاعتماد على نظام واحد، وتساعد على كشف التغييرات. لكن نسخة قديمة أو ناقصة، أو بيانات بلا علاقات تخويل، لا تضمن استعادة موثوقة.
يجب أن يشمل التصميم حماية المعلومات الحساسة وتتبع التغييرات والتوفيق بين الحالات المختلفة. ينبغي أن يكون ممكنًا تفسير أي حالة معتمدة ولماذا، ومعالجة الاختلافات من دون محو الأدلة. تكرار البيانات لا يساوي نشر معلومات الحائزين للجميع.
أهمية الوظيفة تقتضي إمكان استبدال مشغّلها
تحتاج العناوين الفريدة إلى تنسيق. لكن ذلك لا يثبت أن المؤسسة نفسها يجب أن تقدم الخدمة إلى الأبد. إذا عجزت عن أداء دورها، يجب أن يوجد مسار محدد لاستمرار الوظيفة دون فقدان البيانات أو الأمن أو مشروعية الإدارة.
يتطلب الاستبدال شروطًا ومسؤوليات واختبارات مسبقة. البديل الذي يُرتجل بعد الأزمة ليس كالقدرة التي عُرفت واختُبرت قبلها. الاستمرارية تحتاج إلى ترتيبات يمكن التحقق منها، لا إلى افتراض أن المشغّل الحالي لن يتعثر.
استمرار التسجيل ليس مرادفًا لبقاء المؤسسة
قد تبقى المؤسسة قائمة قانونيًا بينما تتوقف وظائف ضرورية. وقد يتغير مقدم الخدمة دون أن تختفي تلك الوظائف. الخلط بين الأمرين قد يدفع إلى حماية الهيكل المؤسسي واعتبار أن حماية الشبكات تحققت تلقائيًا.
في Note 70، بعنوان «The Registry Continuity Fallacy»، يطرح Lu Heng حماية وظيفة التسجيل واستمراريتها بدل جعل مشغّلها جهة لا بديل عنها. هذا تحليل ومقترح إصلاحي، أما القدرات القائمة في كل منطقة فتحتاج إلى تحقق مستقل.
تركيز الاعتماد يجمع آثار الأعطال في نقطة واحدة
حين تعتمد الاستعلامات والإدارة والنقل والأمن على بنية مؤسسية واحدة، قد تؤثر أزمة واحدة في وظائف متعددة في الوقت نفسه. الاستقرار اليومي لا يكشف وحده هذا الاعتماد المشترك.
يساعد توزيع الضوابط وحفظ الأدلة المستقلة وتعريف البدائل على احتواء الأعطال. اللامركزية لا تعني إلغاء التنسيق، بل ألا ينهار التنسيق كله عندما تتوقف إحدى مؤسساته عن العمل.
ما الذي يستطيع مشغّل الشبكة مراجعته الآن؟
راجع الحائز المسجل والأدلة التي تحتفظ بها، والأشخاص المخوّلين ووسائل استعادة الحساب، وصحة جهات الاتصال، ومن يدير DNS العكسي وROA وكائنات IRR. حدد أيضًا إجراءات إعادة الهيكلة والنقل والنزاع التي تنطبق على مواردك.
ثم راجع الاعتماد المؤسسي: ما الخدمات الحرجة، وإلى من تُرفع المشكلة، وما التزامات الاستمرارية والبدائل المتاحة فعلًا؟ اربط كل إجابة بمسؤول ودليل. عمل الشبكة اليوم لا يثبت اكتمال هذه الجوانب، ولا ينبغي تسجيل تصور غير مختبر للاستعادة باعتباره قدرة جاهزة.
تُبنى المرونة قبل الأزمة، لا في أثنائها
يحتفظ النظام الأكثر قدرة على الصمود بحالة قابلة للتحقق وأدلة مستقلة، ويحد من امتداد النزاعات، ويستعد لاستمرار الأمن وDNS العكسي. كما يحدد مسبقًا آليات الانتقال وتسليم الخدمة وحل النزاعات باستقلال.
يجب أن يستطيع الحائز فهم الضمانات والتحقق منها وتحديد المسؤول عنها. ليس من المقبول تأجيل هذه الأسئلة إلى أن يتضرر عملاؤه من اعتماد لم تتضح له حدوده.
لنحمِ وظيفة التسجيل، لا غياب البدائل
يُقاس السجل بقدرته على حفظ البيانات والتحقق من السيطرة ومعالجة التغييرات المشروعة واحتواء النزاعات واستمرار الخدمات الأساسية. ويُقاس أيضًا بوجود مسار لتسليم الخدمة والخروج عندما يعجز مشغّله عن الوفاء بدوره.
يحتاج الإنترنت إلى أرقام فريدة ومعلومات دقيقة وتفويضات موثوقة. لا يقتضي أي من ذلك أن تربط كل شركة مستقبلها إلى الأبد بجهة إدارة واحدة. يجب أن تستمر الشبكات والوظائف التي تعتمد عليها، حتى عندما لا تستطيع مؤسسة بعينها الاستمرار في تقديمها.
أسئلة شائعة
ماذا يحدث للموارد إذا توقف سجلها عن العمل؟
قد يستمر التوجيه القائم بينما تتأثر الاستعلامات والتحديثات والنقل وDNS العكسي وخدمات RPKI بطرق مختلفة. ينبغي فحص كل وظيفة بدل الاكتفاء باختبار الاتصال.
هل يؤدي تعطل RIR بالضرورة إلى انقطاع الشبكة؟
لا. BGP وخدمات التسجيل ليسا نظامًا واحدًا. تعتمد النتائج على الخدمات المتأثرة وكائنات الأمن وسياسات الشبكات، وقد تتعطل الإدارة قبل أن يظهر أثر على المرور.
هل تعمل الشبكة من دون WHOIS أو RDAP؟
قد تستمر؛ فهما خدمتا استعلام وليستا وسيلة نقل الحزم. مع ذلك، تبقى البيانات الدقيقة ضرورية للتشخيص والتنسيق والتحقق من المسؤوليات.
لماذا يحتاج RPKI إلى ترتيبات استمرارية خاصة؟
لأن المطلوب حفظ الشهادات والمفاتيح وROA والمستودعات وعلاقات الثقة، إلى جانب صلاحية إدارتها. نسخ الملفات وحده لا يحقق انتقالًا آمنًا.
ما المقصود بقابلية الانتقال هنا؟
اقتراح يتيح تغيير خدمة التسجيل مع بقاء الأرقام فريدة، والحفاظ على التاريخ والسيطرة الموثقة دون إعادة ترقيم غير لازمة. وليس وصفًا لحرية انتقال عامة متاحة اليوم لكل الموارد.
لماذا يجب الاستعداد لتسليم خدمة السجل؟
حتى لا يعطل عجز مؤسسة واحدة الوظائف الضرورية إلى أجل غير محدد. يجب تحديد الشروط والمسؤوليات واختبار القدرة قبل الأزمة.
هل تكفي استجابات RDAP العامة لاستعادة الخدمة؟
لا. قد تلزم سجلات محمية وتواريخ وتخويلات وبيانات نزاعات وتدقيق، فضلًا عن ترتيبات لاستمرار الوظائف الأمنية.
من فهم المخاطر إلى المشاركة في صياغة القواعد
إذا أثرت مشكلة في التسجيل أو الوصول أو الخدمة على نشاطك، ابدأ بالتعرف إلى نطاق دعم NRS Shield. وللمساهمة في الإصلاح، راجع المبادرات الجارية. وإذا أردت أن تمثلك NRS في شأن محدد، فراجع التوكيل POA بوصفه قرارًا منفصلًا: من هو الوكيل، وما نطاق المهمة ومدتها، وكيف يمكن إنهاؤها، وما المسؤوليات المترتبة عليها؟ طلب الدعم والانضمام إلى العضوية ومنح سلطة التمثيل قرارات مختلفة. لا يضمن التوكيل استمرار الشبكة، ولا ينقل ملكية العناوين، ولا يمنح أهلية التصويت تلقائيًا، ولا يحل محل إجراءات المؤسسة المعنية. من يتحمل المخاطر يجب أن يملك وسيلة للمشاركة في القواعد والاعتراض على القرارات والمطالبة بالمساءلة.