Number Resource Society
クラスBのIPアドレスとは:歴史的な分類と現在のCIDR
クラスBの範囲、/16の容量、172.16.0.0/12の意味を整理し、現在のネットワーク設計にどう生かすかを説明します。
このページの内容
昔の「クラス」と現在の設定を分けて読む
初出は 2025 年 4 月 18 日です。元の記事の論点と各章をそのまま扱い、NRS が 2026 年 10 月 16 日に確認した技術的な補足を加えています。
クラスBは、かつてのクラスフルアドレッシングの用語です。現在の設計ではCIDRプレフィックスを使い、先頭の数値だけからマスクを判断しません。また、プライベートアドレスや大きなアドレス空間が、安全性、低コスト、無停止運用を保証するわけではありません。
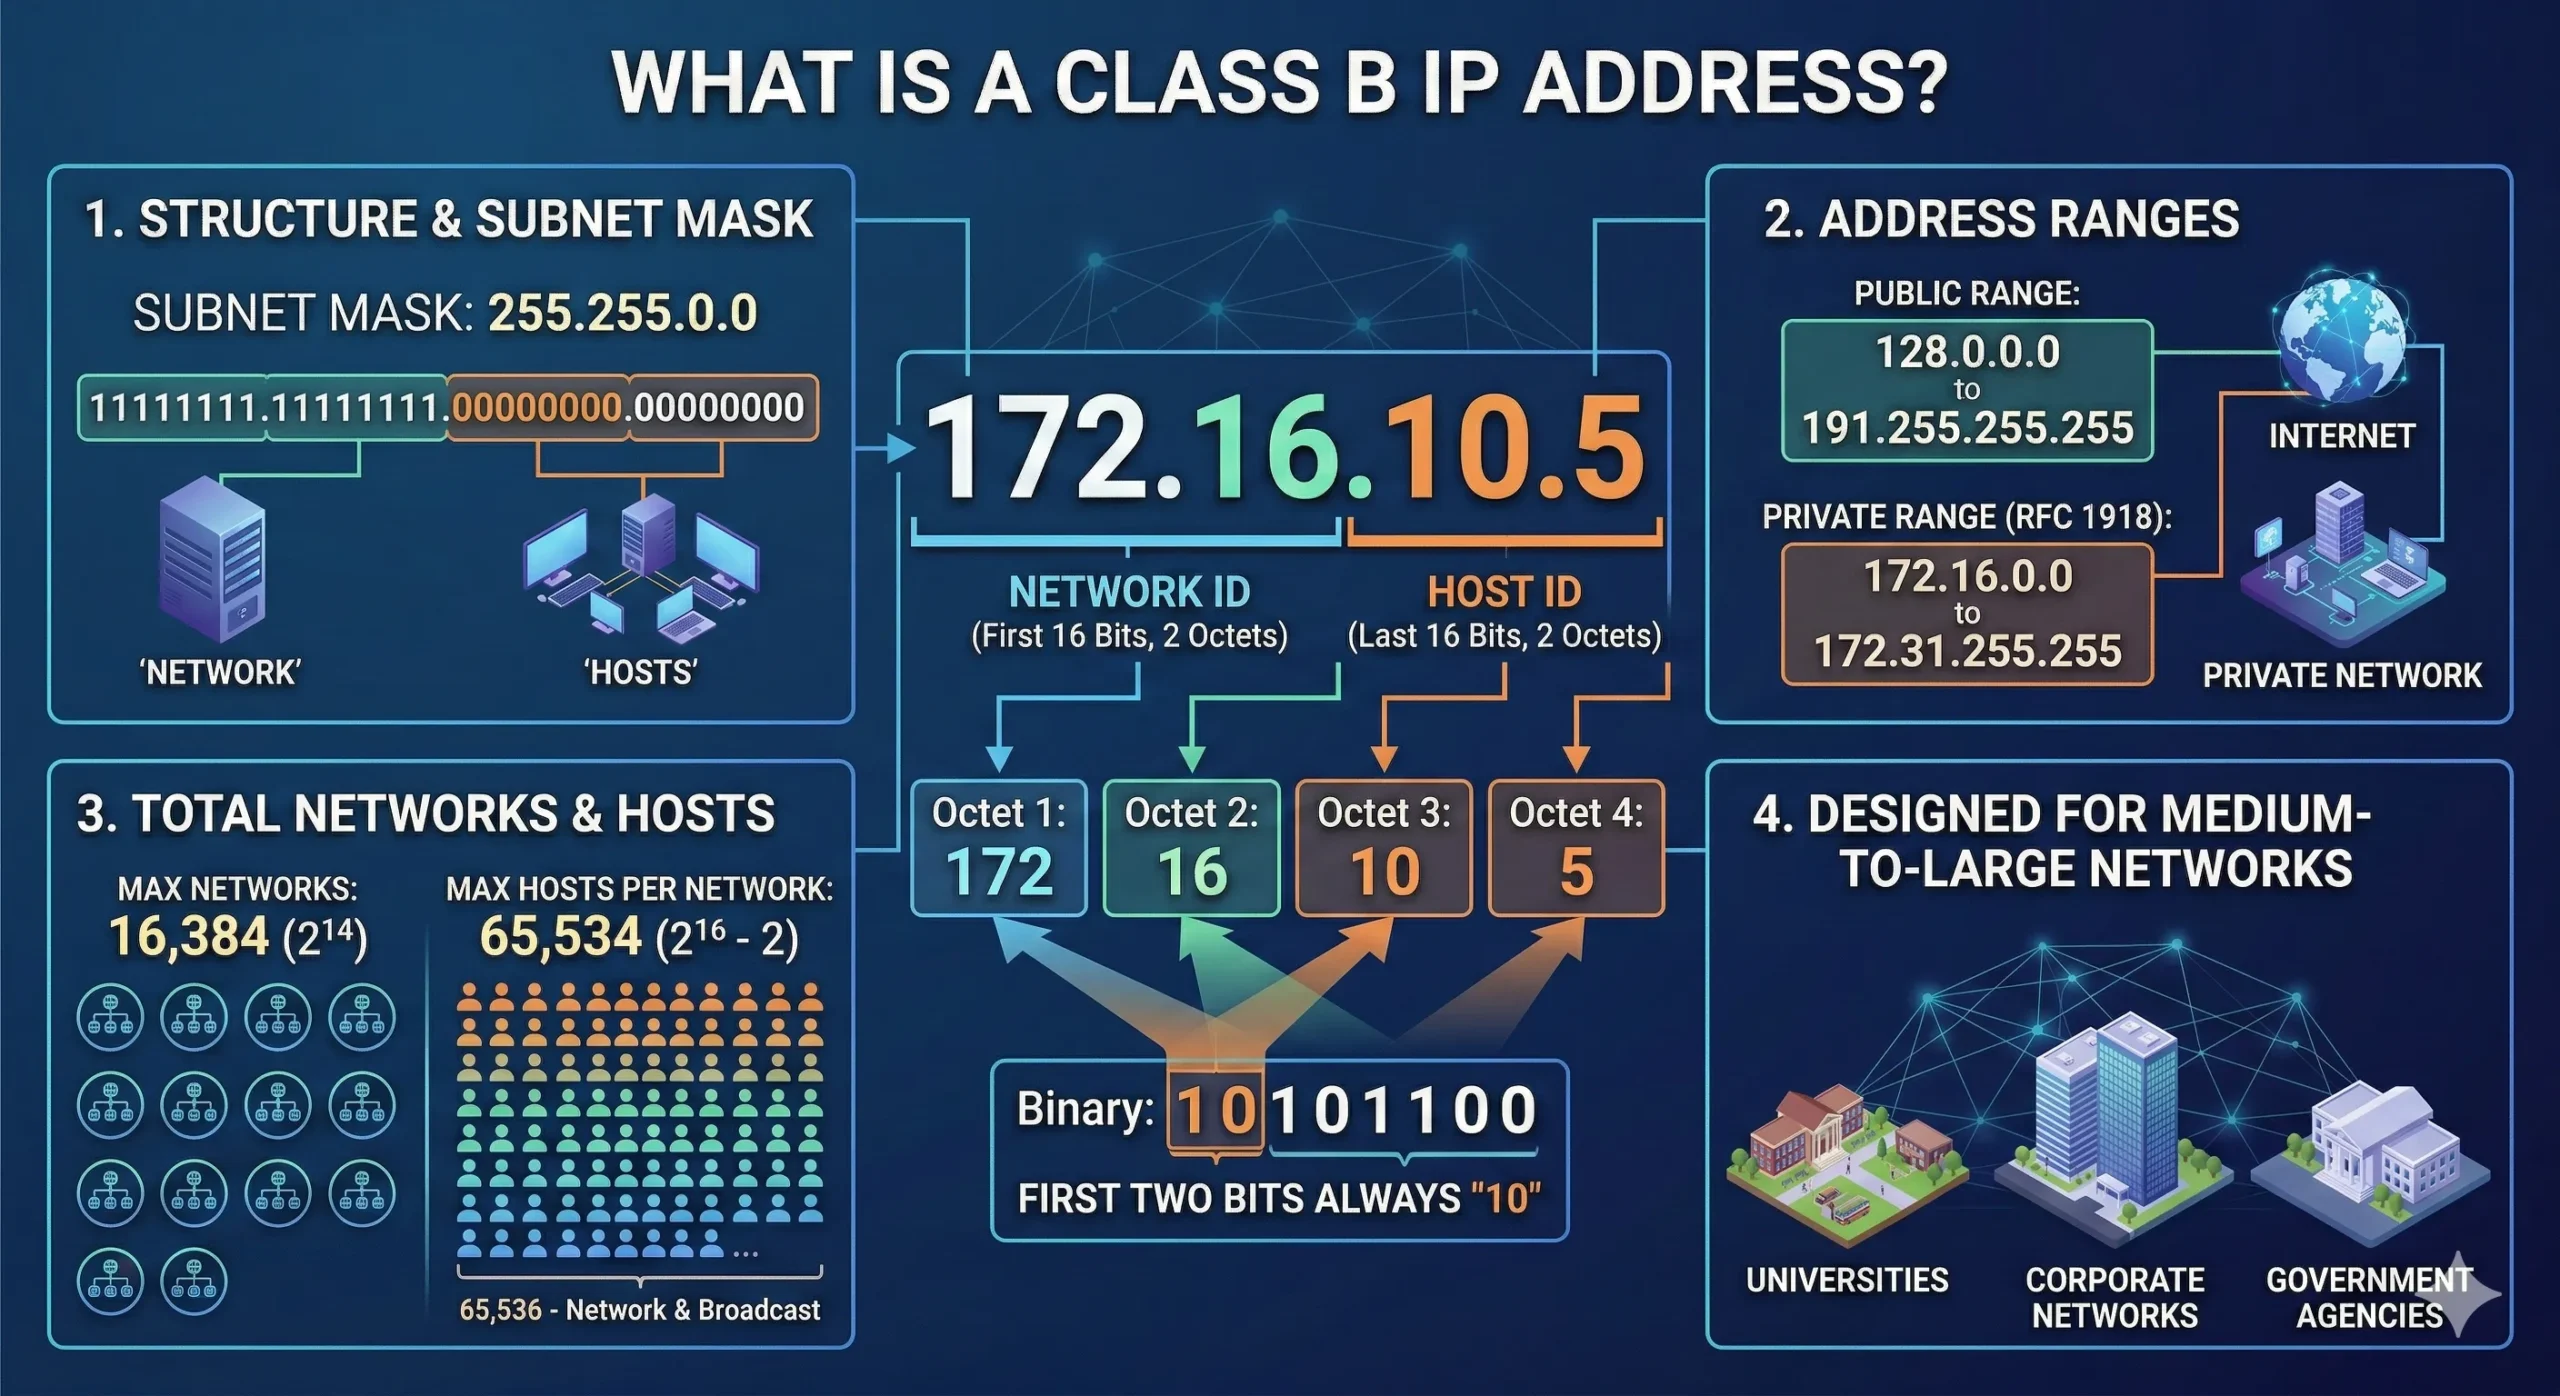
クラスBの概要:構造、アドレス範囲、ネットワークの規模、主な利用者。現在のネットワーク境界は、実際に設定されたCIDRプレフィックスで決まります。
クラスBは何を表すのか
IPアドレスはネットワークインターフェースを識別し、通信を届けるために使われます。初期のIPv4ではA、B、Cなどのクラスが設けられ、BはAとCの中間の規模として、企業や大学などのネットワークで説明されてきました。
この区分は古い資料を読むには役立ちますが、現在の割り当てや設定の基準ではありません。CIDRではアドレスとプレフィックス長を組み合わせて扱います。
ネットワーク部とホスト部の分け方
クラスBの先頭オクテットは128〜191で、先頭2ビットは10です。サブネット化する前の方式では、最初の2オクテットがネットワーク部、残りがホスト部でした。172.16.0.1なら、旧方式では172.16.0.0のネットワークに属します。
現在は同じアドレスでも異なるプレフィックス長を設定できます。172.16.0.1/16のように確認する必要があり、先頭の数値だけではマスクは決まりません。
255.255.0.0と/16の関係
クラスBの標準マスクだった255.255.0.0は、/16に相当します。/16には65,536個のアドレスがあります。従来型の単一IPv4サブネットとして使う場合、ネットワークアドレスとブロードキャストアドレスを除くと通常65,534個です。
ネットワーク番号に使える14ビットから、歴史的には16,384個のクラスBネットワーク番号がありました。これは現在申請できる数ではありません。サブネット分割、予約、リンクの構成によって、端末に使える数は変わります。
プライベートとパブリックを区別する
172.16.0.0〜172.31.255.255は、RFC 1918のプライベート空間172.16.0.0/12です。16個の/16を含み、組織ごとに再利用できます。インターネット全体での公開経路として使うための範囲ではありません。
元の記事は拡張性、サブネット化、内部利用の利点を挙げています。ただし、それらは設計の成果であり、Bという名称の効果ではありません。プライベートアドレスだけで攻撃を防ぐことはできず、組織間接続では重複も起こります。この範囲外のアドレスが自由に使える、あるいは必ず到達可能という意味でもありません。
大学、企業、公共機関で考える
大学では寮、研究室、事務部門、企業では社員端末、サーバー、IoT機器などを分けて管理します。公共機関にも異なる部署やサービス間の分離が必要です。
十分な容量と明確な境界は必要ですが、すべてに/16が適するわけではありません。端末数、拠点構成、成長見込み、アクセス方針を踏まえ、各サブネットの用途を記録します。
関連解説:なぜ/16を検討するのか
併せて読む記事では、容量、分割、拡張余地から/16の適否を考えます。元の記事の参照先を下に残し、日本語の関連解説にも進めるようにしています。
関連解説:クラスCとの比較
BとCを比較すると、固定されたネットワーク規模では多くの需要に合わなかった理由が見えてきます。現在は組織の大きさをクラスに当てはめず、具体的なCIDRプレフィックスを比較します。
歴史を現在の設計に生かす
クラスBを理解すると、古い設計や既存設定を読み解きやすくなります。新たな設計ではプレフィックス、実使用量、分離、経路、管理責任を明示することが大切です。
十分なアドレスは拡張を助けますが、無停止を保証しません。変更の検証、登録情報の維持に加え、アドレス衝突、事業者切り替え、資源をめぐる紛争への備えも必要です。
技術資料と読み方
RFC 4632はクラス方式からCIDRへの移行を説明し、RFC 1918はプライベートアドレスの範囲を定めています。172.16.0.0/12は16個の/16を含む範囲で、単一のクラスBネットワークではありません。アドレス数と実際に運用できる端末数も異なります。内部用のアドレスでも、フィルタリング、アクセス制御、ネットワーク分離は別途必要です。
アドレス設計を事業継続につなげる
必要な数を確保するだけでなく、割り当て記録の管理者、経路変更の権限、事業者変更やネットワーク統合時の重複対策を明確にします。NRS Shieldは、番号資源への依存を確認し、支援を相談するための窓口です。
NRS Shield は、事業者が個々のリスクを集団の力に変える場です。そして委任状は、あなたのネットワークのために行動する権限を NRS に与える手段です。