Number Resource Society
ما عنوان IP من الفئة B؟ من التصنيف القديم إلى CIDR
فهم النطاق التاريخي وقناع /16 والسعة والعناوين الخاصة 172.16.0.0/12، واستخدام هذه المعرفة في تخطيط الشبكات اليوم.
في هذه الصفحة
مصطلح تاريخي، لا قاعدة لإعداد الشبكة اليوم
نُشر المقال أول مرة في 18 أبريل 2025، مع توضيحات تقنية من NRS.
تنتمي الفئة B إلى نظام العنونة القديم القائم على الفئات. أما اليوم فتُخطط الشبكات ببادئات CIDR؛ ولا يكفي الجزء الأول من العنوان لتحديد القناع. كذلك لا يضمن العنوان الخاص أو حجم الكتلة الأمان أو انخفاض التكلفة أو استمرار الخدمة.
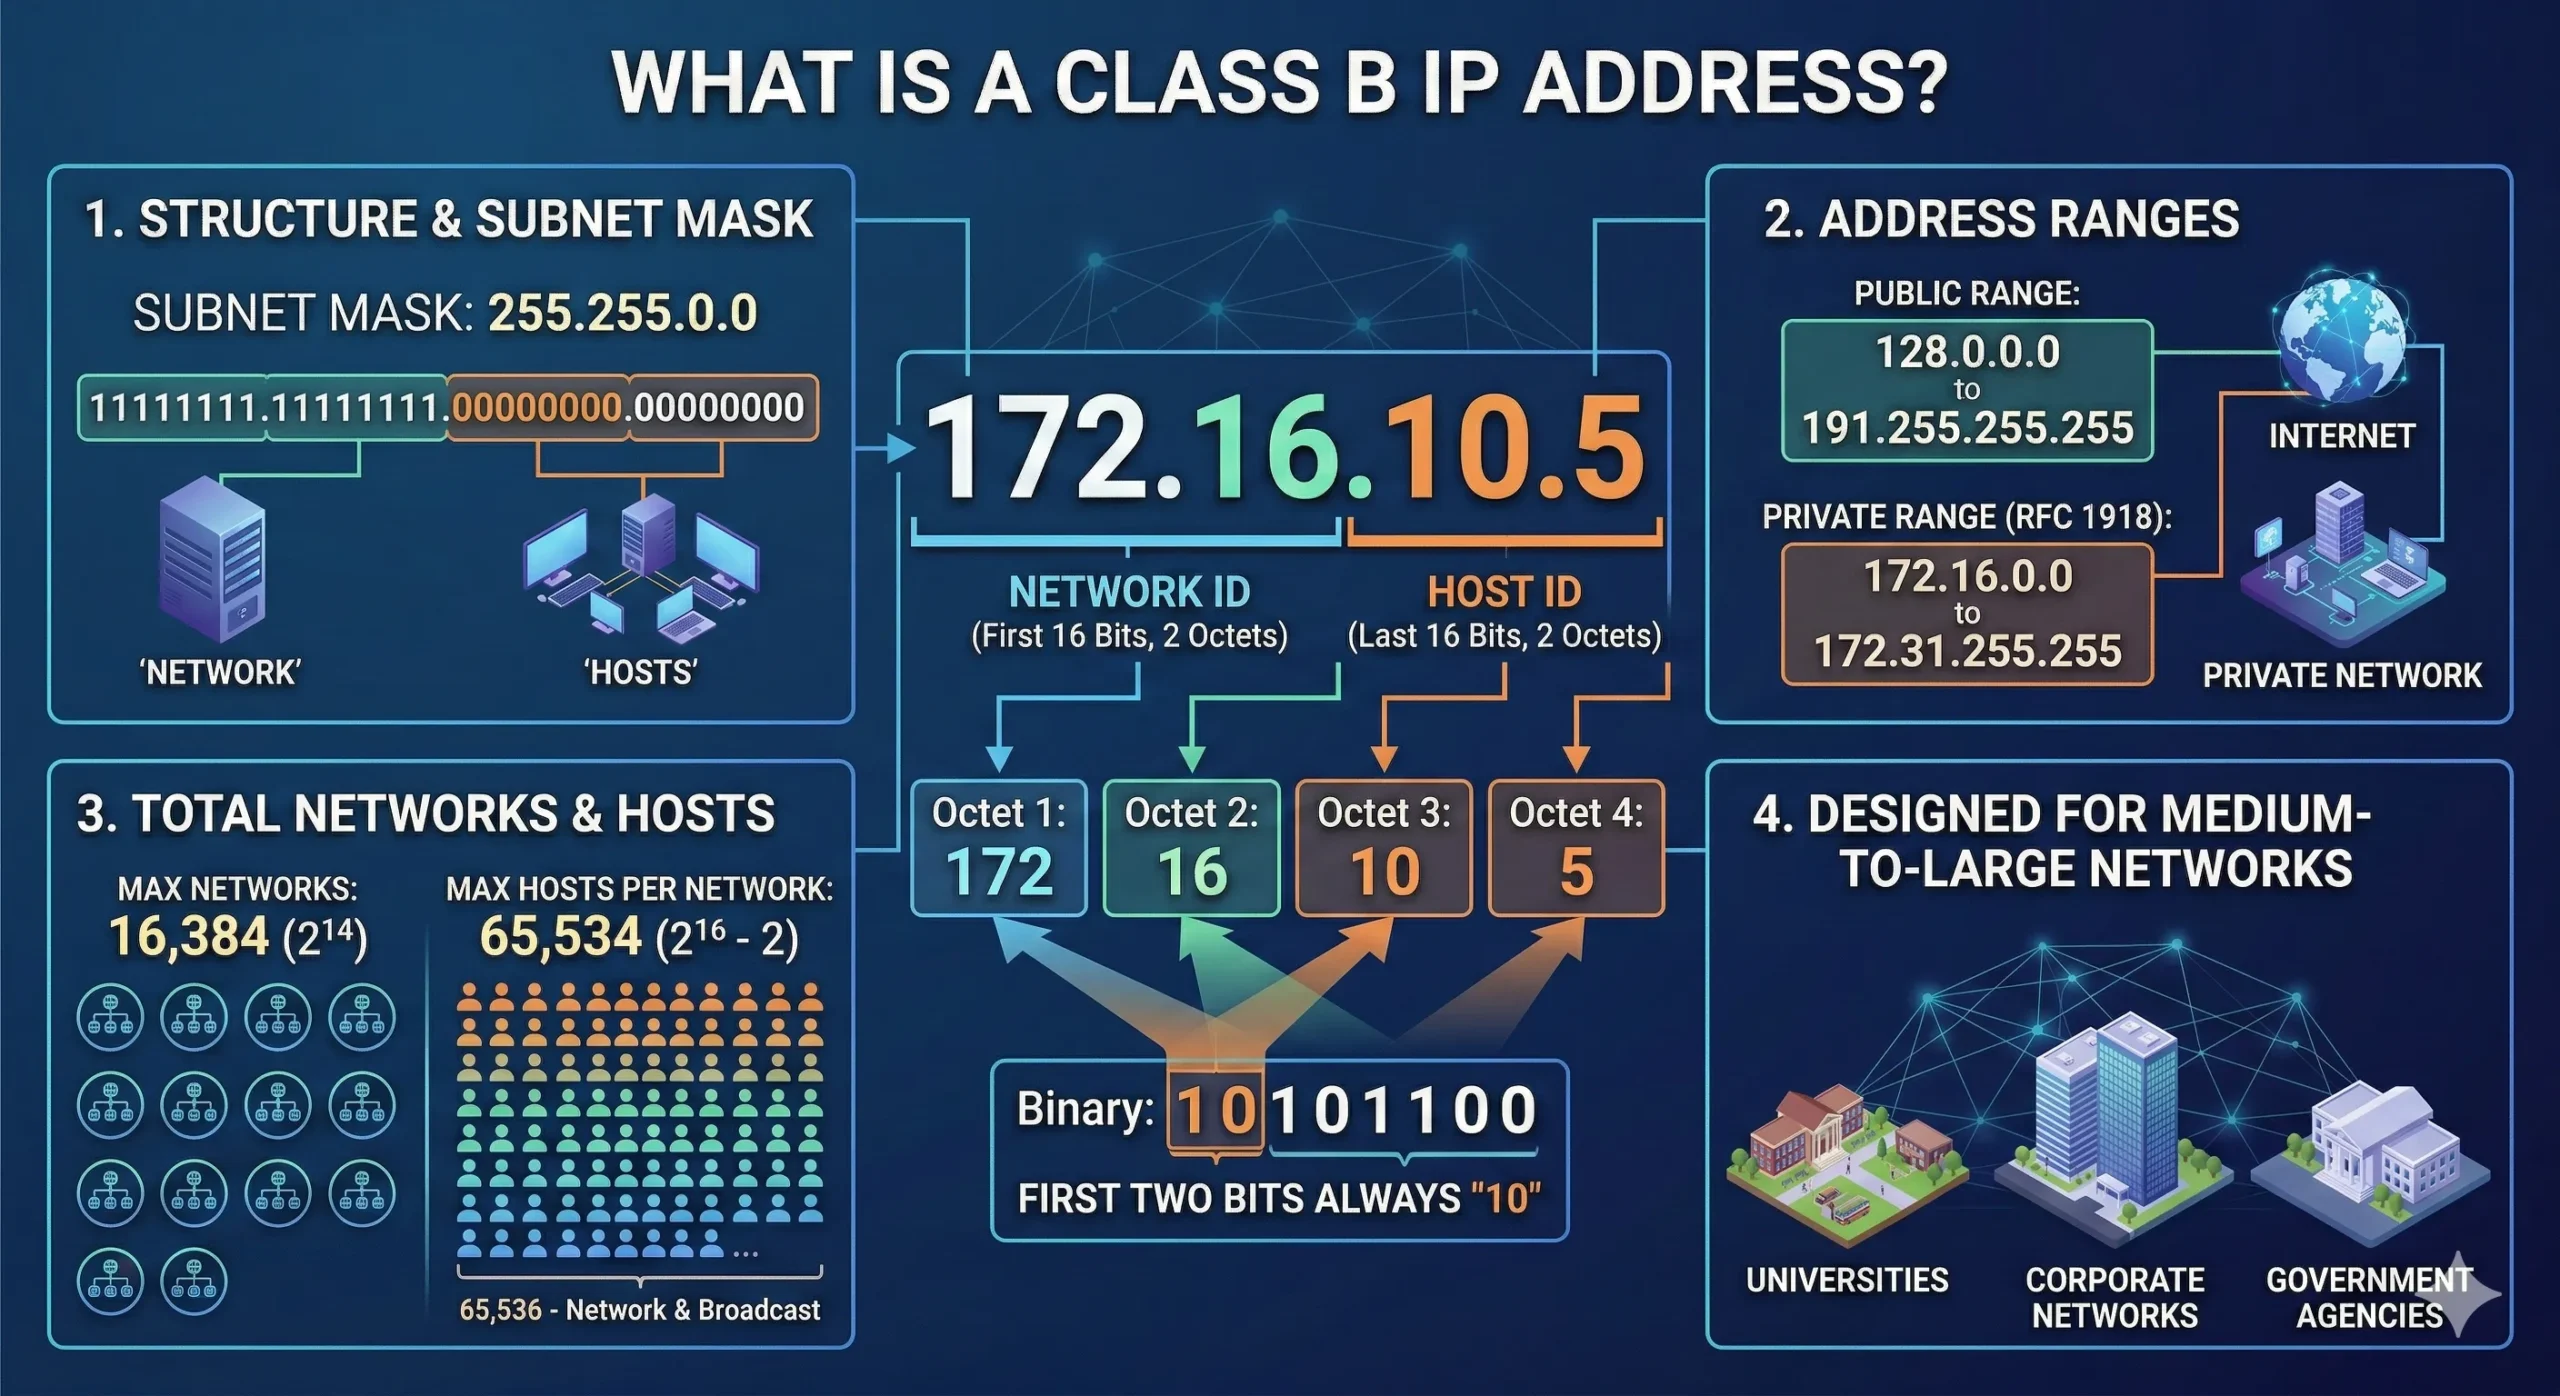
الفئة B باختصار: البنية ونطاقات العناوين وحجم الشبكات والمستخدمون المعتادون. تُحدَّد حدود الشبكة اليوم وفق بادئة CIDR المضبوطة فعليًا.
ماذا كانت تعني الفئة B؟
يعرّف عنوان IP واجهة شبكية ويساعد على إيصال البيانات إلى وجهتها. كان IPv4 يُقسم تاريخيًا إلى فئات، منها A وB وC. وجاءت B بحجم متوسط بين A وC، فارتبط شرحها بشبكات المؤسسات والجامعات ذات الاحتياجات الأكبر.
يفيد هذا التصنيف في قراءة الوثائق القديمة، لكنه لم يعد قاعدة لتحديد أحجام الشبكات أو تخصيصها. في CIDR لا بد من معرفة العنوان وطول البادئة معًا.
جزء الشبكة وجزء المضيف في النظام القديم
كان الجزء الأول من عنوان الفئة B يقع بين 128 و191، وتبدأ بتاته بالقيمة الثنائية 10. قبل تقسيم الشبكة إلى شبكات فرعية، كان أول جزأين يحددان الشبكة والجزآن الأخيران يحددان المضيف. فالعنوان 172.16.0.1 كان يُنسب إلى الشبكة 172.16.0.0.
اليوم يمكن إعداد العنوان نفسه بأطوال بادئة مختلفة. لذلك يجب قراءة صيغة كاملة مثل 172.16.0.1/16؛ فالأرقام الأولى وحدها لا تحدد القناع.
ماذا يعني القناع 255.255.0.0 أو /16؟
القناع الافتراضي التاريخي للفئة B هو 255.255.0.0، أي /16. تحتوي هذه الكتلة على 65,536 عنوانًا. وعند استخدامها شبكة IPv4 فرعية تقليدية واحدة، يبقى عادة 65,534 عنوانًا للمضيفين بعد استبعاد عنوان الشبكة وعنوان البث.
أتاحت البتات الأربع عشرة الخاصة بترقيم الشبكات 16,384 رقم شبكة من الفئة B تاريخيًا. هذا ليس عدد الشبكات المتاحة للتخصيص اليوم. كما يتغير العدد الفعلي للأجهزة عند التقسيم إلى شبكات فرعية أو حجز عناوين أو استخدام إعدادات وصلات مختلفة.
الفصل بين العناوين الخاصة والعامة
يمتد النطاق الخاص من 172.16.0.0 إلى 172.31.255.255، ويُكتب 172.16.0.0/12 وفق RFC 1918. وهو يضم ست عشرة كتلة /16، ويمكن لمؤسسات مختلفة إعادة استخدامه داخليًا؛ وليس مخصصًا للتوجيه عبر الإنترنت العام.
ناقش المقال الأصلي النمو والمرونة والعنونة الداخلية. تتحقق هذه الفوائد بالتصميم، لا بمجرد تسمية الفئة B. العناوين الخاصة لا تمنع الهجمات تلقائيًا، وقد تتداخل بين المؤسسات عند ربط شبكاتها. ووجود عنوان خارج هذا النطاق لا يعني أنه متاح لك أو قابل للوصول عالميًا.
الجامعات والشركات والجهات العامة
قد تفصل الجامعة بين السكن والمختبرات والإدارة، وتفصل الشركة بين أجهزة الموظفين والخوادم وأجهزة إنترنت الأشياء، بينما تحتاج الجهات العامة إلى تنظيم شبكات خدمات متعددة.
تتطلب هذه البيئات سعة كافية وحدودًا واضحة، لكنها لا تحتاج جميعًا إلى /16. يُختار الحجم وفق عدد الأجهزة وطوبولوجيا المواقع والنمو وقواعد الوصول، مع توثيق وظيفة كل شبكة فرعية.
قراءة مرتبطة: متى تنظر في حجم /16؟
يناقش المقال المرافق السعة والتقسيم وإمكانية التوسع لتقييم ملاءمة هذا الحجم. تجد أدناه المراجع ورابط المقال المرافق.
قراءة مرتبطة: الفئة C
توضح مقارنة B وC لماذا لم تلائم الأحجام الثابتة كثيرًا من الشبكات. أما اليوم فالأجدى مقارنة بادئات CIDR محددة، بدل ربط حجم المؤسسة مباشرة بفئة من الفئات القديمة.
الاستفادة من التاريخ في التخطيط الحالي
يساعد فهم الفئة B على قراءة التصاميم القديمة والإعدادات القائمة. وعند إعداد خطة جديدة، حدد البادئة والاستخدام الفعلي والعزل والتوجيه ومسؤوليات الصيانة.
توافر العناوين يسهل النمو لكنه لا يضمن خدمة بلا انقطاع. يلزم أيضًا التحقق من التغييرات وتحديث بيانات التسجيل والاستعداد لتعارض العناوين وتغيير المزوّد والنزاعات المتعلقة بالموارد.
المراجع التقنية وحدود الاستنتاج
يشرح RFC 4632 الانتقال من الفئات إلى CIDR، ويحدد RFC 1918 نطاقات العناوين الخاصة. يحتوي 172.16.0.0/12 على ست عشرة كتلة /16، وليس شبكة واحدة من الفئة B. وعدد العناوين لا يساوي القدرة التشغيلية الفعلية. استخدام عناوين خاصة لا يغني عن تصفية الحركة وضبط الوصول وتقسيم الشبكة.
المراجع الواردة في المقال الأصلي
التخطيط للعناوين واستمرارية العمل
لا يقتصر التخطيط على عدد العناوين؛ بل يشمل المسؤول عن سجلات التخصيص، ومن يملك صلاحية تعديل التوجيه، وكيفية تجنب التعارض عند ربط الشبكات أو تغيير المزوّد. يتيح NRS Shield التعرف على مخاطر الاعتماد على موارد الترقيم وطلب الدعم.
NRS Shield هو حيث يحوّل المشغّلون المخاطر الفردية إلى قوة جماعية، والتوكيل هو الطريقة التي تمنح بها NRS صلاحية التصرف باسم شبكتك.