
Number Resource Society
IPアドレスの登録情報とBGP経路が一致しないのはなぜか
自社名で登録されたアドレスを、別の事業者のASが広告している。それだけで誤登録や経路ハイジャックとは判断できません。登録、観測した経路、経路の起点に関する認可、社内の運用方針を分けて確認するための手引きです。
このページの内容
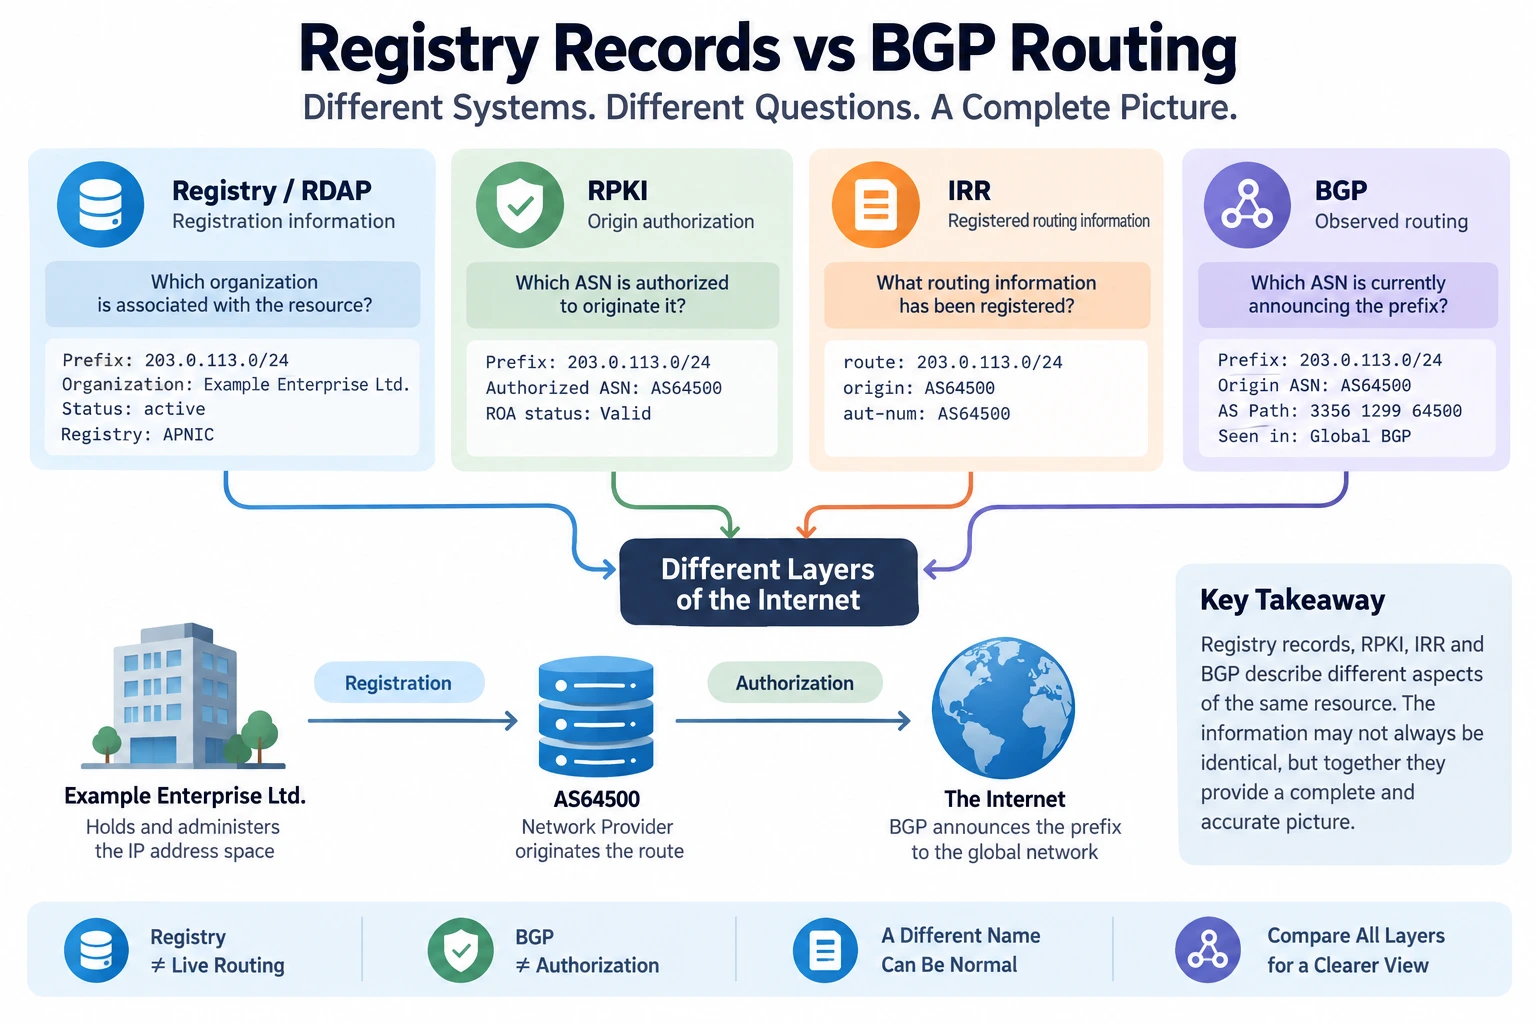
英語原文の掲載画像を使用しています。
同じ名前が出るかどうかより、何を示す情報なのかを確かめる
RDAPには自社名があり、BGPでは回線事業者のASNが見える。この2つは矛盾とは限りません。アドレス資源を管理する組織と、ネットワークを運用して経路を広告する組織が別であることは珍しくないからです。必要なのは、違いを見つけた時点で結論を出すことではなく、その関係を説明できるかどうかです。
登録情報は資源と組織の管理上の関係を、BGP観測は特定の場所と時刻で見えた経路を示します。RPKIのROAは経路の起点に関する認可、IRRは登録された経路・ポリシー情報、社内台帳は本来の運用方針を示します。互いを照合する資料であって、どれか1つで他を代用できるわけではありません。
| 資料 | 主に確認すること |
|---|---|
登録情報/RDAP | 資源にどの組織、連絡先、登録上の情報が関連付けられているか。 |
BGP観測 | この観測地点・時刻では、どのASNがそのプレフィックスの起点として見えるか。 |
RPKI/ROA | どのASに、どのプレフィックスと長さで経路の起点となることが認められているか。 |
IRR | どの経路オブジェクトやポリシーが登録されているか。 |
社内台帳・変更記録 | 誰が何を運用する想定で、変更や復旧を誰が担当するか。 |
RDAPはIPv4、IPv6、ASNなどの登録情報を返します。対象に応じて、アドレス範囲、識別子、名称、関連組織、状態、イベントなどを確認できます。データ構造はRFC 9083、読み方はIPアドレスのRDAPレコードを読むを参照してください。statusがactiveでも、そのプレフィックスに今到達できることの証明にはなりません。
BGPは自律システム間で到達可能性の情報を交換するプロトコルです。仕様はRFC 4271にあります。下の単純化したASパスでは、右端のAS64500が起点です。実際の調査では、コレクター、観測地点、時刻も記録します。1つのコレクターから見える経路を、インターネット全体の唯一の状態と考えてはいけません。
プレフィックス:203.0.113.0/24
観測したASパスの模式例:AS64496 AS64497 AS64500
表示上の起点:AS64500BGPから広告元を調べることはできますが、登録先、契約上の利用権、広告の認可まで一度に証明できるわけではありません。具体的な確認方法はIPプレフィックスを広告しているASを調べるをご覧ください。
本版ではRFC 5737とRFC 5398の文書用アドレス・ASNを使用しています。架空の事例を実在の事業者の挙動として示さないためです。
登録先と広告元が異なっていても不自然ではない6つの場面
上流事業者に経路広告を任せている
企業がアドレス資源を管理し、接続サービスを提供する事業者が自社ASNから広告する形です。RDAPの企業名とBGPの事業者ASNは、別々の役割を表しています。両方の名前をそろえるのではなく、合意した運用であり、必要な認可があるかを確かめます。
ホスティングや運用代行に含まれている
外部基盤でシステムを稼働させ、事業者が顧客のアドレスを広告する場合があります。経路運用を委託しても、登録上の関係が自動で変わるわけではありません。契約、認可、実際の構成をつなげて確認します。
DDoS対策で広告元を切り替えている
攻撃時に、トラフィック洗浄を担う事業者が一時的にプレフィックスを広告することがあります。通常時のAS64500から対策中のAS64501へ変わっても、登録先はそのままです。事前の取り決め、ROA、フィルター、元に戻す手順を確認してください。DDoS対策という説明だけで、個々の広告を正当と判断することはできません。
ネットワークを移行している
事業者や起点ASNの変更中は、旧ネットワークと新ネットワークが併存する場合があります。企業と資源の関係は変わらず、構成だけが変わっている状態です。移行期間、承認記録、切り戻し手順があれば、その観測を説明しやすくなります。
Anycastで複数拠点からサービスを提供している
同じプレフィックスを複数の場所で使う構成では、単一ASNを使うことも複数ASNを使うこともあります。Anycastと複数起点ASは同義ではありません。登録情報と各地点での観測を、実際のサービス構成に沿って読み解く必要があります。
買収や組織再編の後も従来のネットワークを使っている
会社の買収が完了しても、従来のネットワークがしばらく稼働し続けることはあります。登記・組織上の変更、資源登録の変更、経路変更は同時とは限りません。合併・買収時のIPアドレスの扱いも参照してください。
登録変更と経路変更は、別の作業として扱う
IPv4アドレスを別の企業へ移転しても、移転先が当面は同じ事業者とASNを使う場合があります。登録は更新済みでも、BGP広告は以前のままです。サービスを維持するための合理的な移行策になり得ますが、移転先が了解し、認可と記録がそろっていることが前提です。
移転後の登録組織:企業B
移行中に想定する起点:AS64500
観測したBGP起点:AS64500
別途確認すること:企業Bがこの移行措置を了承・認可しているか
逆に、上流事業者の変更、起点ASNの変更、DDoS対策、トラフィック制御、拠点移転、運用委託によって、登録組織が変わらなくてもBGPは変化します。「登録に変更がない」ことから「ネットワークにも変更がない」とは言えません。
RDAPのstartAddress、endAddress、name、status、entities、eventsは登録オブジェクトの情報であり、リアルタイムのBGP情報ではありません。また、あるASNが広告している事実だけでは、その資源の権利、認可の有無、行為の意図は判断できません。情報の限界を明確にしてから、関係する証拠を集めます。
ROAとIRRを使って、違いの理由を確かめる
ROAは、指定したASが所定のプレフィックスの起点となることを認める署名付きオブジェクトです。RFC 9582が形式を定めています。ASパス全体や契約上の権利を保証するものではありません。以下の「有効な最大長24」は/24そのものだけを認める意味です。maxLengthを省略した場合も同じ制限となり、プレフィックス長と同値の冗長なmaxLengthを符号化することは推奨されません。
想定・認可・観測が一致している場合
登録組織:企業A
想定する起点:AS64500
認可:203.0.113.0/24、有効な最大長24、AS64500
BGP:203.0.113.0/24 → AS64500
この広告は、示した認可と一致しています。ただし、経路やパケット転送の別の部分に問題がないことまでは示しません。登録企業と運用ASが別の組織であることもあり得ます。
起点を変えたのに認可を更新していない場合
認可:203.0.113.0/24、有効な最大長24、AS64500
BGP:203.0.113.0/24 → AS64501
前提:この広告に一致する別の検証済み認可データは存在しない
この条件ではInvalidになります。移行時の更新漏れ、設定ミス、認可されていない広告などが考えられます。分かったのは認可と広告が一致しないことであって、悪意あるハイジャックの証明ではありません。
登録企業とは別の運用事業者が認可されている場合
登録組織:企業A
契約上の運用事業者:ネットワークB(AS64501)
認可:203.0.113.0/24、有効な最大長24、AS64501
BGP:203.0.113.0/24 → AS64501
名称の違いがあっても、認可と運用の関係は説明できます。ROAを重要な技術的資料として扱いつつ、契約や変更承認とも照合してください。それらをROAだけで置き換えることはできません。
Valid・Invalid・NotFoundの読み方
- Valid:広告するプレフィックスを包含し、起点ASNと長さの条件にも一致する検証済み認可データが、少なくとも1つあります。
- Invalid:プレフィックスを包含するデータはありますが、全条件に一致するものがありません。起点の不一致や長すぎるプレフィックスが原因になり得ます。
- NotFound:プレフィックスを包含する検証済み認可データがありません。資源に関する権利がないという意味でも、安全が確認されたという意味でもありません。
検証時刻、バリデーター、使用データの状態を記録します。RFC 6811の検証結果と、RFC 8481が区別する運用者のフィルタリング方針は別の段階です。Invalidという結果だけで世界中から到達不能になるとは断定できません。ROAの普及率とROVの導入率でもこの違いを扱っています。
IRRに古い運用情報が残っていないか
route: 203.0.113.0/24
origin: AS64500IRRを基に経路フィルターを作るネットワークもあります。実際はAS64501から広告しているのにIRRがAS64500のままなら、移行作業の漏れや古いオブジェクトを調べます。形式はRFC 2622、運用上の背景はRFC 7454を参照してください。IRRは登録された情報であり、現在の経路を観測する仕組みでもRPKIと同じ認可でもありません。
社内台帳、ROA、IRRがAS64500を示す中で、想定外のAS64502が現れた場合は調査が必要です。運用変更、事業者の設定、認可、過去の観測を突き合わせます。説明のつかない違いを放置しないことと、違いだけで事件の原因を決めつけないことは両立します。
違いを見つけたときの7つの確認手順
1.比較するアドレス範囲をそろえる
CIDRとプレフィックス長を明記します。登録が/20、広告が複数の/24なら、同じ対象を示す2つの記録ではありません。まず包含関係を整理します。
2.RDAPの結果を記録する
範囲、関連組織、レジストリ、状態、イベントを確認し、取得元と時刻を残します。提供されていない項目を推測で補って結論にしないでください。
3.BGPで見えたものを確認する
プレフィックス、起点ASN、ASパス、より具体的な経路、複数起点の有無を記録します。観測場所と時刻も必要です。重要な事象では複数の観測点を比べ、「ここから見えない」を「どこにも存在しない」と取り違えないようにします。
4.その広告についてRPKIを検証する
観測したプレフィックスと起点の組み合わせを調べます。Valid・Invalid・NotFoundという表示だけでなく、包含する認可データ、ASN、最大長、データの時点を確認します。
5.IRRの登録と照合する
関連するrouteまたはroute6オブジェクトとoriginを調べます。古い登録、矛盾する登録、最近の変更が反映されていない登録に注意します。
6.社内の想定と照らし合わせる
想定する起点、事業者、構成、直近の移行、一時的なDDoS対策を確認します。公開情報だけでは企業の意図まで分かりません。設計書、契約、変更記録がその部分を補います。
7.どの段階が想定から外れたかを特定する
最初に食い違ったシステムを誤りと決めつけず、予定していた状態、承認者、完了した作業、未完了の更新を整理します。結論、担当者、次の確認日を残せば、今回の調査を次の復旧にも生かせます。
細かいプレフィックスと履歴まで見る
登録範囲の中に、別々に運用する小さな範囲がある
マルチホーム、地域別構成、顧客への割り当て、トラフィック制御などにより、1つの登録範囲に複数の運用関係が存在することがあります。以下はアドレス範囲を二分する計算例にすぎません。/25のグローバルな経路広告を勧めるものでも、その到達性を前提とするものでもありません。
説明用の登録範囲:203.0.113.0/24
前半:203.0.113.0/25
後半:203.0.113.128/25
各範囲の運用関係は個別に確認する
同じプレフィックスに複数の起点が見える
観測A:203.0.113.0/24 → AS64500
観測B:203.0.113.0/24 → AS64501
一般にMOAS(Multiple Origin AS)と呼ばれる状態です。Anycast、移行、DDoS対策、共有構成による場合も、想定外の広告による場合もあります。観測の時刻・場所、認可、サービス上の取り決めを確かめる必要があります。
現在の状態を変更の時系列に戻す
1月にはAS64500、10月にはAS64501が見えているなら、切り替わった時期を調べます。事業者移行、買収、データセンター移転、DDoS対策開始の記録が手掛かりになります。ただし、日付が近いだけでは因果関係を証明できません。変更記録と照合します。
組織の記録で登録情報の遅れを説明できることもある
社名変更、子会社再編、買収、合併、法人の統合後には、登録更新が残っている場合があります。誤った情報を放置してよいわけではありません。誰がどの手続きで修正するかを明らかにします。正確な登録は、アカウント復旧、移転、デューデリジェンス、インシデント対応にも役立ちます。
事業者から割り当てられたアドレスかどうかを区別する
企業が使っているアドレスが、企業名で直接登録されているとは限りません。事業者が顧客に割り当てる形なら、RDAPもBGPも事業者を示す場合があります。契約を変える前に、利用関係、継続利用の条件、移行要件を確認してください。長く使っていることだけを理由に、自由に持ち出せるとは判断できません。
権利と運用上の操作権限を分けて記録する
登録情報は資源の管理関係を示す重要な資料になり得ますが、1つの登録だけで、どの法域でも通用する所有権の結論を出すことはできません。契約、移転履歴、会社の資料、適用ポリシーや法律も関係します。BGPも所有権の台帳ではなく、観測した経路の情報です。
企業が管理上の関係を保持しながら、事業者に起点ASの運用を任せることはあります。「登録されている組織」「起点として認可されたAS」「実際に広告しているAS」「アカウントや設定を変更できる主体」を分けておけば、問題発生時の連絡先と自社の復旧能力が見えてきます。
| プレフィックス | 登録組織 | 想定ASN | 観測ASN | RPKI | IRR origin | 対応 |
|---|---|---|---|---|---|---|
203.0.113.0/24 | 企業A | AS64500 | AS64500 | Valid | AS64500 | 記載した項目は整合。通常の監視を継続 |
198.51.100.0/24 | 企業A | AS64500 | AS64501 | Invalid | AS64500 | 変更と認可の状況を調査 |
2行目は、AS64500向けにプレフィックスを包含する検証済みデータがあり、AS64501の広告に一致する別の認可はないという前提です。実際の台帳には観測時刻、バリデーター、事業者との合意、変更番号、担当者、再確認日も記載します。背景のない状態表示は、根拠以上の確実さを感じさせてしまいます。
照合作業を事業継続の仕組みに組み込む
年次の資源監査、合併・買収、IPv4移転、事業者やASNの変更、RPKI導入、原因不明の到達性低下、DDoS対策、組織再編は、照合をやり直す機会です。平時に基準となる状態を残しておけば、障害時に一から履歴を集めずに済みます。
移転完了と技術作業の完了は同じではない
登録が変わっても、BGP、RPKI、IRR、DNSの作業が残る場合があります。各段階に担当者、実施順序、確認結果が必要です。2026年のIPv4移転市場データは資源が組織間を移動する背景を扱っています。移転が増えるほど、記録と運用の引き継ぎは重要になります。
すべてを同日に変更する必要はない
買収後に旧ネットワークを数か月維持すること自体は不自然ではありません。目指すのは、各段階の状態を理解でき、実態に合う記録があり、必要なら復旧できることです。見た目の統一だけを目的に同時変更を強行すると、かえって危険を増やします。
稼働するネットワークにも正確な登録が必要
保有・利用する資源、登録組織、想定起点、ROAとIRR、関連アカウントの管理者を把握しておくことは、障害対応、移行、セキュリティ対応、災害復旧に役立ちます。現在通信できるから登録が不要なのでも、登録が正しいから通信が正常なのでもありません。
パケットを転送しているのは、登録簿そのものではなく稼働中のネットワークです。登録、認可、経路、組織内の知識にはそれぞれ役割があります。責任あるガバナンスには、それらの関係を検証し、違いを説明し、変更の責任を明らかにできる仕組みが求められます。
調査を終える前の確認リスト
| 項目 | 答えを残すべき問い |
|---|---|
プレフィックス | 同じCIDR範囲を比較しているか。 |
RDAP | どの組織が登録に関連付けられているか。 |
BGP | どこで、いつ、どの起点を観測したか。 |
RPKI | プレフィックス、長さ、起点に一致する検証済み認可データがあるか。 |
IRR | 登録されたoriginは何か。今も適切か。 |
より具体的な経路 | 小さな範囲が別々に広告されているか。 |
複数起点 | 複数の起点があるか。理由を説明できるか。 |
履歴 | いつ経路が変わり、その背景は何か。 |
事業者 | 第三者が広告や運用を担当しているか。 |
社内記録 | 観測結果は企業の想定と一致するか。 |
裏付け | 取り決めや判断を資料で確認できるか。 |
継続性 | 誰が各段階を更新・修正・復旧できるか。 |
判断を誤らせる7つの思い込み
違えば誤りだと考える。第三者による広告が合意どおりの場合もあります。
一致すれば安全だと考える。ASNがそろっても、別の経路リスクは残ります。
RDAPをリアルタイムの経路確認に使う。登録情報とBGP観測は別のものです。
BGPを所有権のデータベースと考える。広告の事実だけで権利は決まりません。
RPKIを確認しない。起点認可という重要な技術的資料を欠くことになります。
社内記録を確認しない。公開情報だけでは運用の意図まで説明できません。
変更後の再確認を省く。移行、移転、買収後に更新漏れが残ることがあります。
「どのシステムが唯一の正解か」ではなく、「それぞれが何を表し、関係を説明できるか」と問い直してください。登録はパケットを転送せず、BGPは認可を証明せず、ROAはネットワーク全体を描かず、IRRは現在の設定を保証しません。その違いを理解することが、資源の運用、移転、復旧を支えます。
よくある質問
RDAPとBGPに別の組織が出るのはなぜですか。
示している役割が異なるためです。RDAPは登録上の関係、BGPは観測した起点ASNを示します。事業者が顧客の代わりに広告している場合もあるので、名称だけでなく認可と運用上の合意を確認します。
BGPの起点ASNから、プレフィックスの権利者が分かりますか。
それだけでは判断できません。起点ASNは観測した広告の起点を示しますが、登録関係、契約上の権利、法的な帰属をすべて明らかにするものではありません。
自社名で登録されたアドレスを別のネットワークが広告してもよいのですか。
上流接続、ホスティング、DDoS対策などでは、そのような運用があります。ただし、個々の資源について、当事者間の合意、起点認可、実際の設定が適切かを確認する必要があります。
RDAPで現在のBGP経路を調べられますか。
RDAPの主な役割は登録情報の提供です。実際の経路はBGPの観測で確認し、観測地点と時刻を記録します。その結果を登録、認可、社内資料と照合してください。
原文と日本語版について
英語原文はAnn Yongが2026年10月16日に公開しました。日本語版は、運用担当者が調査を進める順序に沿って、原文の事例、確認手順、3つの表、注意点、4つのFAQを再構成しています。英語の歴史的原文は別途保持します。観測範囲、RPKI検証の限界、説明用リソースに関する補足は2026年10月31日の編集によるもので、原著者が初出時に述べた内容として扱いません。例中のアドレス、ASN、組織名は説明用です。実在するネットワークの観測結果でも、本番環境に投入する設定例でもありません。
検証できる事実から、説明責任のあるガバナンスへ
NRSによる補足(2026年10月31日)。以下の代表活動の委任と活動への参加に関する案内はNRSが追加したもので、Ann Yongの原文には含まれません。
資源を利用する組織には、自らに影響する判断を理解し、誤りの訂正を求め、ガバナンスに参加する機会が必要です。NRS Shieldでは、番号資源とそのガバナンスに関するリスクへの支援を紹介しています。NRSによる代表活動を検討する場合は、POAの受任者、対象、期間、判断権限、撤回方法を別途確認してください。POAは代表活動の委任であり、ROAではありません。NRSに経路制御権限を与えるものでも、サービスの無停止を保証するものでもありません。閲覧、相談、入会だけでこの委任が成立するわけではありません。